Crear una aplicación OpenID Connect (OAuth 2.0) en XFA
Una aplicación OpenID Connect (OIDC) en XFA añade la verificación del dispositivo a un inicio de sesión OpenID Connect. OpenID Connect es la capa de identidad sobre OAuth 2.0: en sus términos, su aplicación es la Relying Party y su proveedor de identidad es el OpenID Provider. XFA se sitúa entre ambos, verifica el dispositivo durante el inicio de sesión y reenvía al usuario solo cuando la decisión de su política permite el acceso. Use esta página para introducir los valores correctos y probar el flujo de inicio de sesión.
Cómo funciona
Una vez configurado, cuando un usuario inicia sesión en una aplicación con el Authorization Code Flow de OpenID Connect:
- Aplicación → OpenID Provider: la aplicación envía al usuario al Authorization Endpoint de su OpenID Provider (por ejemplo, Google Workspace u Okta) para autenticarse. Como la
redirect_uriapunta al endpoint de XFA (vea el paso 4 más abajo), el OpenID Provider devuelve al usuario a XFA después de la autenticación. - OpenID Provider → XFA: después de la autenticación, el OpenID Provider redirige al usuario a la Redirect URI de XFA, junto con el authorization code.
- XFA verifica el dispositivo: XFA compara el estado de seguridad del dispositivo con su política. Si el dispositivo no cumple su política, se deniega el acceso.
- Token Request, aplicación → XFA → OpenID Provider: si el dispositivo supera la comprobación, XFA redirige al usuario de vuelta a la aplicación con el authorization code. La aplicación envía después su Token Request al Token Endpoint de XFA, y XFA lo traslada de forma transparente al Token Endpoint de su OpenID Provider. XFA lee el claim
emaildel ID Token en la Token Response para vincular al usuario autenticado con su dispositivo. Los tokens que recibe la aplicación no cambian: XFA no los modifica.
Qué configurar y dónde
| Dónde | Qué configurar |
|---|---|
| Aplicación (configuración de OpenID Connect) | Sustituya la redirect_uri por la XFA Redirect URI |
| XFA | Integration Name, la Redirect URI original de su aplicación y el Token Endpoint del OpenID Provider |
Nota: este artículo da por supuesto que su organización tiene una cuenta de XFA y que usted es administrador de esa organización. Si todavía no tiene una cuenta, puede crear una en https://dashboard.xfa.tech/signup.
1. Inicie sesión en el panel de control de XFA
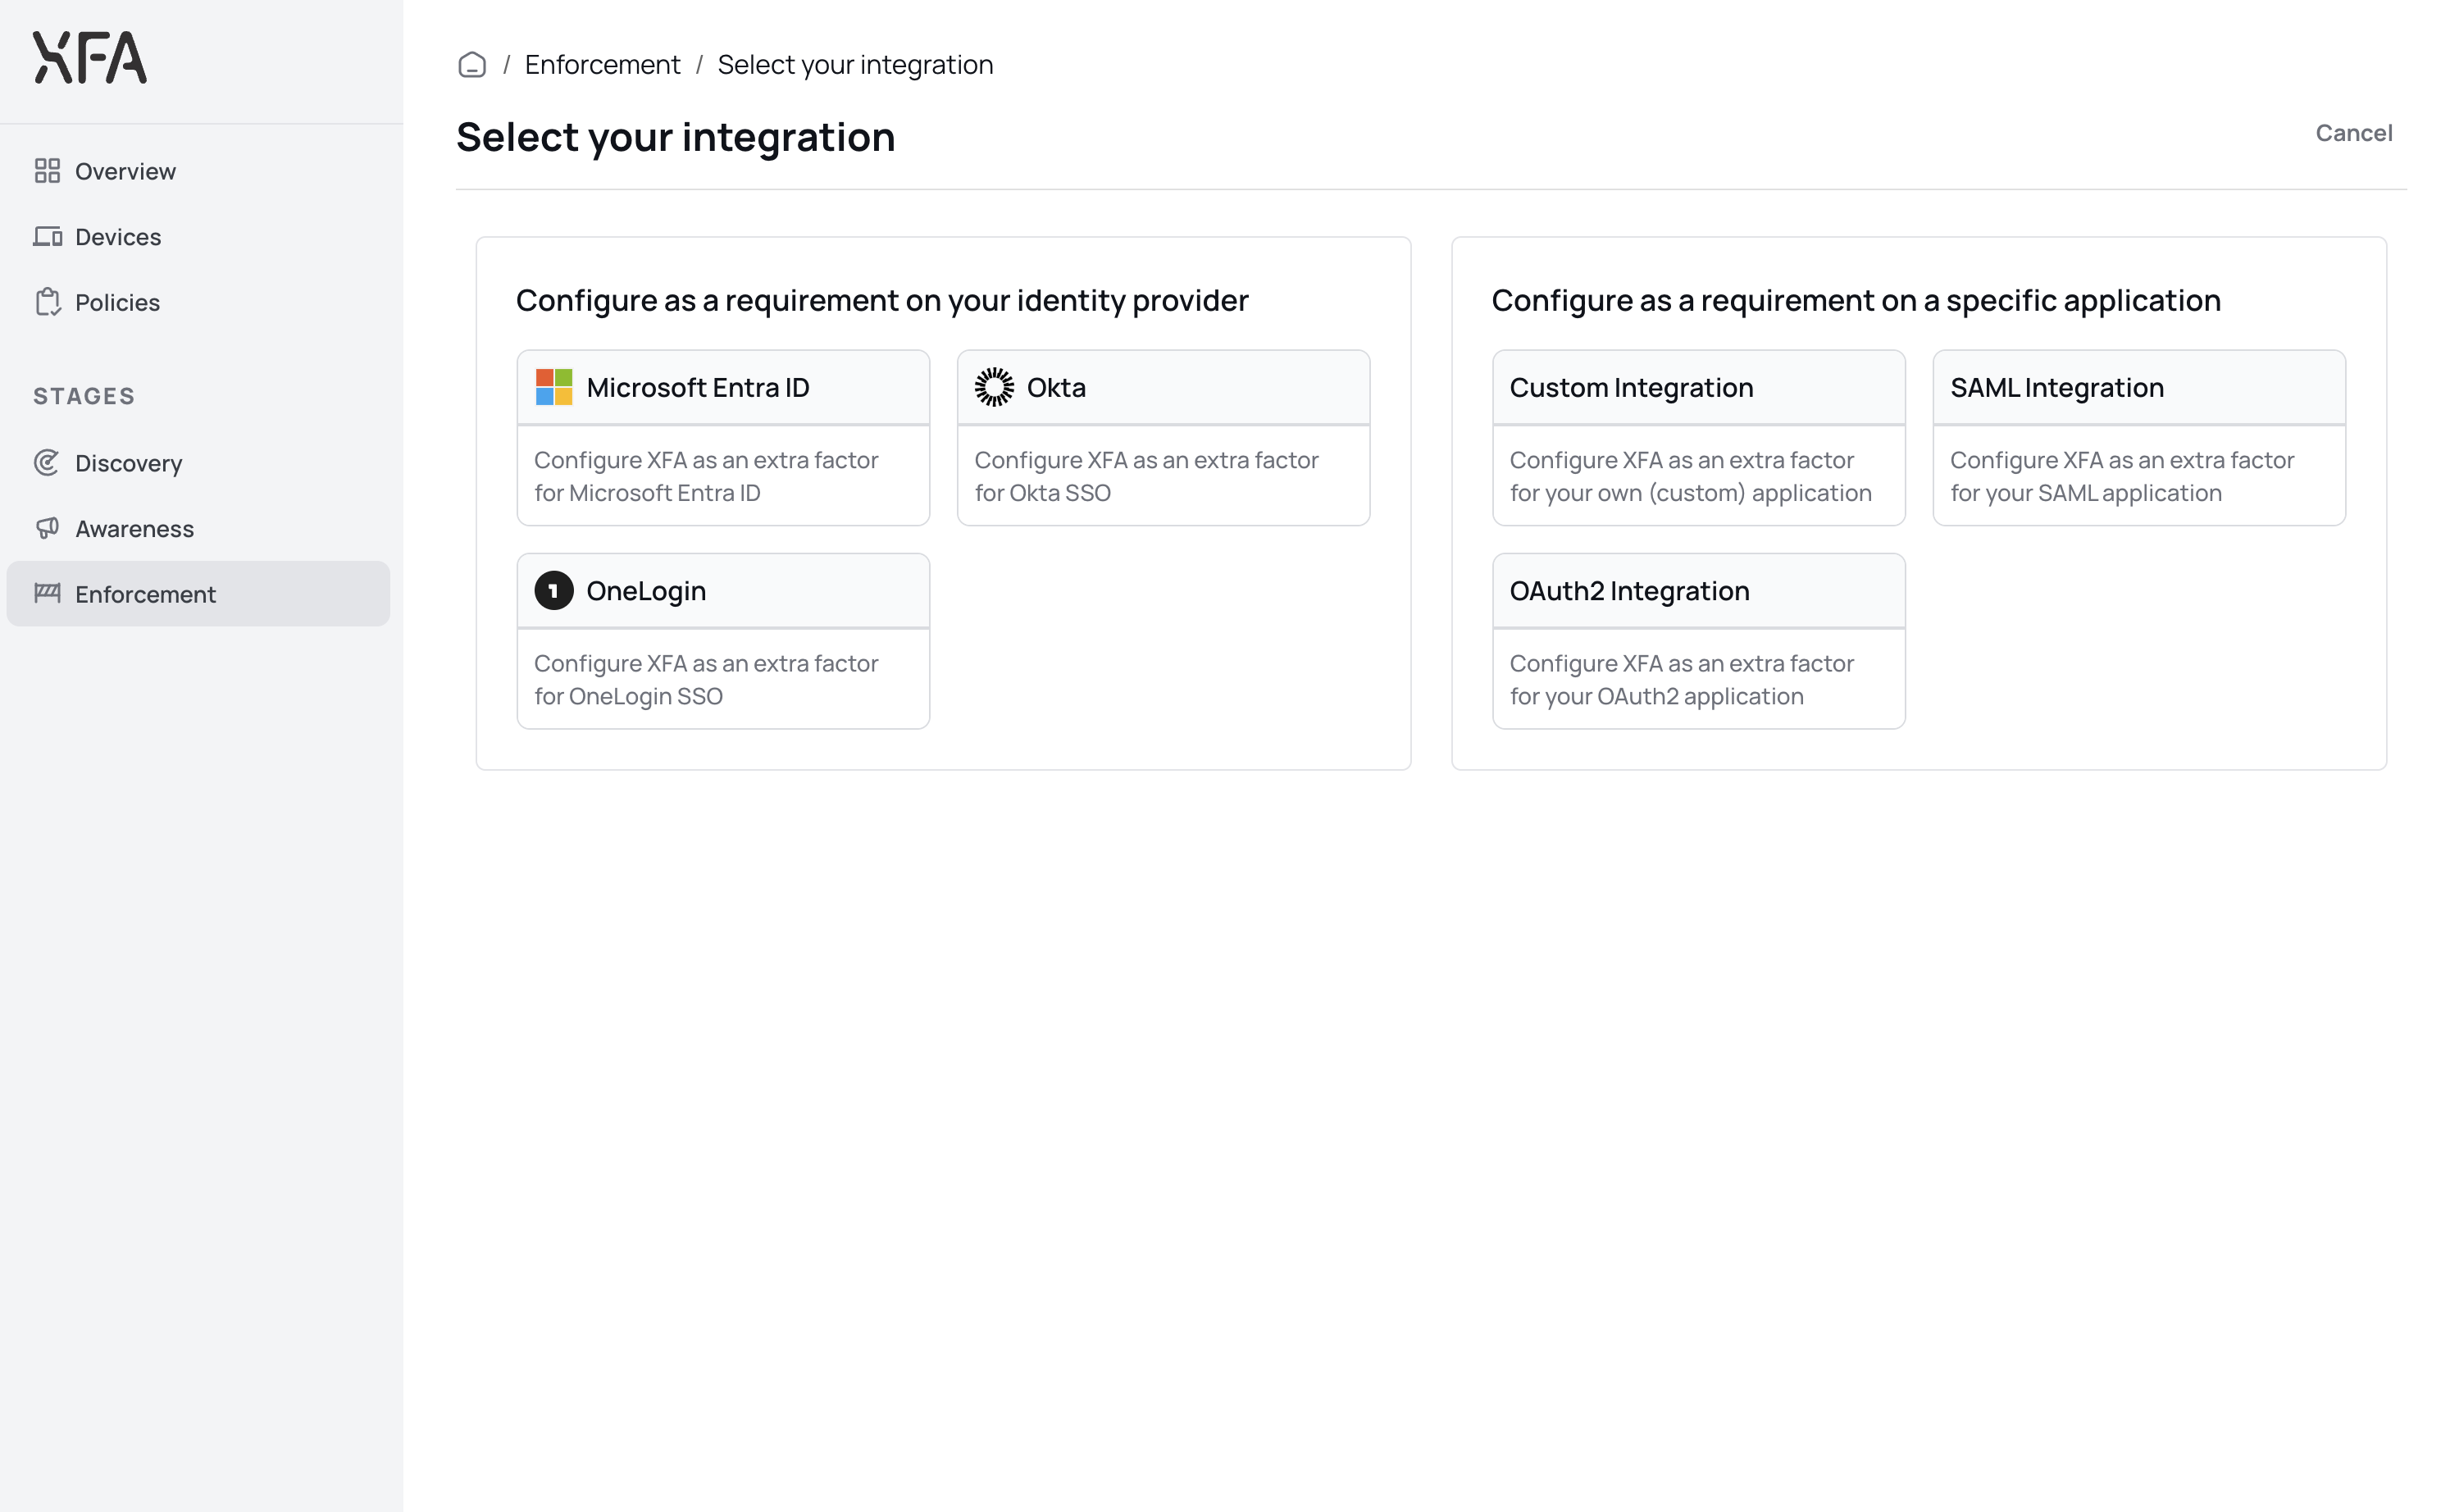
2. Cree una nueva aplicación en Enforcement > Nuevo > Integración OpenID Connect (OAuth 2.0)
3. Introduzca la configuración de OpenID Connect
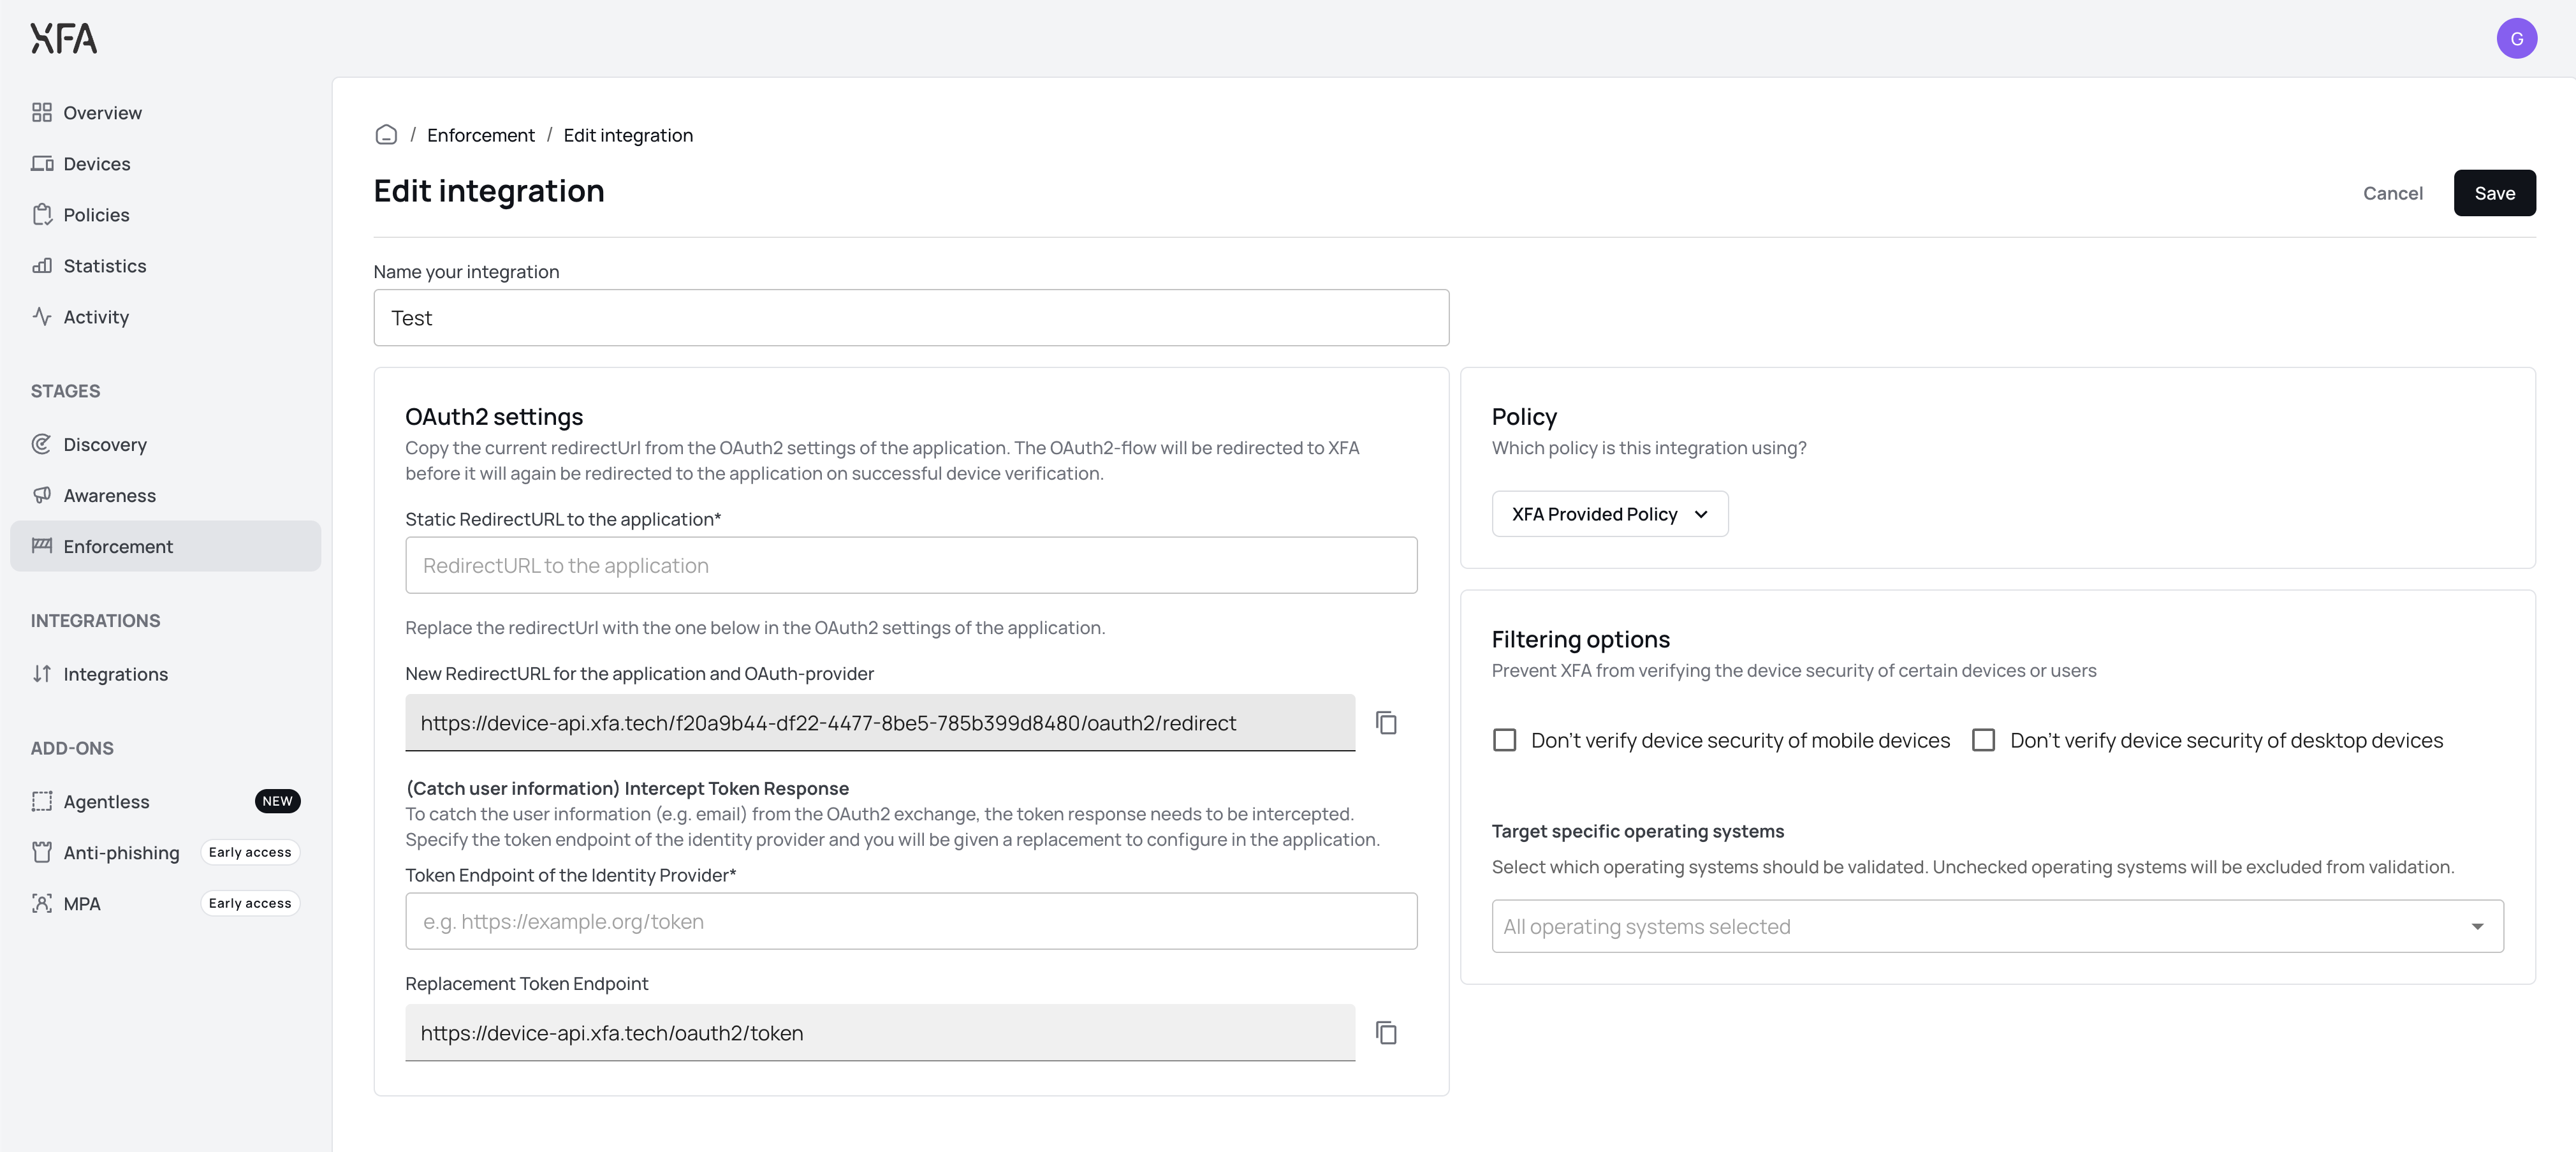
Integration Name: un nombre descriptivo para esta integración
Redirect URI: la Redirect URI (redirect_uri) original de su aplicación, a la que XFA envía al usuario tras la verificación del dispositivo
Token Endpoint: el Token Endpoint de su OpenID Provider, que XFA usa para intercambiar el authorization code por el ID Token y el access token (por ejemplo, https://accounts.google.com/o/oauth2/token para Google Workspace, o https://<your-domain>/oauth2/v1/token para Okta)
Haga clic en Guardar para guardar su integración.
4. Actualice la configuración de OpenID Connect de su aplicación
Después de guardar, copie la XFA Redirect URI que aparece en los detalles de la integración. En la configuración de OpenID Connect de su aplicación, sustituya la redirect_uri existente por esa XFA Redirect URI. Así, tras la autenticación, el OpenID Provider devuelve al usuario a XFA para la verificación del dispositivo en lugar de enviarlo directamente a la aplicación.
5. Pruebe la conexión
Pruebe el flujo de inicio de sesión iniciando sesión a través de la aplicación. El navegador debería redirigirse a su OpenID Provider para autenticarse, después a XFA para la verificación del dispositivo, y solo entonces de vuelta a la aplicación.
Ejecutar la comprobación del dispositivo antes de authorize (para authorization codes de vida corta)
De forma predeterminada, XFA ejecuta su comprobación del dispositivo después de que el OpenID Provider devuelva el authorization code, justo antes del Token Request al Token Endpoint (vea Cómo funciona más arriba). Algunos OpenID Providers emiten authorization codes que caducan muy rápido. Si la comprobación del dispositivo tarda más de lo que el código sigue siendo válido, por ejemplo cuando el usuario todavía tiene que instalar el agente de XFA, el Token Request puede fallar con un error invalid_grant y el usuario ve un fallo de autenticación. Con el handler de OpenID Connect de Microsoft, la misma situación puede aparecer como un error IDX21106, "Failed to parse token response body as JSON".
Para esos proveedores, XFA puede ejecutar la comprobación del dispositivo antes de enviar el Authentication Request al OpenID Provider. El authorization code del proveedor se emite entonces solo después de que la comprobación se haya superado, de modo que se canjea en segundos y se mantiene holgadamente dentro de su periodo de validez.
Esta opción debe activarse explícitamente y se aplica solo a la integración de proxy OpenID Connect descrita en esta página. Si deja el nuevo campo vacío, XFA mantiene el comportamiento predeterminado (comprobación del dispositivo después de que se devuelva el código).
Activar la comprobación del dispositivo antes de authorize
-
En su integración OpenID Connect en el panel de control de XFA, configure el campo Endpoint de autorización del OpenID Provider con el Authorization Endpoint de su OpenID Provider. Es la misma URL de autorización a la que apunta hoy su aplicación, por ejemplo
https://<your-domain>/oauth2/v1/authorize. -
En la configuración de OpenID Connect de su aplicación, cambie el Authorization Endpoint (AuthUrl) para que apunte al punto de entrada authorize de XFA en lugar de apuntar directamente al OpenID Provider:
https://device-api.xfa.tech/<applicationId>/oauth2/authorizeSustituya
<applicationId>por el ID de aplicación de XFA. -
En la configuración de OpenID Connect de su aplicación, vuelva a establecer la
redirect_uricon la Redirect URI propia de su aplicación. Debe coincidir exactamente con la Redirect URI que introdujo en XFA. -
En su OpenID Provider, mantenga la XFA Redirect URI entre las redirect URI permitidas de su cliente. XFA la envía al OpenID Provider en lugar de la Redirect URI propia de su aplicación.
El ID y el secreto de su cliente, y el Token Endpoint en XFA no cambian.
Si su aplicación ya envía la XFA Redirect URI como redirect_uri en este flujo, sigue funcionando. Recomendamos cambiar a la Redirect URI propia de su aplicación.
XFA: configure Endpoint de autorización del OpenID Provider con el Authorization Endpoint del proveedor
Aplicación: haga que AuthUrl apunte a https://device-api.xfa.tech/<applicationId>/oauth2/authorize y envíe la Redirect URI propia de su aplicación como redirect_uri
OpenID Provider: permita la XFA Redirect URI como redirect URI
Sin cambios: el ID de cliente, el secreto de cliente y el Token Endpoint
Revertir
Para volver al comportamiento predeterminado, haga que la AuthUrl de su aplicación vuelva a apuntar al Authorization Endpoint del OpenID Provider. Vuelva a establecer también la redirect_uri de su aplicación con la XFA Redirect URI, como en el flujo predeterminado. Si deja vacío el campo Endpoint de autorización del OpenID Provider en XFA, se restaura el flujo con la comprobación del dispositivo después de authorize.