Agentless-kirjautumisen ottaminen käyttöön käytännössä
Agentless-kirjautuminen otetaan käyttöön käytäntökohtaisesti, ja se koskee kaikkia sovelluksia, jotka käyttävät kyseistä käytäntöä. Valitse ennen käyttöönottoa hallintapaneelin Agentless-sivulla, mitä tietolähteitä XFA voi käyttää. Yleiskuvan saat sivulta Agentless-vahvistus.
XFA-tilauksesi on sisällettävä Agentless-varmennus. Muussa tapauksessa hallintapaneeli lukitsee asetuksen ja näyttää kehotuksen päivittää tilaus.
Jos käytäntösi nojaa hallittujen Chrome-profiilien signaaleihin, tee ensin Chrome Device Trustin käyttöönotto.
Agentless-kirjautumisen käyttöönotto
- Siirry XFA:n hallintapaneelissa kohtaan Käytännöt.
- Avaa käytäntö, jota haluat muuttaa.
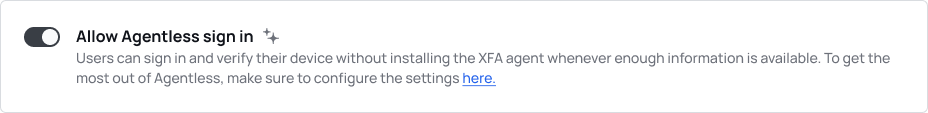
- Ota käyttöön Salli Agentless-sisäänkirjautuminen.
- Tallenna käytäntö.
Toimivuuden tarkistaminen
Avaa tuetulla selaimella sovellus, joka käyttää kyseistä käytäntöä. Agentless sign in tulee näkyviin, kun XFA:lla on tarpeeksi tietoa laitteen arvioimiseen käytäntöä vasten.
Jos vaihtoehto ei ole käytettävissä, tarkista, että tarvitsemasi Agentless-tietolähteet ovat käytössä ja pystyvät tuottamaan kaikki käytännön vaatimat signaalit. Hallittujen Chrome-profiilien osalta katso vianmääritysvaiheet sivulta Chrome Device Trustin määrittäminen.
Agentless-kirjautuminen ja MFA
Agentless-kirjautumista voi käyttää MFA:n kanssa. Laitteen hyväksyntä MFA:n jälkeen vaatii kuitenkin XFA-sovelluksen kirjautumiseen käytettävälle laitteelle, jos asetus on käytössä organisaatiossasi. Agentless-kirjautuminen ei tällöin ole käytettävissä, vaikka käyttäisit TOTP:ta toisella laitteella.