Ativar o Agentless sign-in numa política
O Agentless sign-in é ativado por política e aplica-se a todas as aplicações que usam essa política. Antes de o ativar, escolha as fontes de dados que o XFA pode usar na página Agentless do painel. Consulte Verificação agentless para uma visão geral.
O seu plano XFA tem de incluir verificação Agentless. Caso contrário, o painel bloqueia a definição e apresenta uma opção para atualizar o plano.
Se a sua política depender de sinais de perfis do Chrome geridos, conclua primeiro a configuração do Chrome Device Trust.
Ativar o Agentless sign-in
- Vá a Políticas no painel XFA.
- Abra a política que quer alterar.
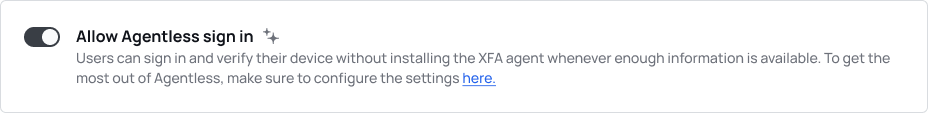
- Ative Permitir início de sessão Agentless.
- Guarde a política.
Confirmar que funcionou
Abra uma aplicação que use essa política num navegador suportado. Agentless sign in aparece quando o XFA tiver informação suficiente para avaliar o dispositivo face à política.
Se a opção não estiver disponível, confirme que as fontes de dados agentless de que precisa estão ativas e conseguem fornecer todos os sinais que a política pede. Para perfis do Chrome geridos, consulte os passos de resolução de problemas em Configurar o Chrome Device Trust.
Agentless sign-in e MFA
O Agentless sign-in pode ser utilizado com MFA. No entanto, Aprovação do dispositivo após MFA, quando ativa na sua organização, exige a aplicação XFA no dispositivo usado para iniciar sessão. O Agentless fica indisponível nesse caso, mesmo que utilize TOTP noutro dispositivo.