MFA-pyynnöt saapuvat nyt järjestelmäilmoituksena Windowsissa, macOS:ssä ja Linuxissa. Hyväksy tai hylkää pyyntö suoraan ilmoituksesta ilman, että sinun tarvitsee avata XFA:n ilmaisinalueen valikkoa löytääksesi sen.
Hallintapaneeli: jatkuvan julkaisumallin Linux-jakeluja käyttävät laitteet näyttävät käyttöjärjestelmän arvioinnin perusteet, mukaan lukien viimeisimmän täyden päivityksen ja paikalliset tiedot pakettien haavoittuvuuksista, sen sijaan että ”rolling” tulkittaisiin versionumeroksi.
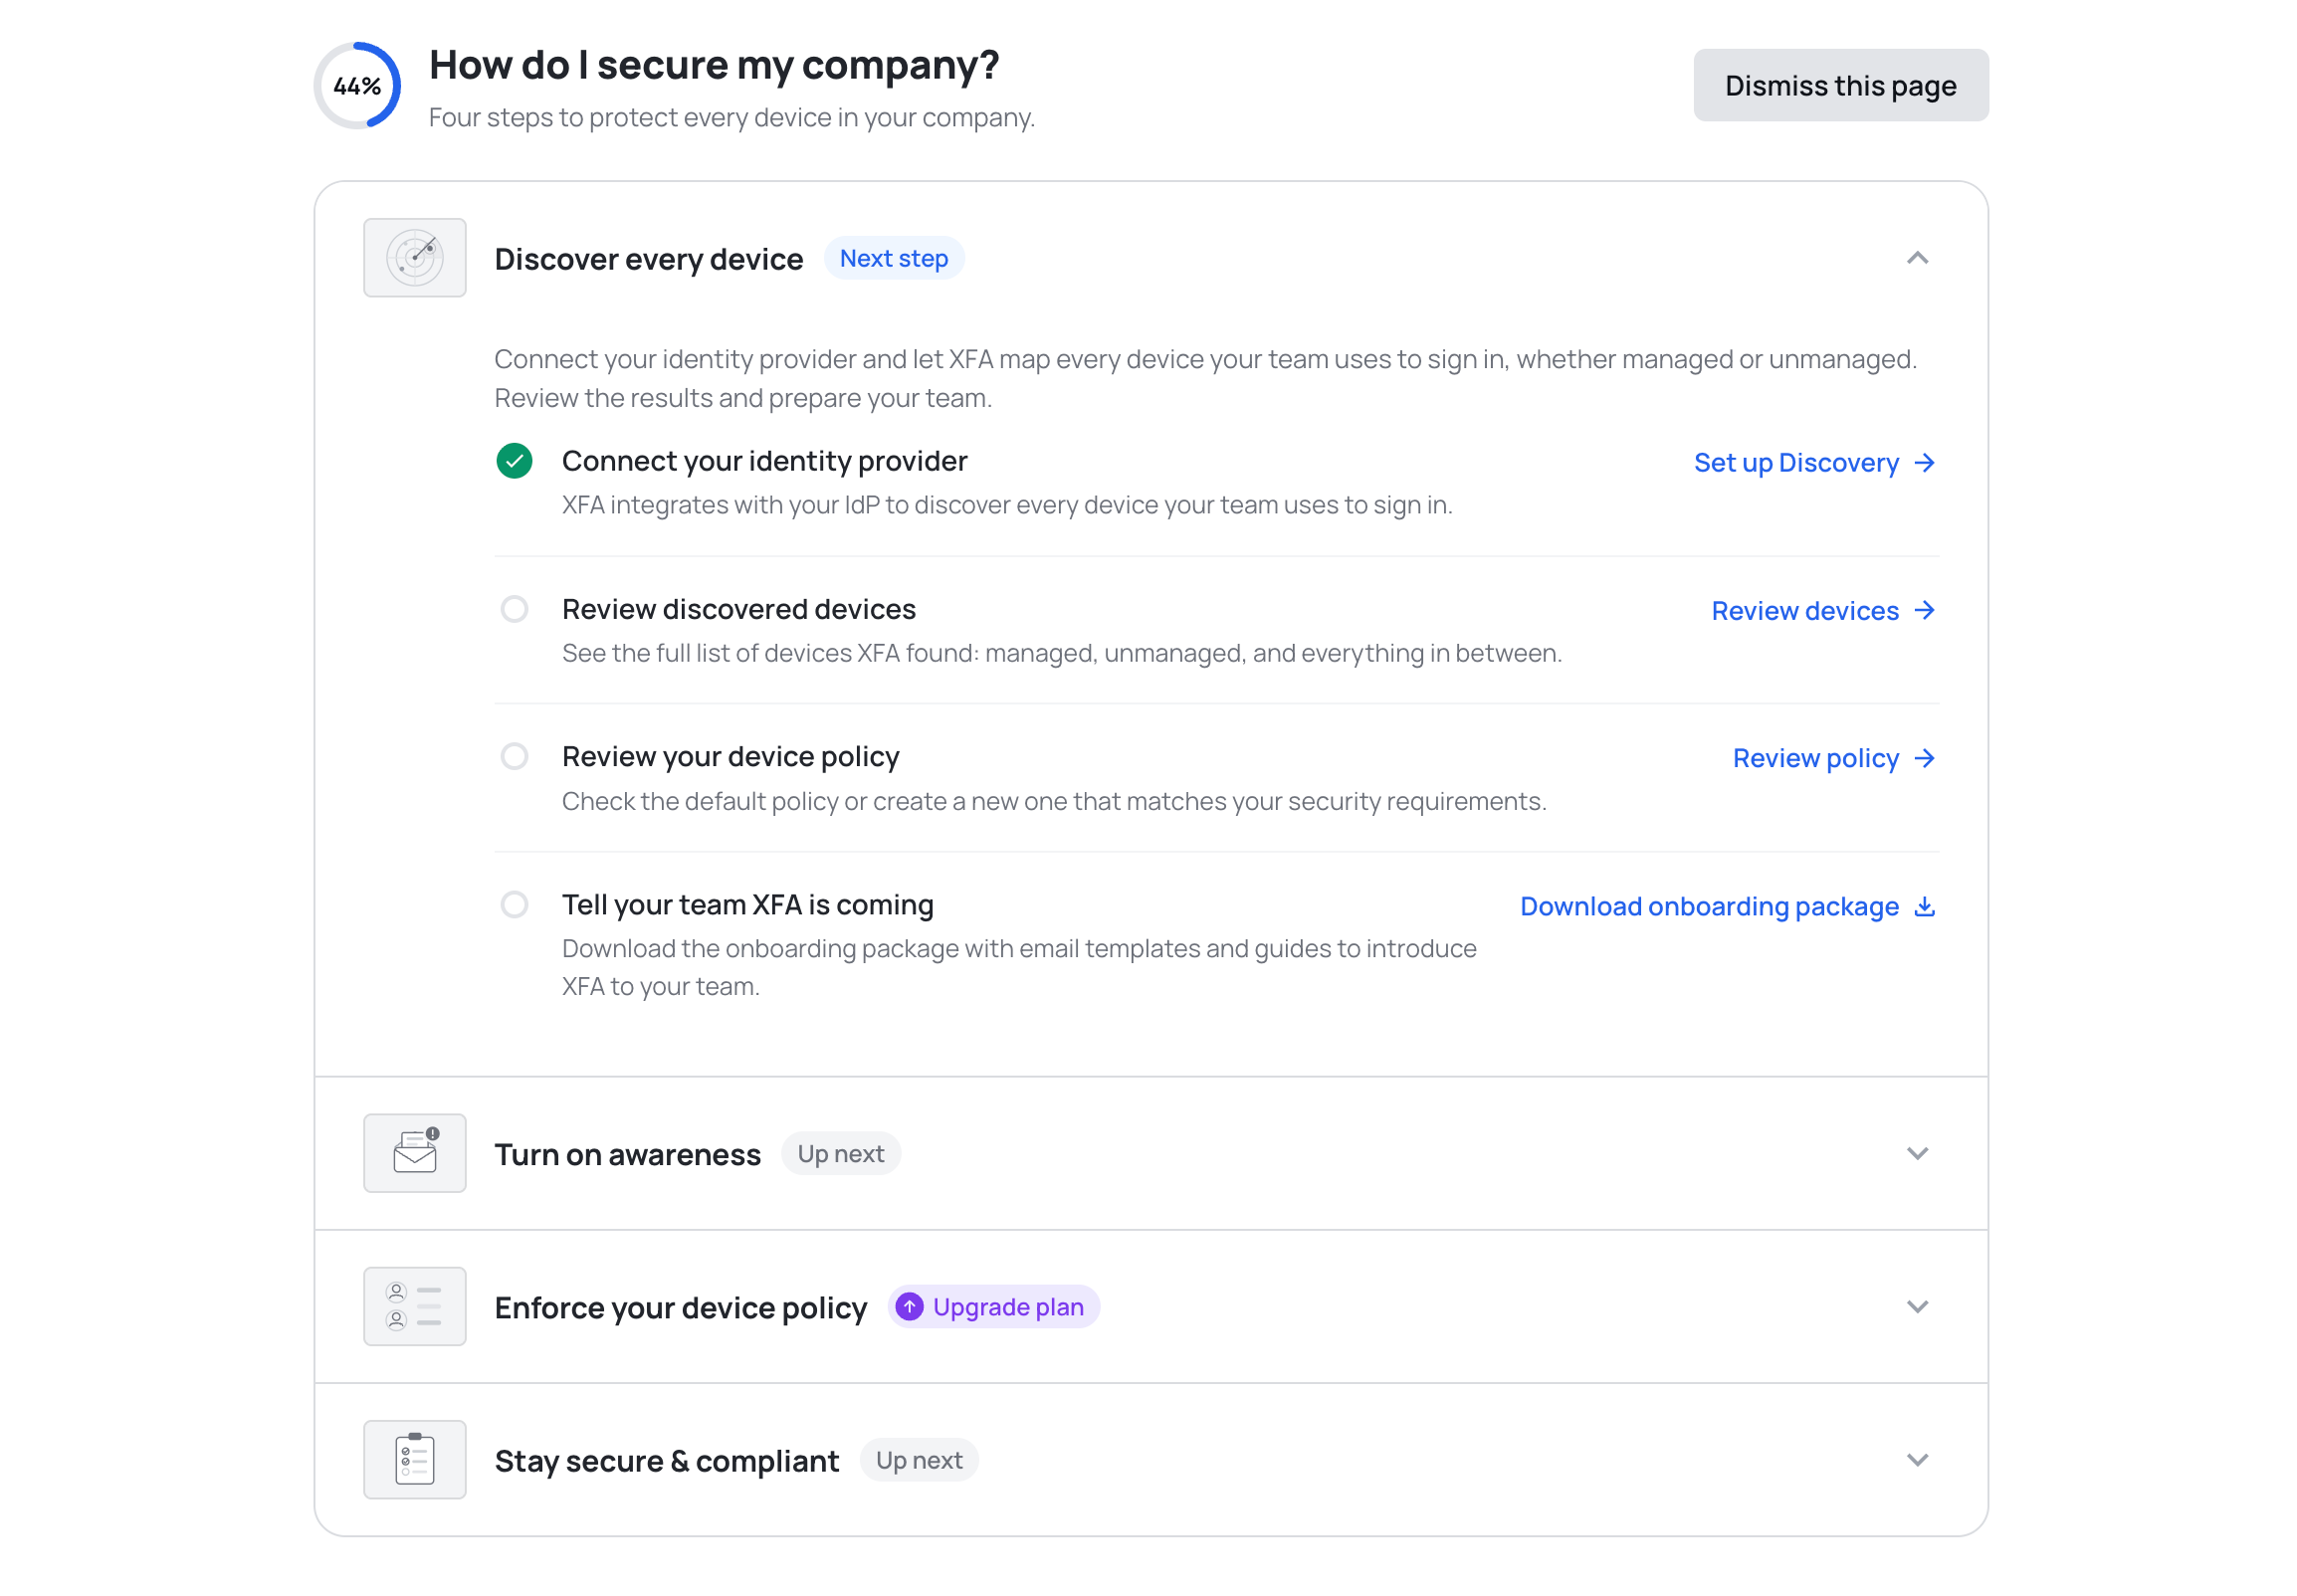
Uusi Aloita-sivu auttaa sinua saamaan XFA:sta enemmän irti. Se esittää neljä seurattavaa vaihetta, kaikkien laitteiden löytämisestä turvallisena ja vaatimustenmukaisena pysymiseen, joten tiedät aina, mitä otat käyttöön seuraavaksi.
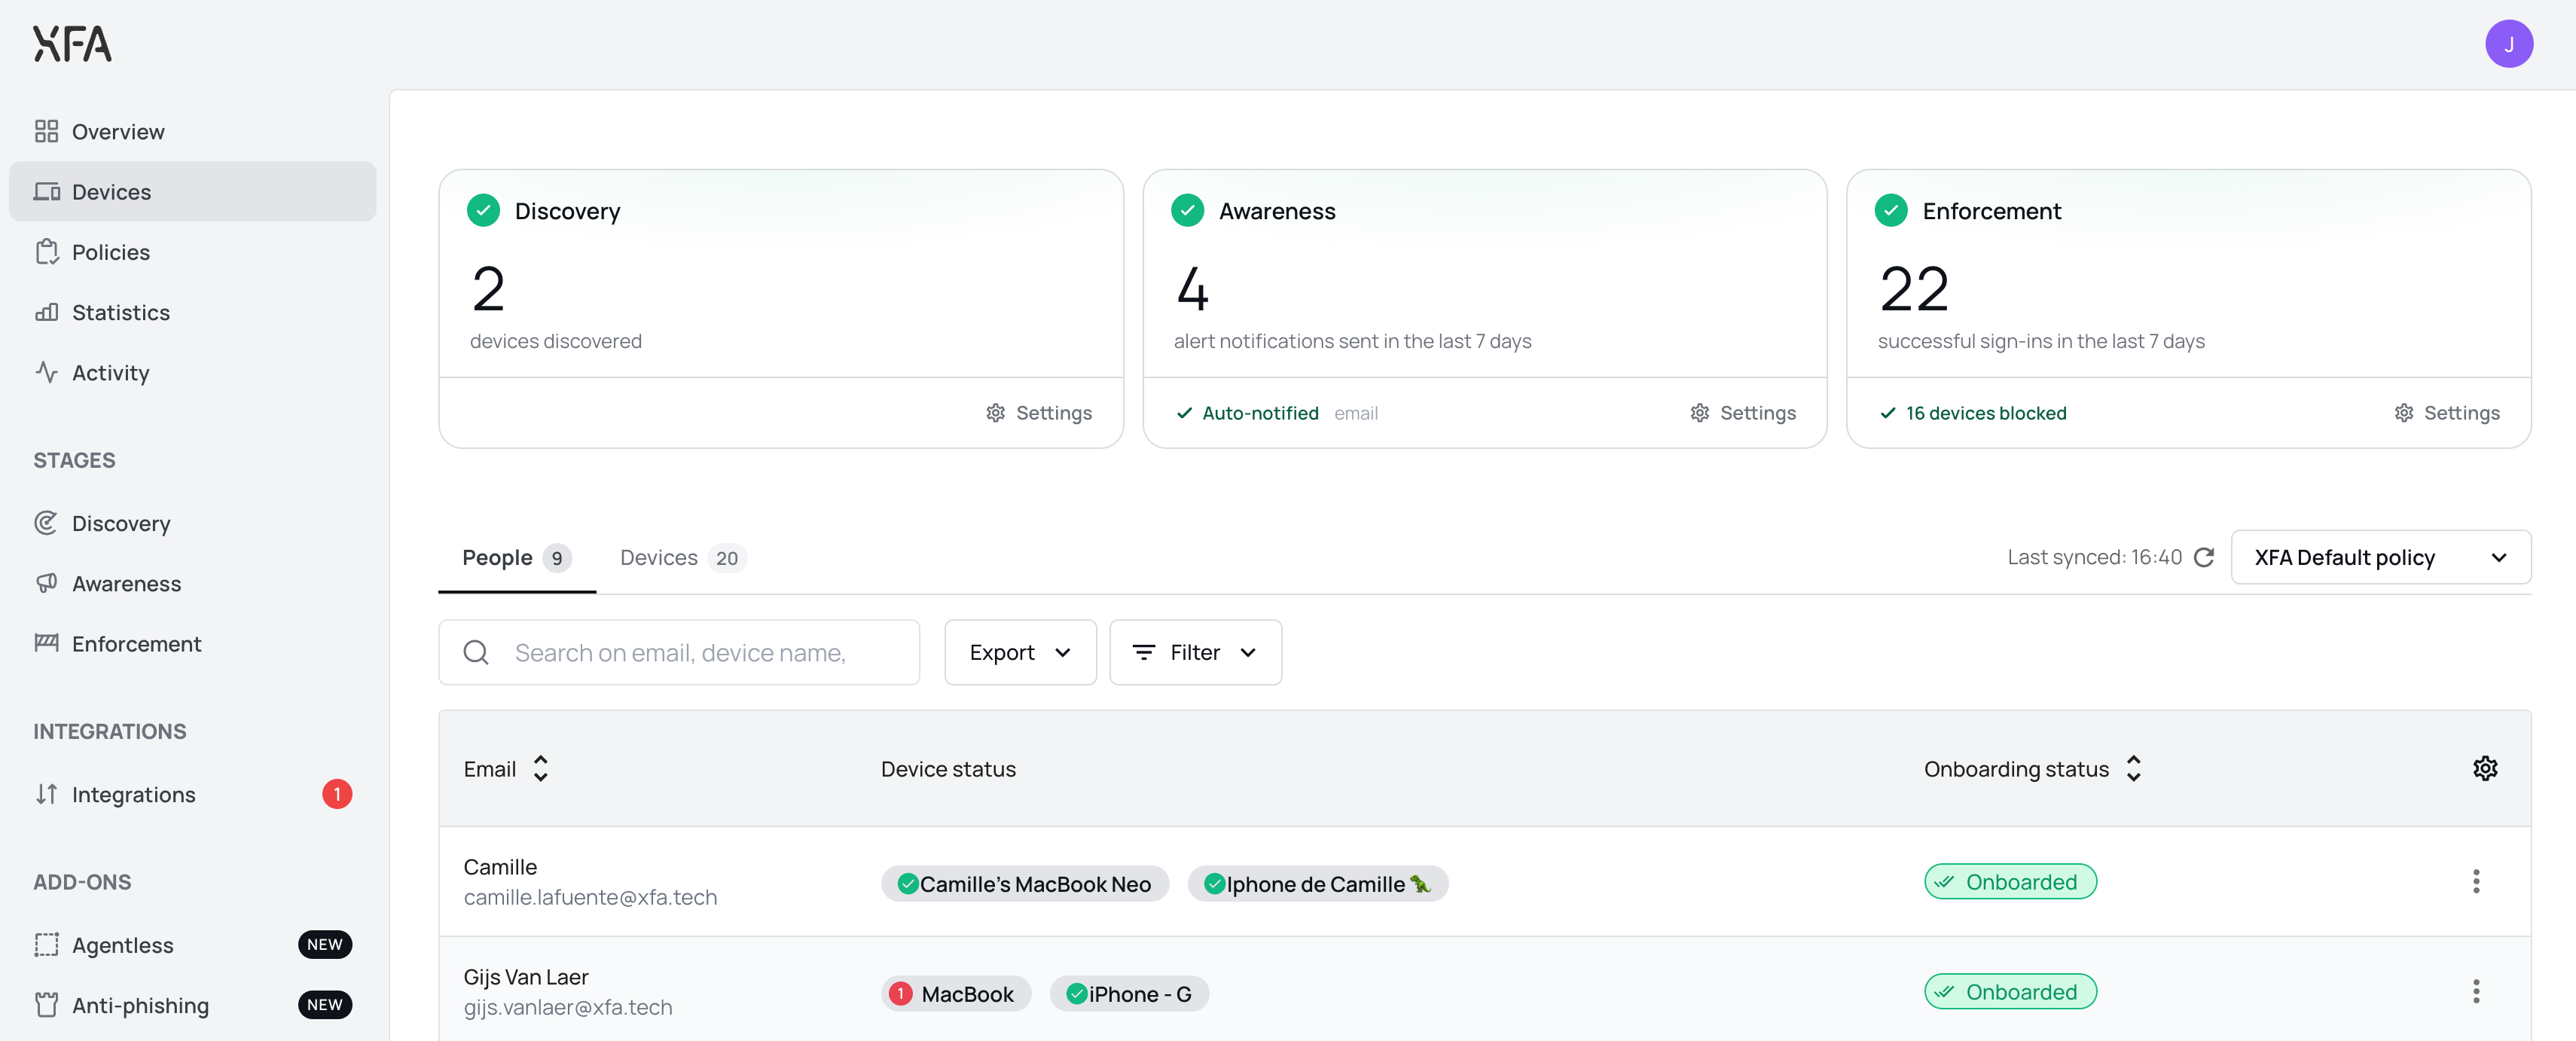
Laitteet-sivu avautuu nyt kortilla Discoverylle, Awarenessille ja Enforcementille, joten näet yhdellä silmäyksellä, missä organisaatiosi on menossa. Jokainen kortti kertoo, onko kyseinen osa käynnissä vai odottaako se sinua, ja luvun sen takana: löydetyt laitteet, lähetetyt ilmoitukset, onnistuneet kirjautumiset. Katso Laitteiden yleisnäkymä
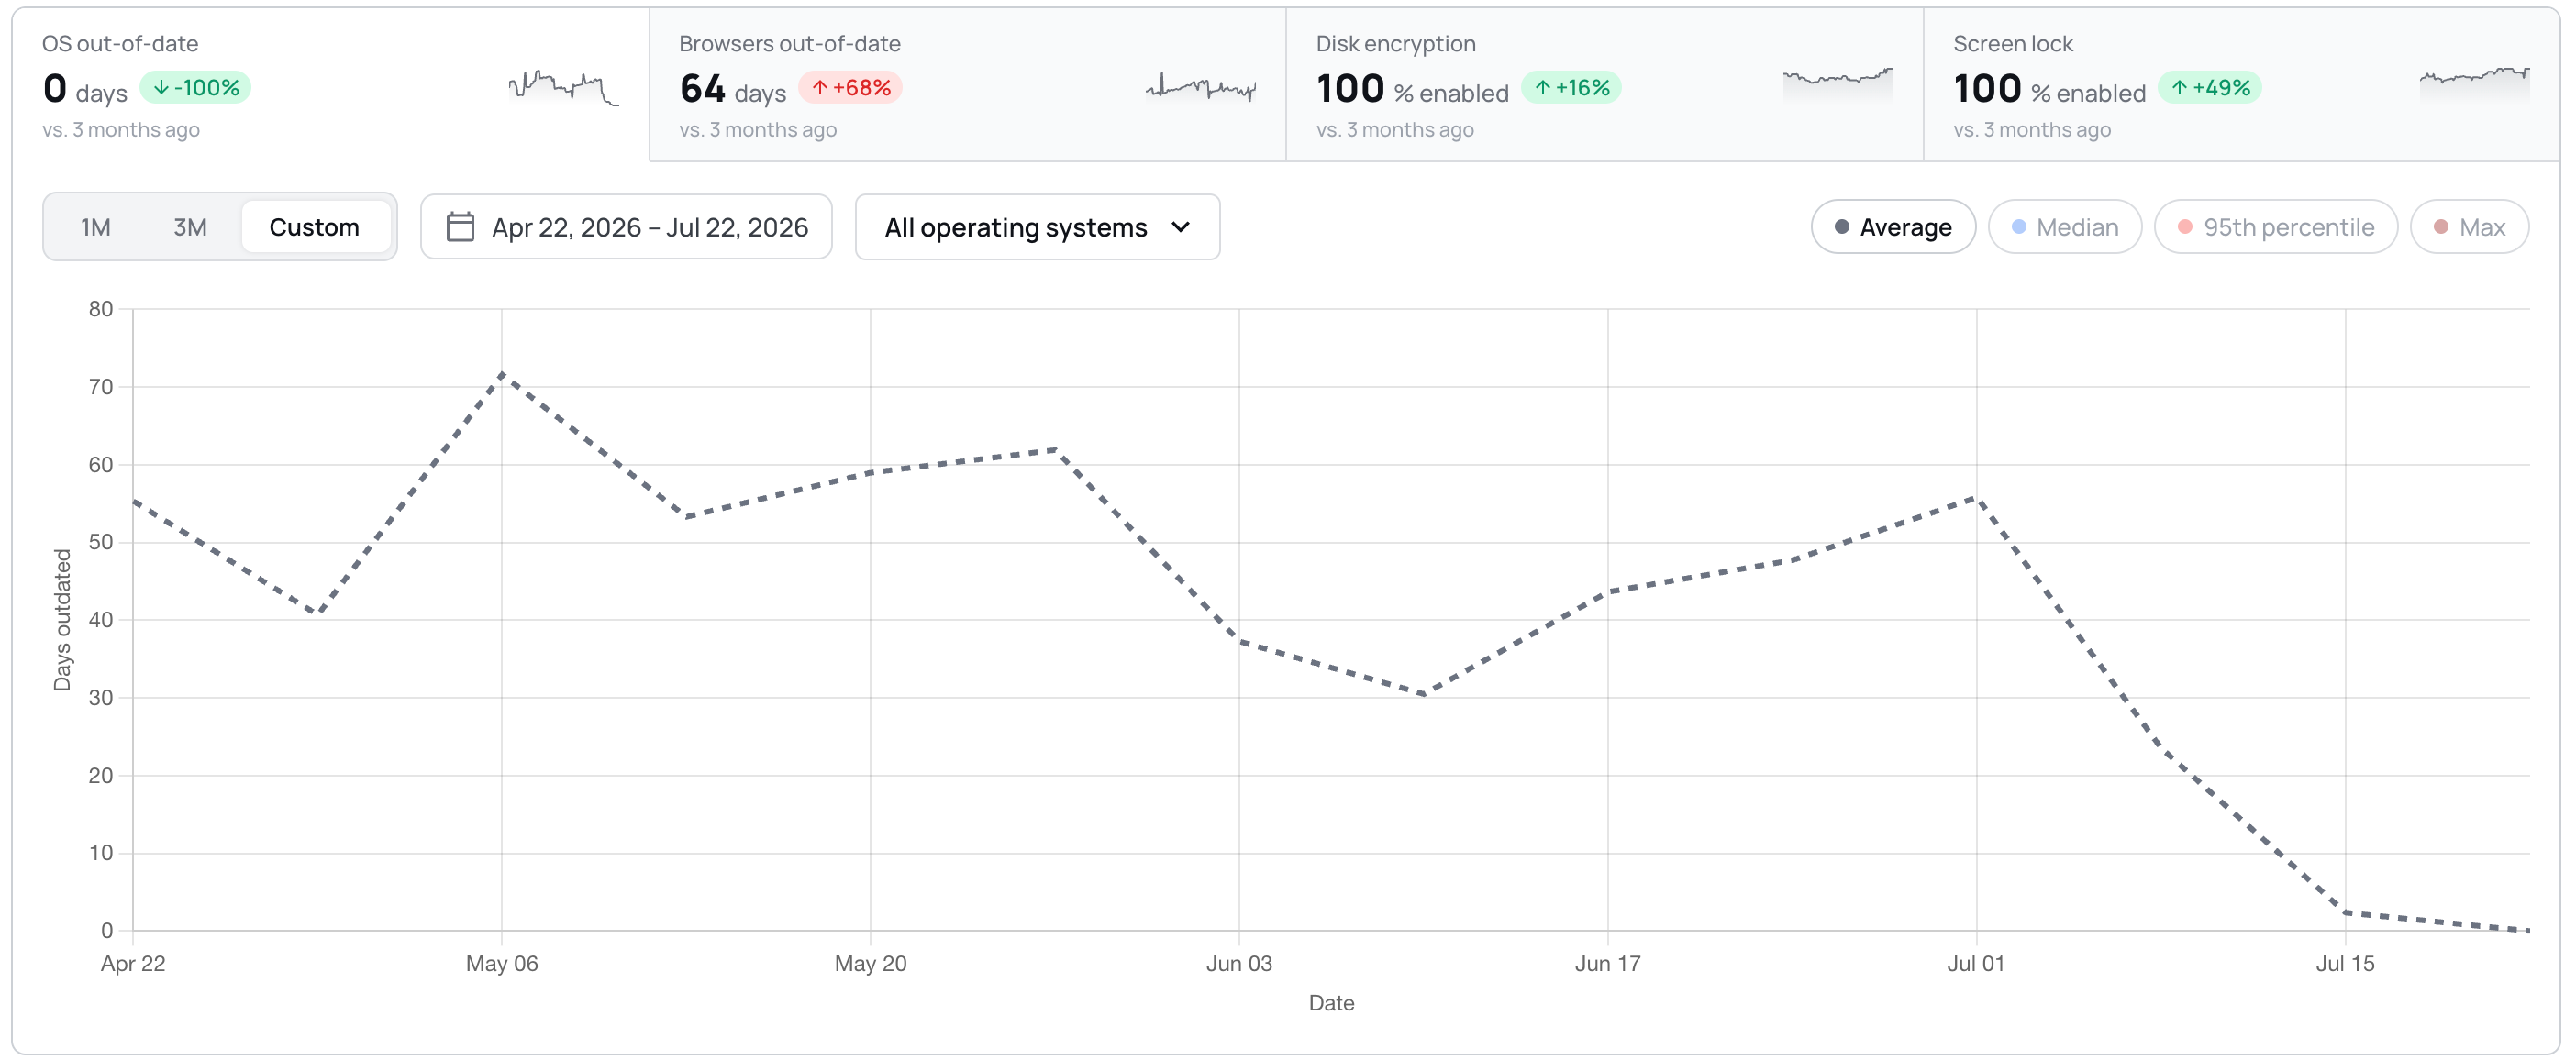
Trendit ovat nyt yhdellä kortilla: neljä ruutua toimii välilehtinä yhden kaavion yläpuolella, ja ajanjakso, käyttöjärjestelmäsuodatin sekä kaaviotyyppi ovat kortilla eivätkä koko näytön ikkunassa. Voit valita oman aikavälin, ja BETA-merkinnät ovat poissa.
Laitteen tietonäkymä kertoo nyt, salliiko laite valvomattoman etäkäytön, ja selittää, mitä tarkistus katsoo. Voit puuttua siihen käytännössäsi; XFA ei muuta asetusta laitteella. Katso laitekäytäntösi
Hallintapaneeli: Discovery-integraatio, jota ei ole koskaan yhdistetty, näyttää nyt punaisen hälytyksen ja Reconnect-painikkeen, ja se lasketaan mukaan Discovery-merkintään.
Hallintapaneeli: pienempiä käyttöliittymäkorjauksia kauttaaltaan, muun muassa isommat kohdealueet työkaluvihjeille ja sulkemiselle, vakaammat laskurivit sekä pitkät organisaationimet, jotka katkaistaan sen sijaan, että ne työntäisivät säätimet pois ruudulta.
Hallintapaneeli: Discovery-sivu ei enää näytä seuraavaa suoritusta menneisyydessä. Se on nyt sidottu tulevaan tuntiin.
Hallintapaneeli: poiston vahvistaminen ei enää jätä painiketta pyörimään. Ikkuna sulkeutuu heti kun poisto onnistuu, ja näyttää virheen, jos se epäonnistuu.
Työpöytä: näytön lukituksen aikakatkaisun rivi näyttää nyt varoituskuvakkeen, kun tarkistus ei mene läpi aikakatkaisun vuoksi, sen sijaan, että se pysyisi vihreänä tarkistuksen varoittaessa.
Työpöytä: käyttöjärjestelmän päivitysten tarkistus noudattaa nyt käytäntösi armonaikaa niin sovelluksessa, ilmaisinalueella kuin verkkokulussakin.
Työpöytä: kahdeksantoista tekstiä tarkistusten tiedoissa ja korjaustoiminnoissa on nyt käännetty saksaksi, espanjaksi, ranskaksi ja hollanniksi sen sijaan, että ne palaisivat englantiin.
Mobiili: MFA:n hyväksyminen toisella laitteella ei enää jätä mobiilisovellusta odottamaan.
Tarkistukset, jotka merkitsevät jailbreakatun, rootatun tai kehittäjätilassa olevan laitteen tai juuri uudelleen käynnistetyn laitteen, ovat jo toimineet XFA-sovelluksessa ja näkyneet hallintapaneelissasi. Nyt ne vaikuttavat myös pääsypäätökseen kirjautumisessa mobiililaitteilla, joten riskialtista mobiililaitetta varoitetaan tai se estetään kirjautumisessa käytäntösi mukaan, samoin kuin työpöydällä jo tapahtuu. Mitään uutta ei asenneta: mobiilisovellus yksinkertaisesti raportoi nämä signaalit vahvistaessaan laitteen kirjautumisen yhteydessä. Katso laitekäytäntösi
Hallintapaneeli: kevyempi ja reagoivampi tuntuma, sulavammat siirtymät, selkeämmät osoitin- ja lataustilat, paikanpitäjät tietojen latautuessa ja onnistumisvahvistukset, jotka ilmestyvät vasta kun toiminto on todella tallentunut. Liike noudattaa vähennetyn liikkeen asetustasi.
Hallintapaneeli: ilmoitukset on rakennettu uudelleen rauhallisemmiksi ja luettavammiksi, eivätkä ne enää monistu, välky tai hyppele, kun niitä saapuu useita kerralla.
Hallintapaneeli: Discoveryssa ja Enforcementissa on nyt Watch demo -toiminto, joka avaa lyhyen opastetun kierroksen poistumatta hallintapaneelista.
Työpöytä: laitteen lukituksen tarkistus soveltaa nyt organisaatiosi suurinta näytön lukituksen aikakatkaisua, joten se ei enää näytä OK sovelluksessa samalla kun kirjautuminen on todellisuudessa estetty.
Työpöytä: käyttöjärjestelmän päivitysten tarkistus Fedora Linuxilla on paljon nopeampi eikä enää raportoi laitetta vanhentuneeksi heti uudelleenkäynnistyksen jälkeen, ennen kuin sen päivitystiedot ovat valmiit.
Hallintapaneeli: Google Workspace -Discoveryn käyttöönotto ei enää ohita domain-wide delegation -vaihetta. Vahvistat nyt, että delegointi on määritetty, ennen kuin jatkat.
Verkkosovellus: MFA- ja TOTP-kirjautuminen on luotettavampaa. Luotetut laitteet rekisteröityvät hyväksynnän jälkeen, virheelliset laitetunnisteet uusitaan sen sijaan, että ne epäonnistuisivat, ja TOTP:n sähköpostivahvistuslinkit avaavat oikean vaiheen.
Hallintapaneeli: korjattiin harvinainen tapaus, jossa hallintapaneeli saattoi jäädä lataamaan uudelleen heti uuden version julkaisun jälkeen.
Hallintapaneeli: korjattiin uudelleenohjaussilmukka, joka saattoi pompottaa sinua edestakaisin MFA-kirjautumisen aikana.
Hallintapaneeli: estettyjen tilien käsittely on johdonmukaisempaa, ja tarkastat nyt laskutustietosi ennen kassalle siirtymistä.
Hallintapaneeli: kutsutun käyttäjän rekisteröinti käyttää nyt aina kutsuttua sähköpostiosoitetta, vaikka selaimeen olisi jäänyt aiempi kesken jäänyt rekisteröinti.
TOTP MFA-menetelmänä: ota TOTP-todennus käyttöön millä tahansa integraatiolla, jolloin käyttäjät voivat todentautua todennussovelluksilla kuten Google Authenticator, Microsoft Authenticator tai Authy
Palautusvaihtoehdot: sisäänrakennettu tuki palautuskoodeille ja järjestelmänvalvojan tekemälle nollaukselle
Alan standardi: toimii minkä tahansa RFC 6238:n mukaisen todennussovelluksen kanssa
Järjestelmänvalvojat voivat ottaa TOTP:n käyttöön XFA:n hallintapaneelin Enforcement-sivulla. Siirry integraatiossasi kohtaan Enforcement → Hallitse ja ota TOTP käyttöön kohdassa Monivaiheinen todennus.
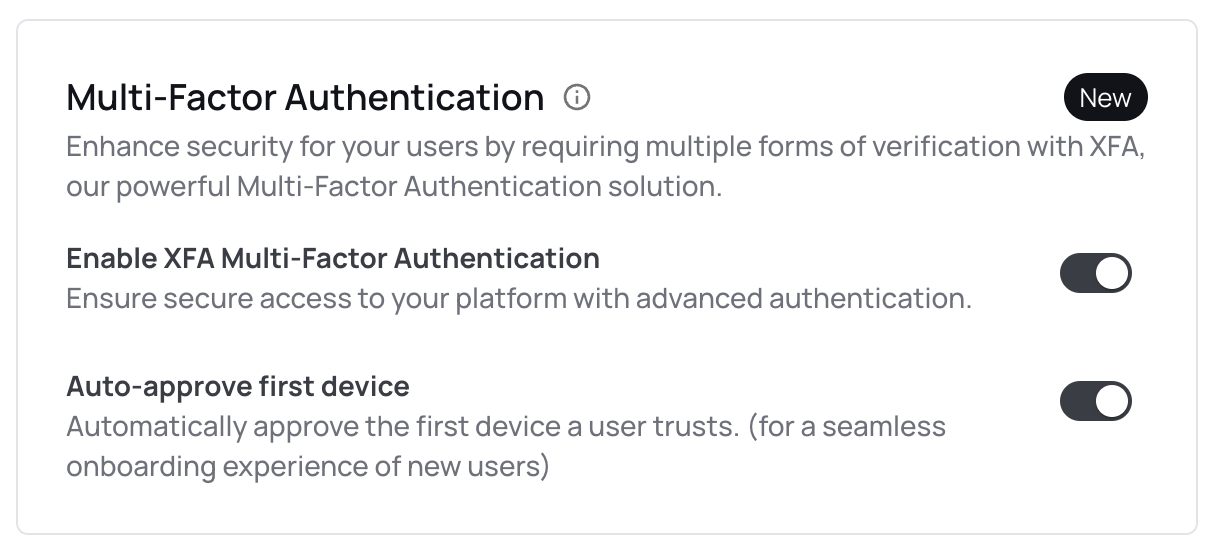
Voit nyt hyväksyä automaattisesti ensimmäisen laitteen, johon käyttäjä luottaa Silent MFA -kulussa. Näin uusien käyttäjien käyttöönotto sujuu mutkattomasti.
Jos käytät XFA:ta lisätekijänä identiteetintarjoajassasi, et vielä hyödynnä toisen tekijän tuomaa turvaa.
Uuden MFA-ominaisuutemme otat helposti käyttöön integraatiolle XFA:n hallintapaneelissa. Kun se on käytössä, käyttäjiä pyydetään luottamaan laitteeseensa. Ensimmäinen laite vahvistetaan sähköpostilinkin kautta, seuraava laite vahvistetaan jo liitetyltä laitteelta.
Kun laitteisiin luotetaan, käyttäjältä ei enää kysytä toista tekijää, vaan laite itse toimii toisena tekijänä.