Os pedidos MFA chegam-lhe agora através de uma notificação do sistema no Windows, macOS e Linux. Aprove ou recuse o pedido na própria notificação, sem ter de abrir o menu do XFA na área de notificação para o encontrar.
Painel: os dispositivos Linux com rolling releases mostram a base da avaliação do seu sistema operativo, incluindo a última atualização completa e a informação local sobre vulnerabilidades dos pacotes, em vez de tratar «rolling» como um número de versão.
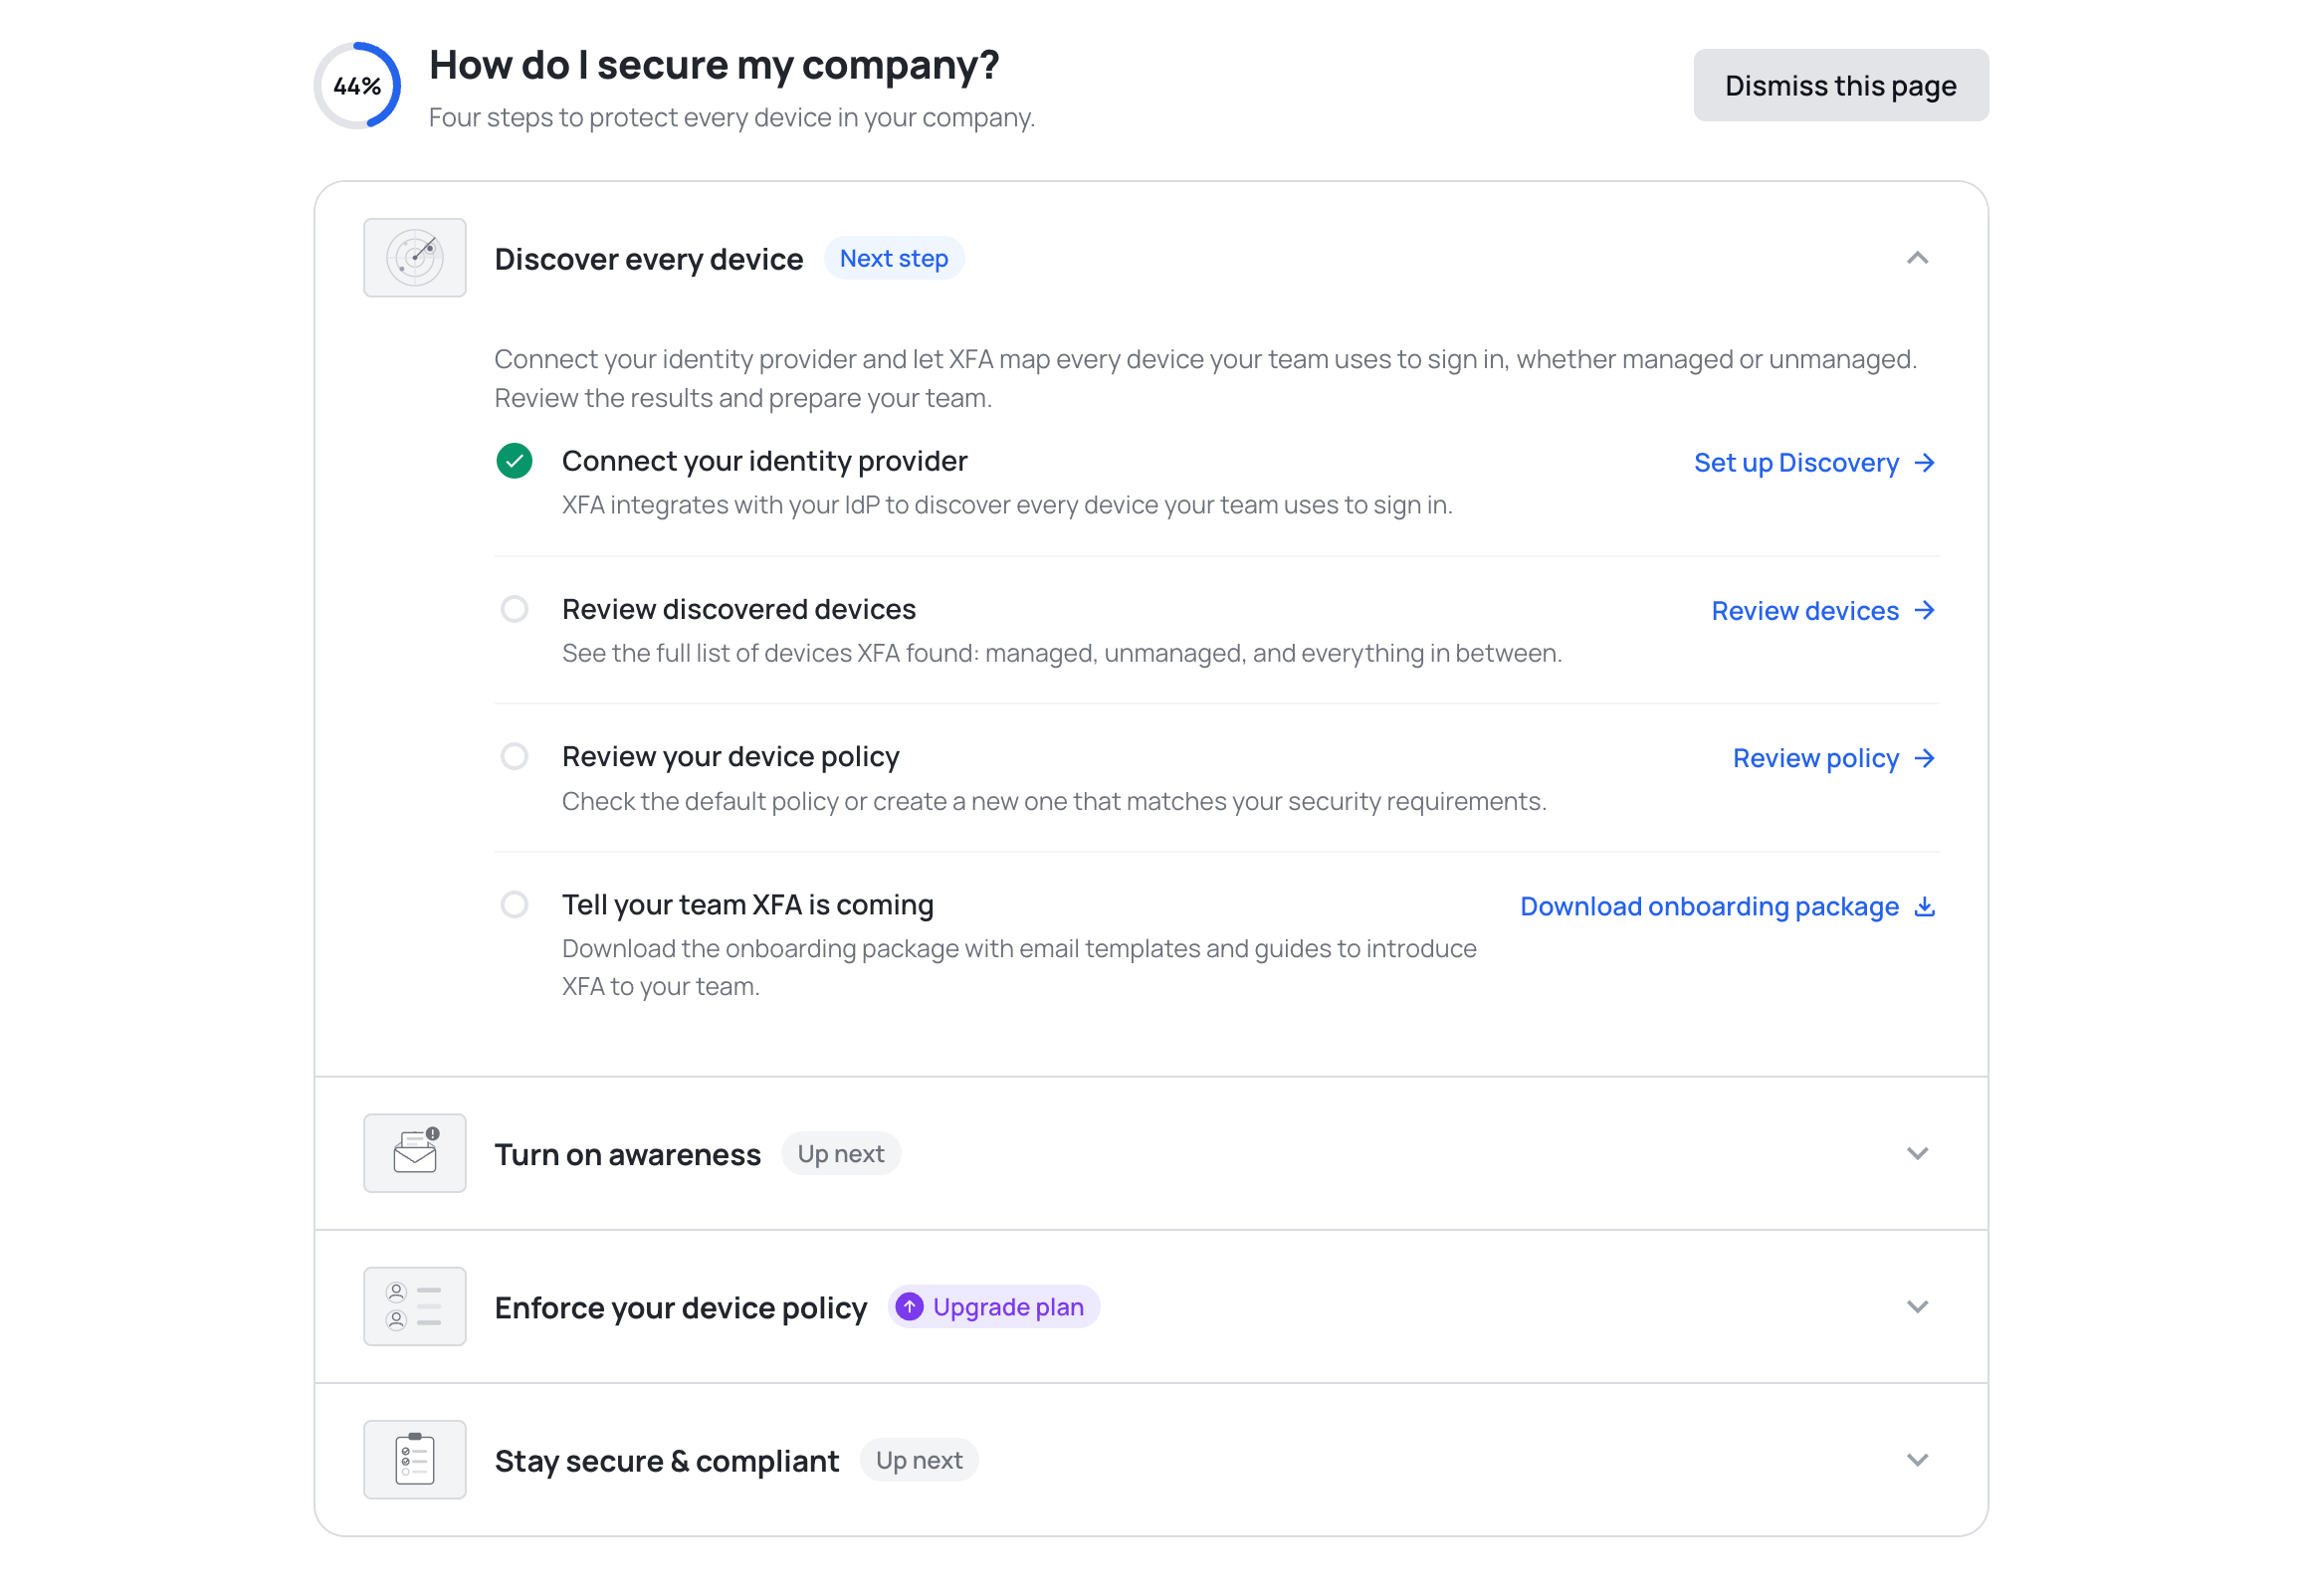
A nova página Começar ajuda-o a tirar mais partido do XFA. Apresenta quatro passos cujo progresso pode acompanhar, desde descobrir todos os dispositivos até se manter seguro e em conformidade, para que saiba sempre o que configurar a seguir.
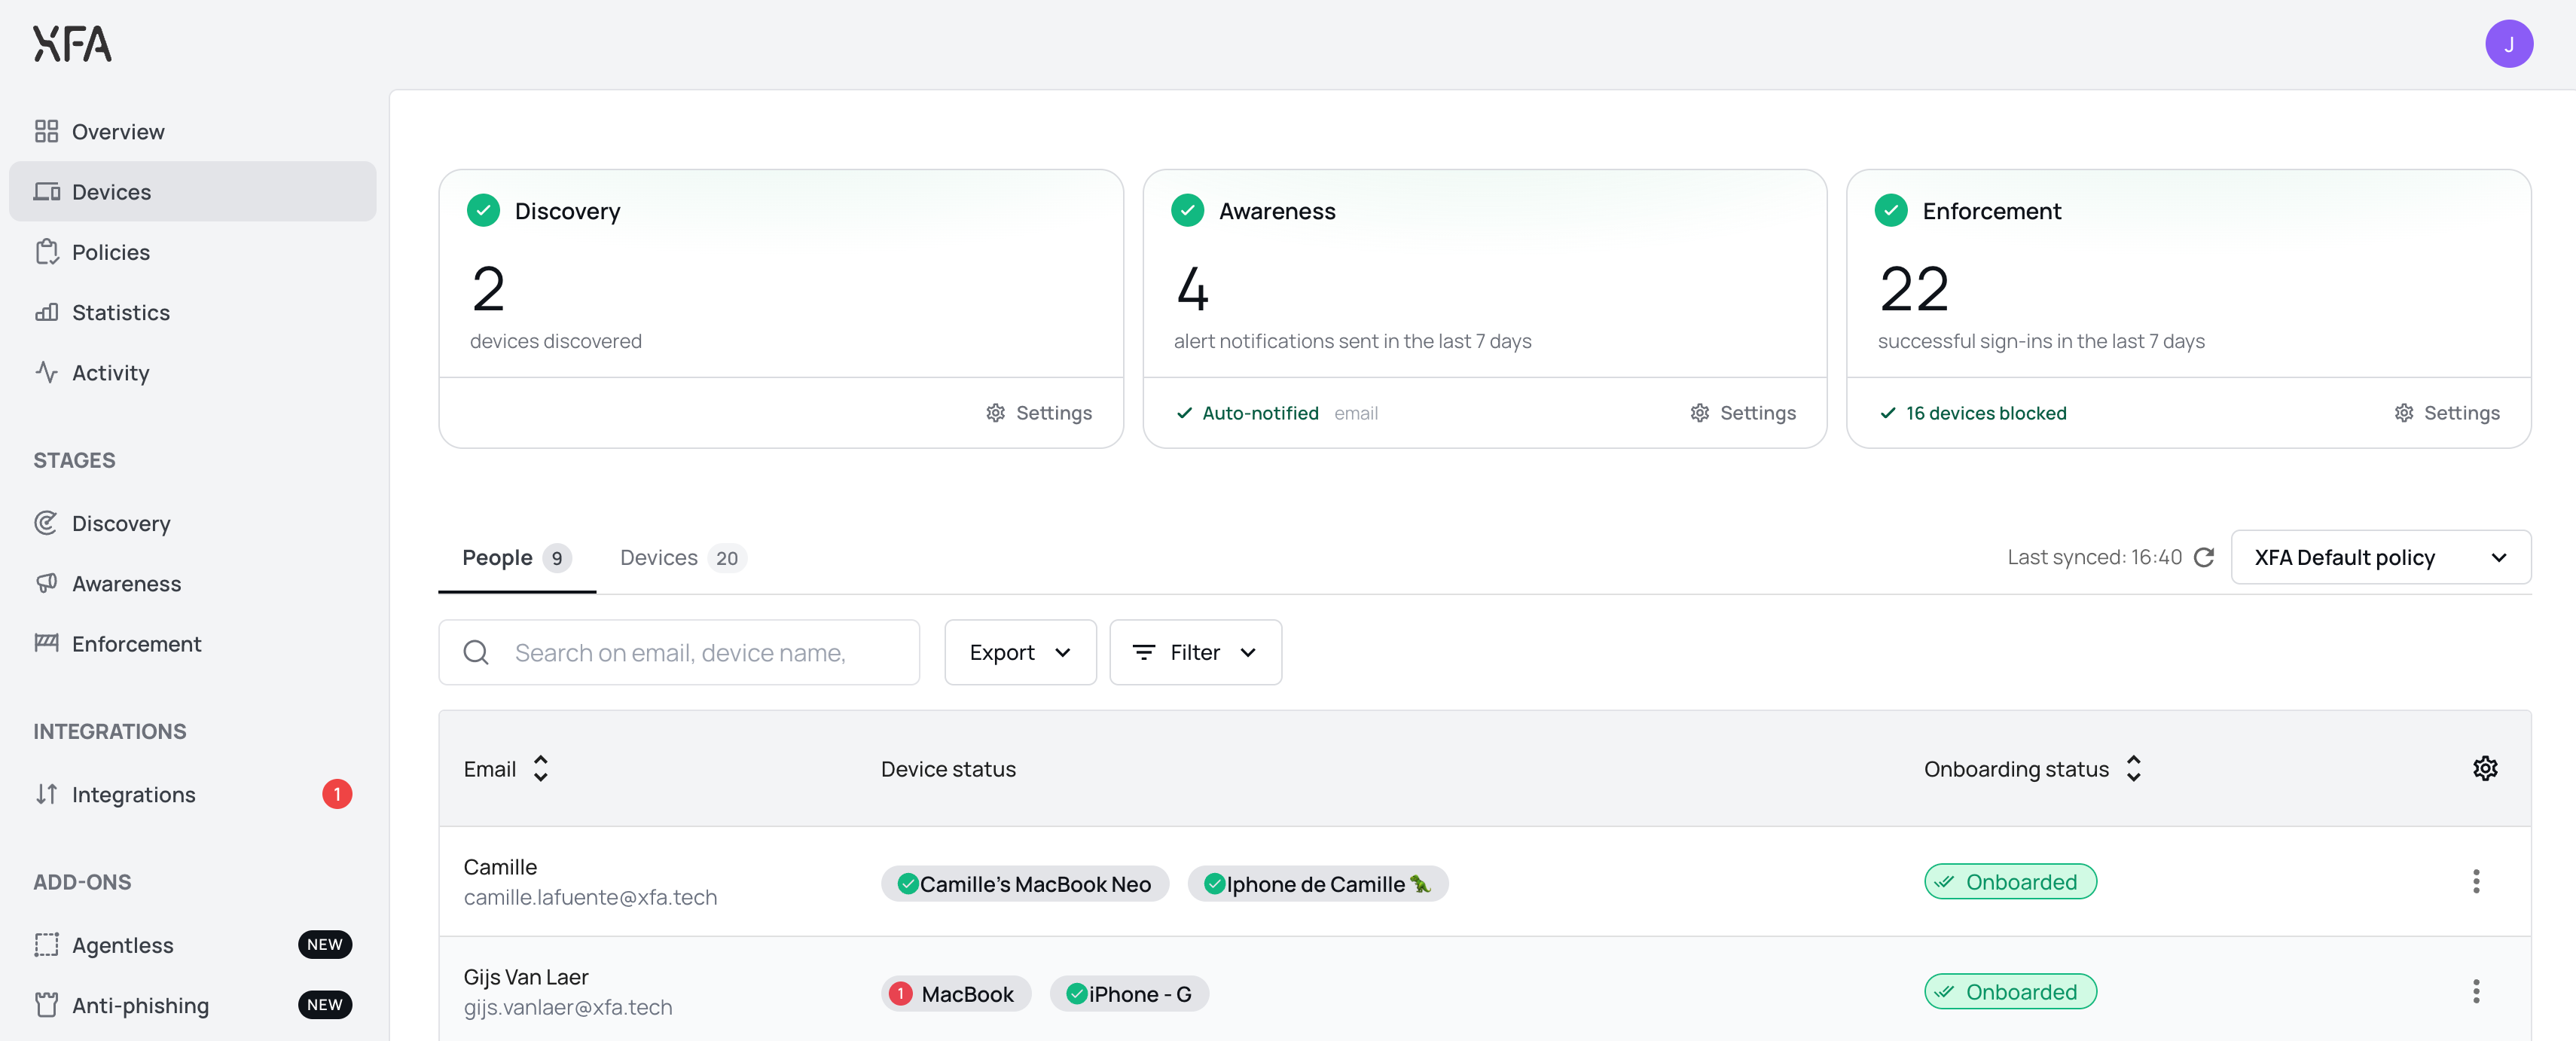
A página Dispositivos abre agora com um cartão para o Discovery, o Awareness e o Enforcement, para que veja num relance como está a sua organização. Cada cartão diz se esse pilar está a funcionar ou à espera de si, com o número por trás: dispositivos descobertos, alertas enviados, inícios de sessão bem-sucedidos. Veja a vista geral Dispositivos
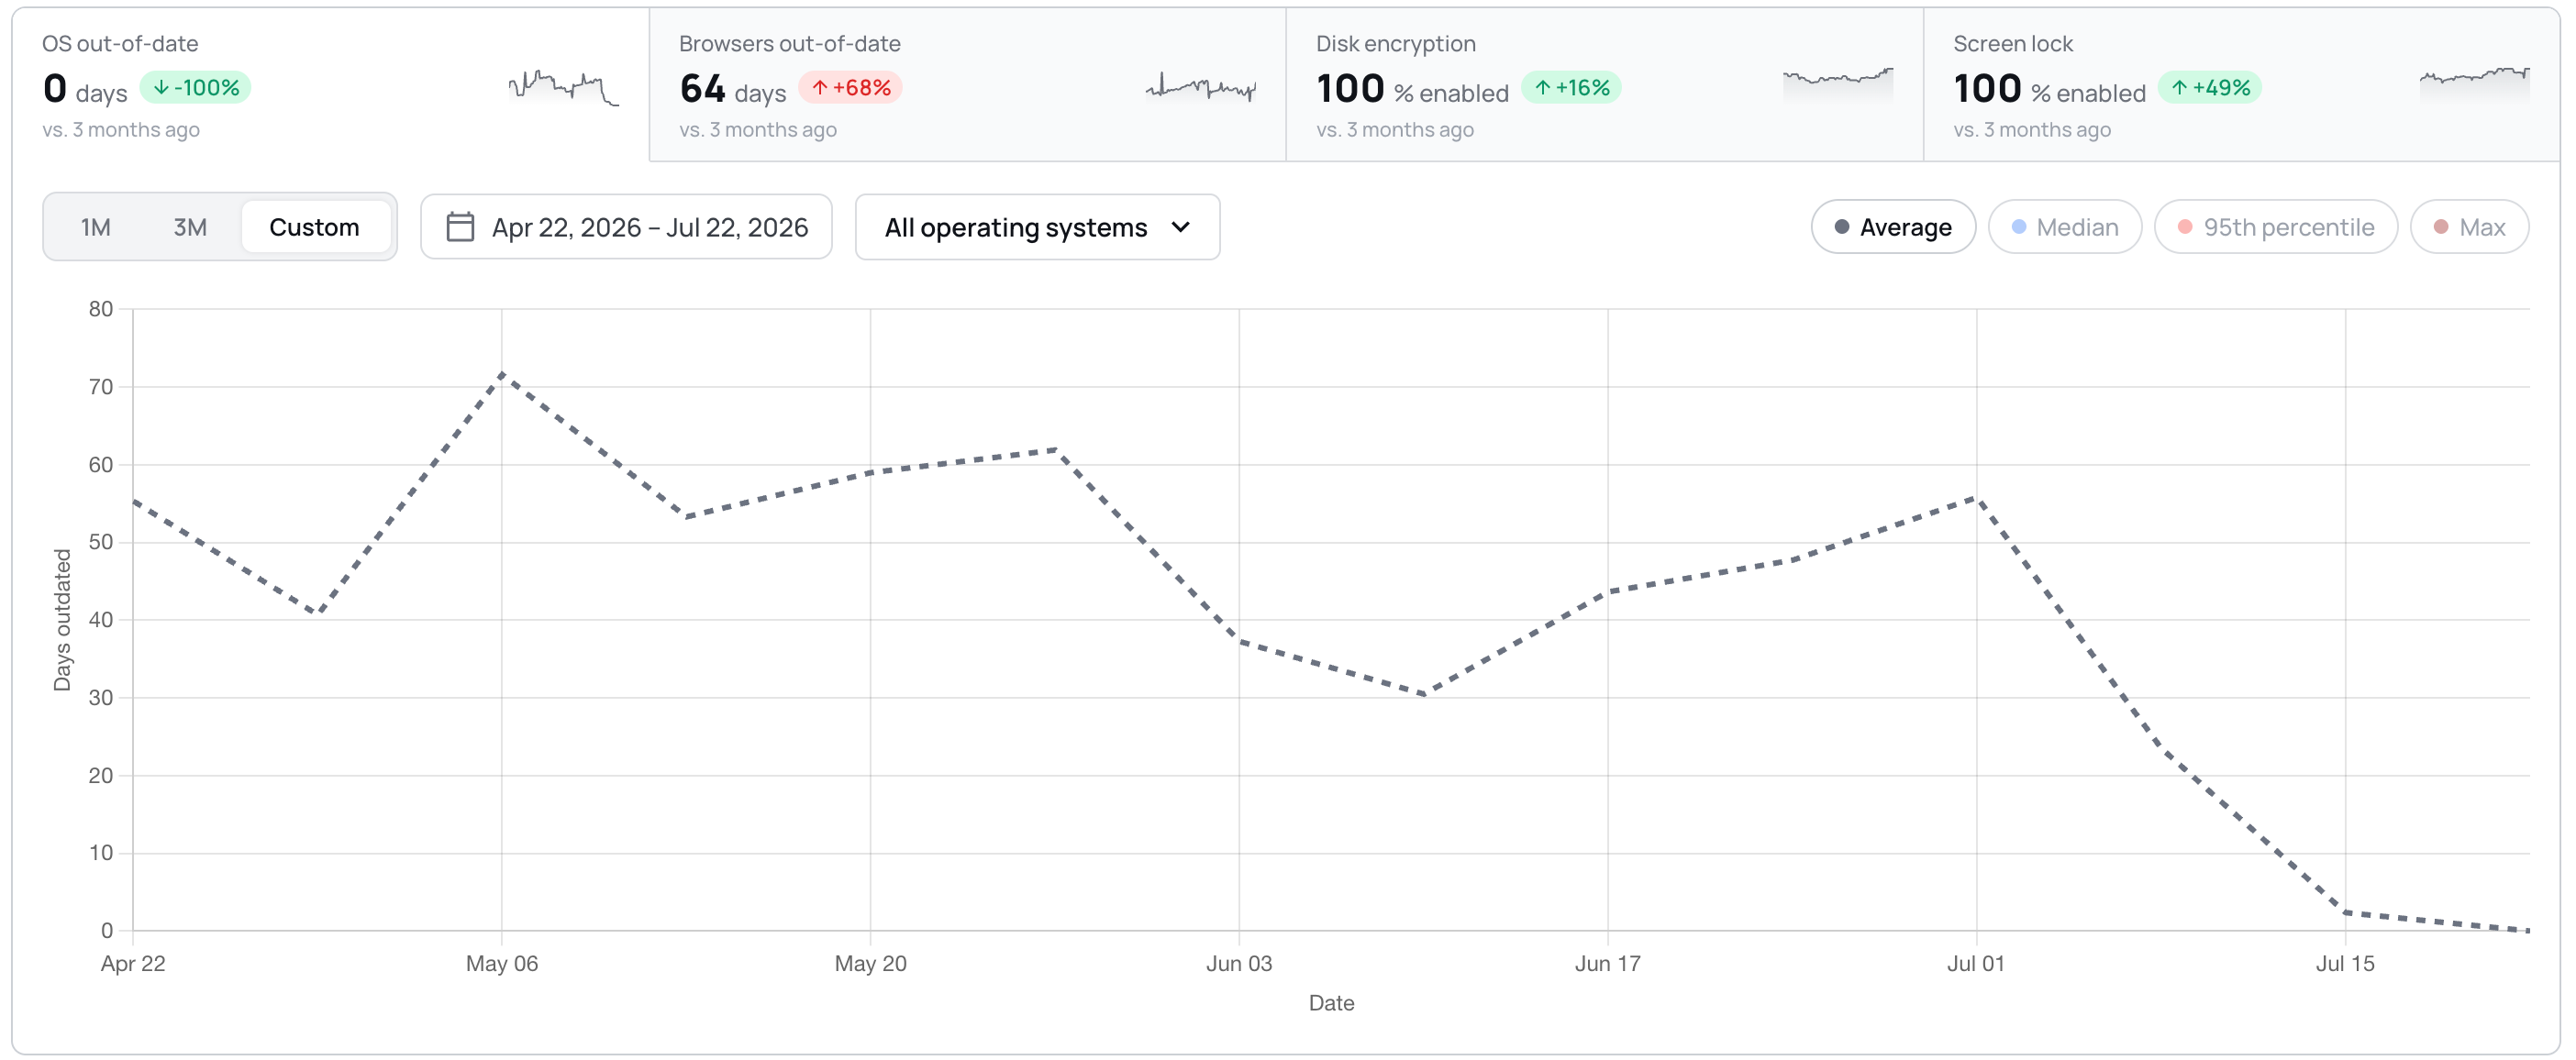
Os trends estão agora num único cartão: quatro mosaicos funcionam como separadores por cima de um só gráfico, com o período, o filtro por sistema operativo e o tipo de gráfico no próprio cartão em vez de numa janela em ecrã inteiro. Pode escolher períodos à sua medida e as etiquetas BETA desapareceram.
A vista de detalhe do dispositivo comunica agora se um dispositivo permite acesso remoto sem supervisão e explica o que a verificação procura. Pode agir sobre isso na sua política; o XFA não altera a definição no dispositivo. Veja a sua política de dispositivos
Painel: uma integração de Discovery que nunca chegou a ser ligada mostra agora um alerta vermelho e um botão Reconnect, e conta para o selo do Discovery.
Painel: pequenas correções na interface um pouco por todo o lado, incluindo áreas maiores para as dicas e para as fechar, linhas de faturas mais estáveis e nomes de organização longos que passam a ser truncados em vez de empurrarem os controlos para fora do ecrã.
Painel: a página Discovery já não mostra uma próxima execução no passado. Passa a estar ancorada à hora seguinte.
Painel: confirmar uma eliminação já não deixa o botão a rodar. A janela fecha assim que a eliminação é concluída e mostra um erro se falhar.
Aplicação de secretária: a linha do tempo limite do bloqueio do ecrã mostra agora um ícone de aviso quando a verificação falha por causa do tempo limite, em vez de ficar verde enquanto a verificação avisa.
Aplicação de secretária: a verificação de atualizações do sistema operativo respeita agora o prazo de tolerância da sua política na aplicação, na área de notificação e no fluxo web.
Aplicação de secretária: dezoito textos nos detalhes das verificações e nas ações de resolução estão agora traduzidos em alemão, espanhol, francês e neerlandês, em vez de recorrerem ao inglês.
Móvel: aprovar o MFA noutro dispositivo já não deixa a aplicação móvel à espera.
As verificações que assinalam um dispositivo com jailbreak, com root ou em modo de programador, ou que acabou de ser reiniciado, já corriam na aplicação XFA e apareciam no seu painel. Passam agora a chegar também à decisão de acesso no início de sessão nos dispositivos móveis, por isso um dispositivo móvel em risco é avisado ou bloqueado no início de sessão de acordo com a sua política, tal como já acontecia nos dispositivos de secretária. Não é instalado nada de novo: a aplicação móvel limita-se a comunicar estes sinais quando verifica o dispositivo no início de sessão. Veja a sua política de dispositivos
Painel: mais leve e mais rápido a responder, com transições mais suaves, estados de passagem do rato e de carregamento mais claros, blocos temporários enquanto os dados carregam e confirmações de sucesso que só aparecem depois de a ação estar mesmo guardada. O movimento respeita a sua definição de movimento reduzido.
Painel: as notificações foram refeitas para serem mais calmas e mais legíveis, e deixaram de se duplicar, tremer ou saltar quando chegam várias ao mesmo tempo.
Painel: o Discovery e o Enforcement passam a ter uma ação Watch demo, que abre uma visita guiada curta sem sair do painel.
Aplicação de secretária: a verificação do bloqueio do dispositivo aplica agora o tempo limite máximo de bloqueio do ecrã da sua organização, por isso deixou de mostrar OK na aplicação enquanto o início de sessão está a ser bloqueado.
Aplicação de secretária: a verificação de atualizações do sistema operativo no Fedora Linux é muito mais rápida e deixou de comunicar um dispositivo como desatualizado logo a seguir a um reinício, antes de os dados de atualização estarem prontos.
Painel: configurar o Discovery no Google Workspace já não salta o passo da delegação a nível de domínio. Passa a confirmar que a delegação está configurada antes de continuar.
Aplicação web: o início de sessão com MFA e TOTP é mais fiável. Os dispositivos de confiança são registados depois da aprovação, os tokens de dispositivo malformados são renovados em vez de falharem e as ligações de confirmação por e-mail do TOTP abrem no passo certo.
Painel: foi corrigido um caso raro em que o painel podia ficar preso a recarregar logo depois de uma nova versão ser instalada.
Painel: foi corrigido um ciclo de reencaminhamento que o podia fazer ir e voltar durante o início de sessão com MFA.
Painel: o tratamento do acesso a contas bloqueadas é mais consistente e passa a rever os seus dados de faturação antes de finalizar a compra.
Painel: o registo de um utilizador convidado usa agora sempre o endereço de e-mail para o qual foi convidado, mesmo que tenha ficado um registo anterior por terminar no navegador.
Acrescente uma camada extra de proteção à sua organização com a autenticação TOTP (Time-based One-Time Password), um novo método de MFA a par do Built-in passkey.
TOTP como método de MFA: ative a autenticação TOTP em qualquer integração, permitindo que os utilizadores se autentiquem com aplicações de autenticação como o Google Authenticator, o Microsoft Authenticator ou o Authy
Opções de recuperação: suporte integrado para códigos de recuperação e reposição pelo administrador
Norma do setor: compatível com qualquer aplicação de autenticação que cumpra a RFC 6238
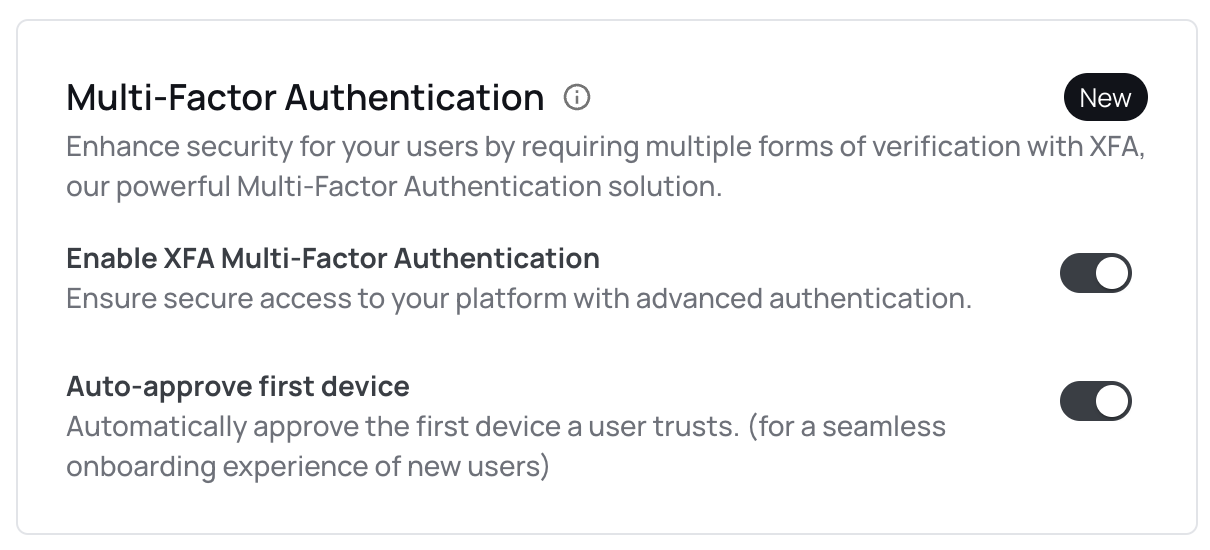
Os administradores podem ativar o TOTP na página Enforcement do painel do XFA. Vá a Enforcement → Gerir na sua integração e ative o TOTP em Autenticação multifator.
Pode agora aprovar automaticamente o primeiro dispositivo em que um utilizador confia no nosso fluxo Built-in passkey. Assim garante um onboarding simples para os novos utilizadores.
Quando usa o XFA como fator adicional do seu provedor de identidade, não está a aproveitar a segurança de um segundo fator.
A nossa nova funcionalidade de MFA pode ser ativada facilmente numa integração a partir do painel do XFA. Depois de ativada, será pedido aos utilizadores que confiem no seu dispositivo: o primeiro dispositivo tem de ser confirmado através de uma ligação enviada por e-mail e um dispositivo seguinte tem de ser confirmado a partir de um dispositivo já registado.
Assim que os dispositivos são de confiança, deixa de ser pedido um segundo fator ao utilizador, porque o próprio dispositivo passa a funcionar como segundo fator.