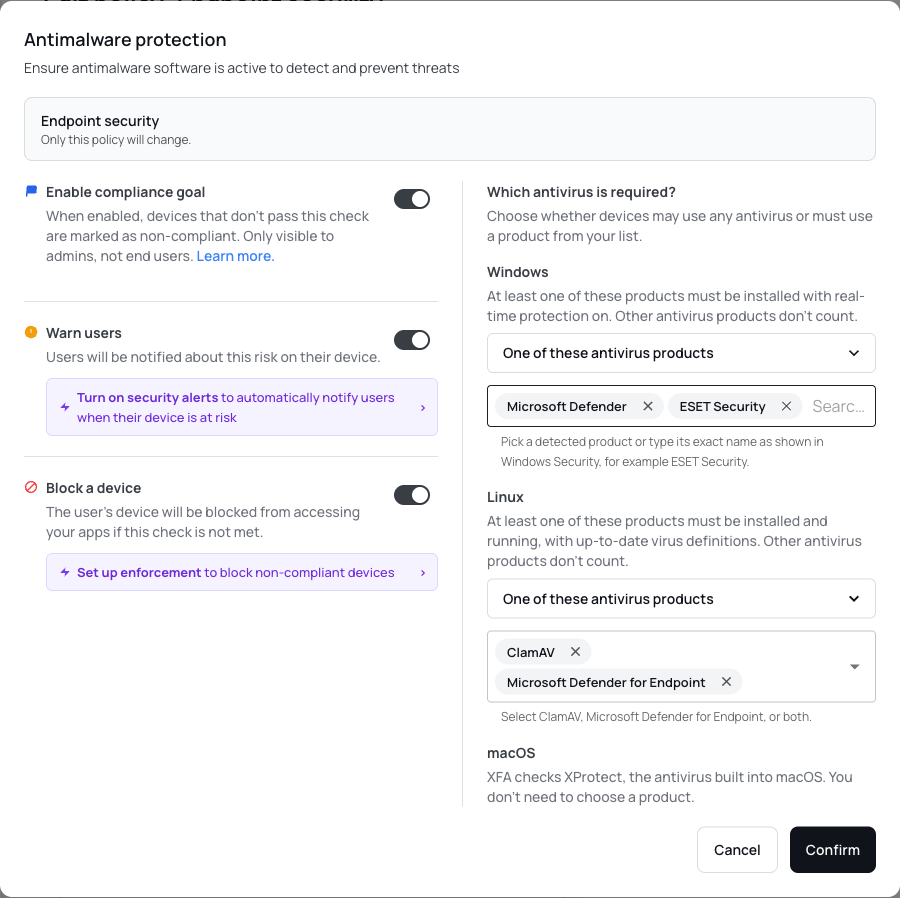
Um dispositivo pode ter um antivírus em execução e, ainda assim, não ter o produto que a sua organização exige. Com esta Beta ativada para a sua organização, pode agora escolher que produtos antivírus cumprem a política no Windows e no Linux.
No Windows, selecione Microsoft Defender ou um produto registado no Windows Security Center, com sugestões do seu inventário de dispositivos. No Linux, escolha ClamAV ou Microsoft Defender for Endpoint. Os detalhes dos dispositivos, o ecrã de verificação no início de sessão e os e-mails de risco explicam os produtos exigidos e detetados, para que os utilizadores vejam por que motivo uma verificação precisa de atenção. Configure a sua política de dispositivos
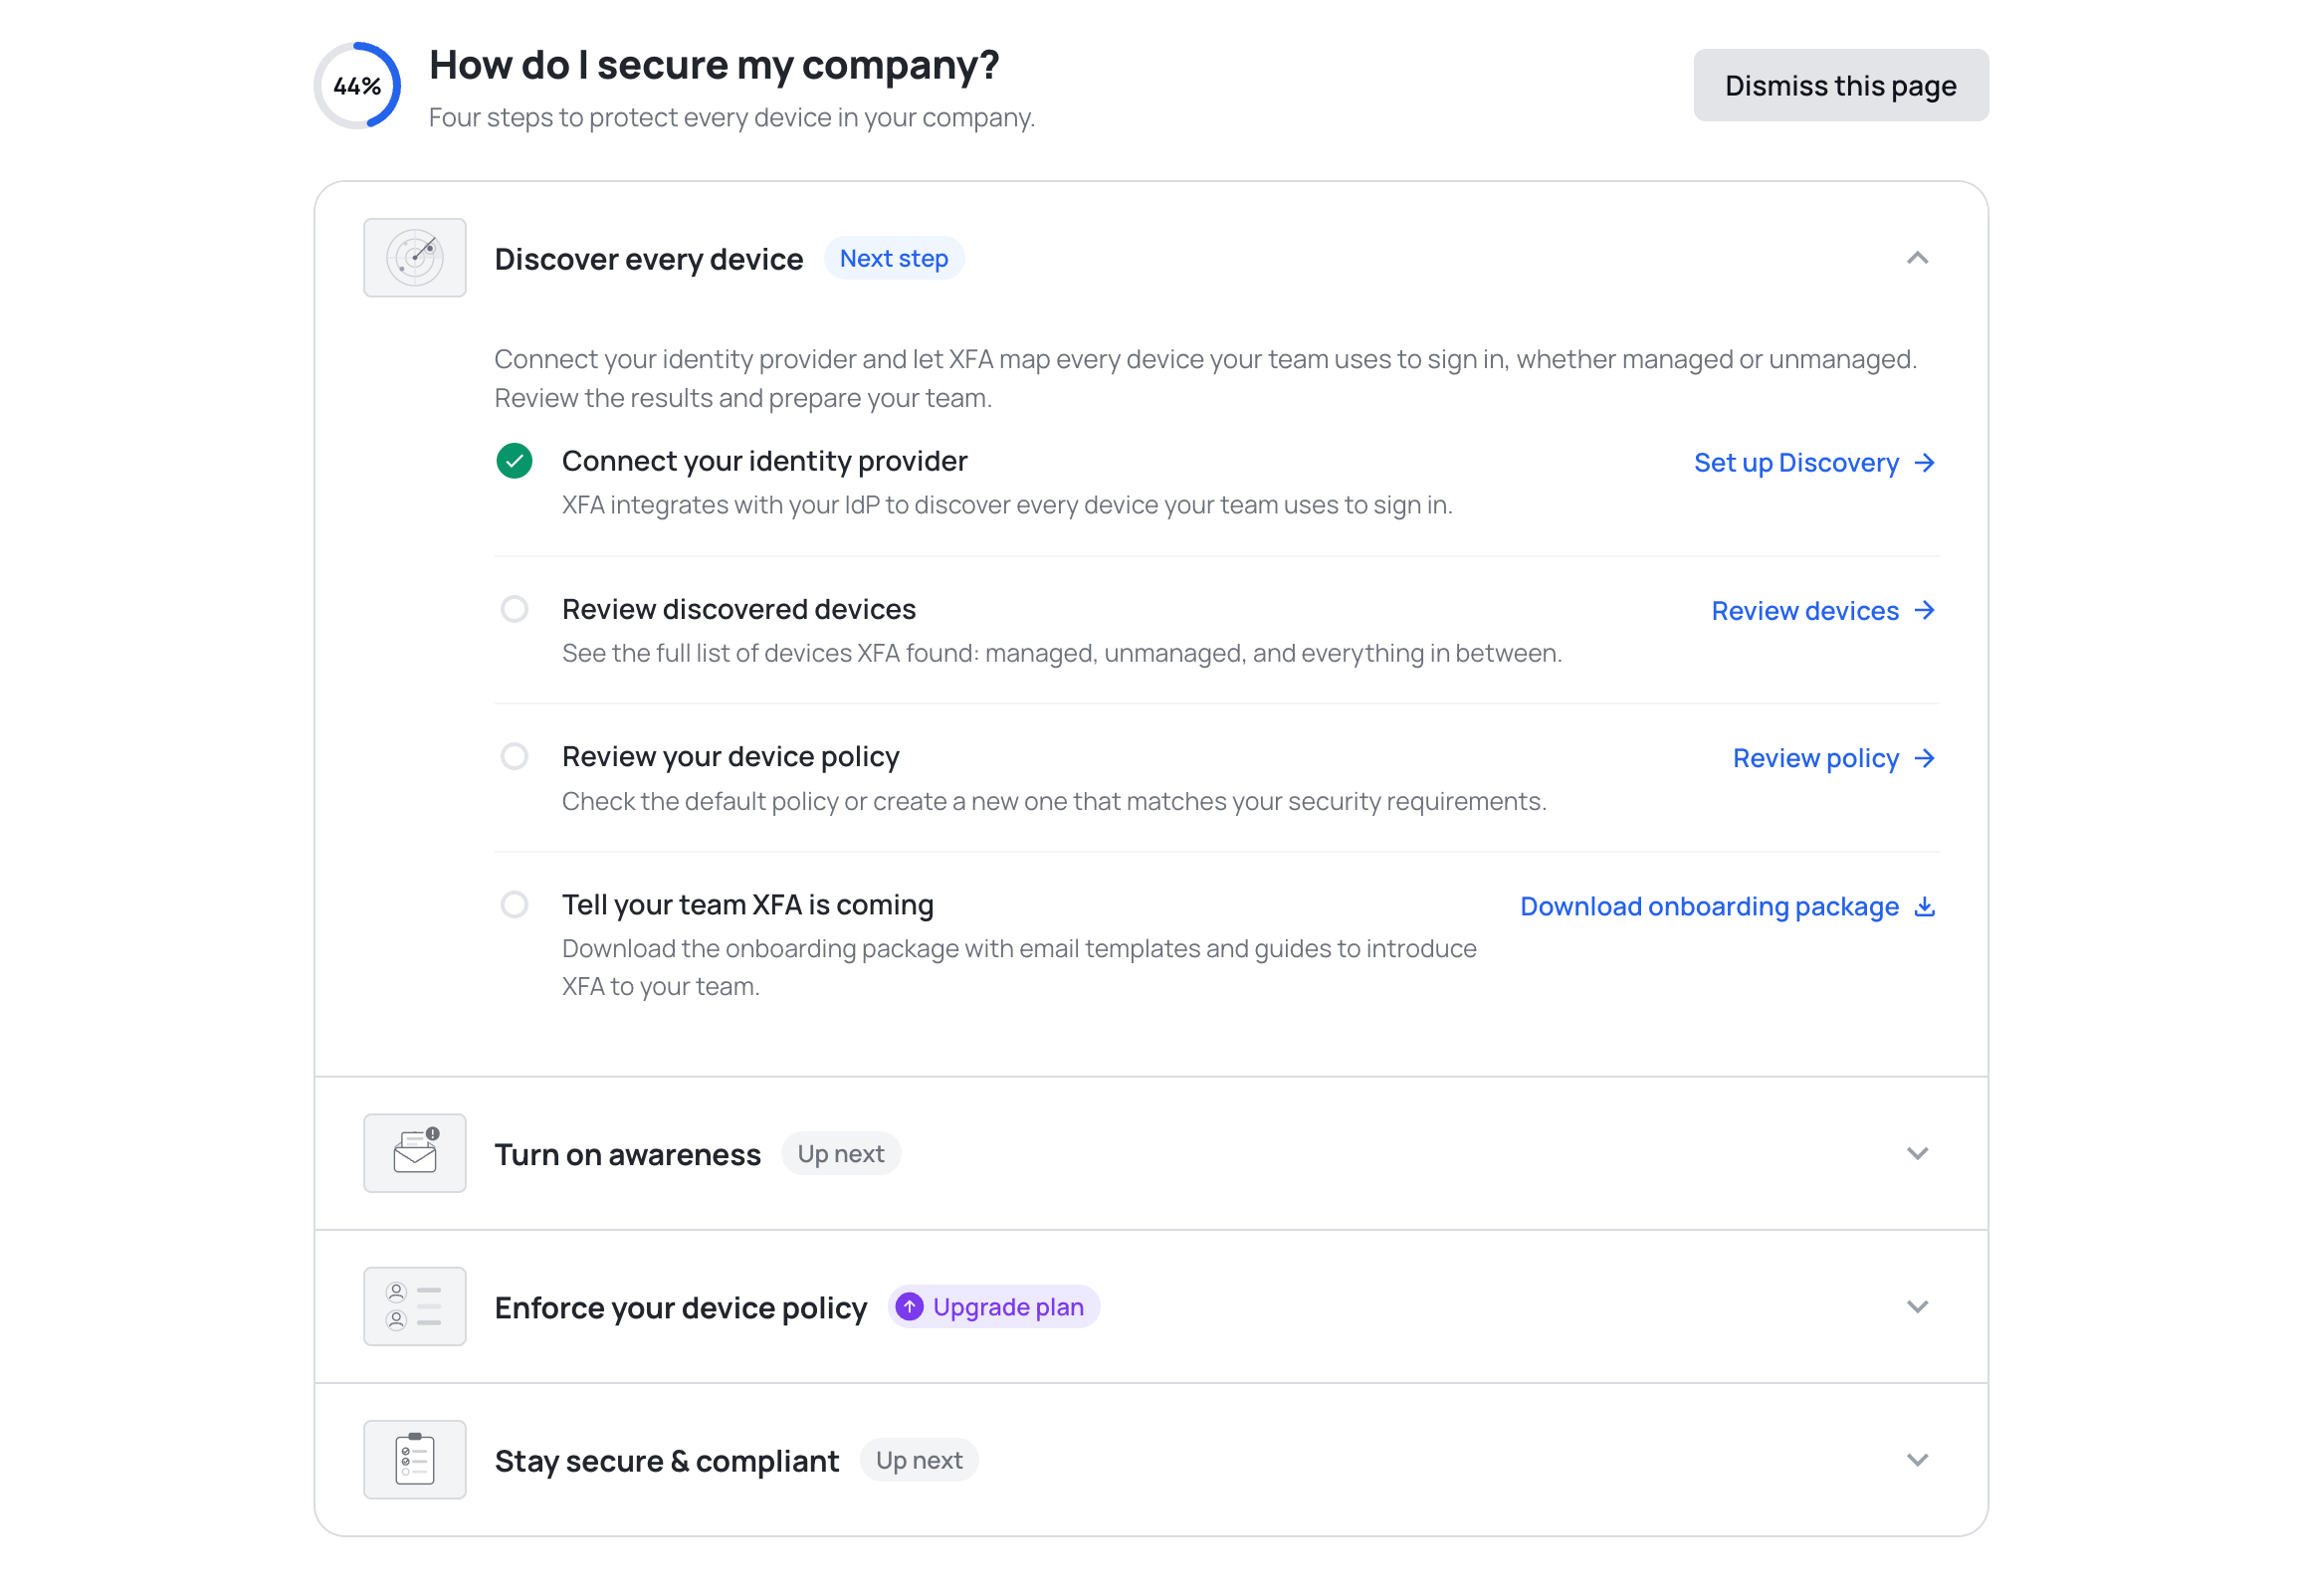
A nova página Começar ajuda-o a tirar mais partido do XFA. Apresenta quatro passos cujo progresso pode acompanhar, desde descobrir todos os dispositivos até se manter seguro e em conformidade, para que saiba sempre o que configurar a seguir.
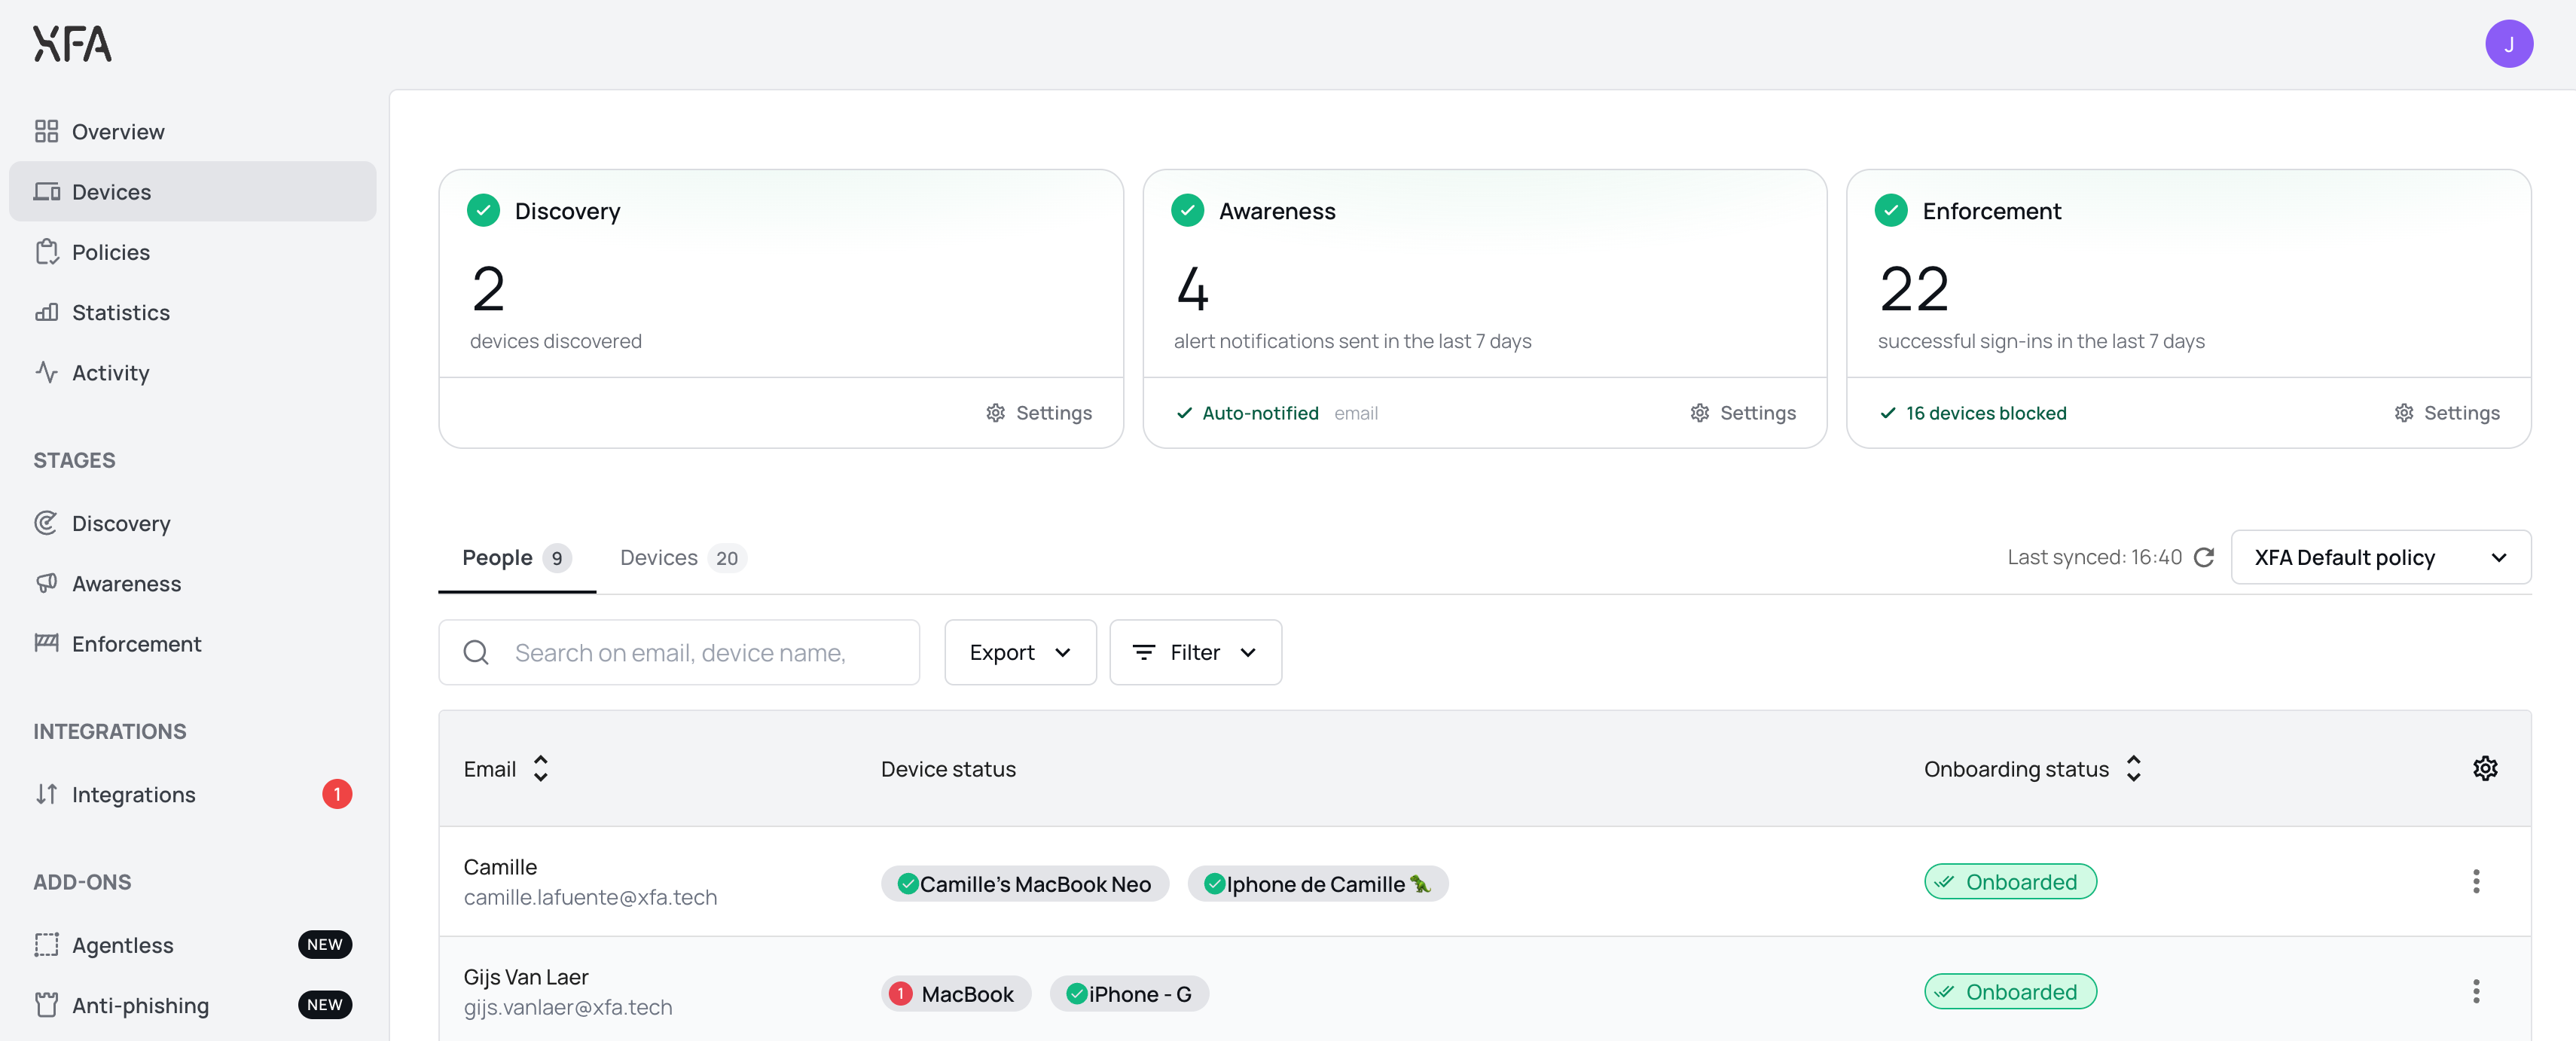
A página Dispositivos abre agora com um cartão para o Discovery, o Awareness e o Enforcement, para que veja num relance como está a sua organização. Cada cartão diz se esse pilar está a funcionar ou à espera de si, com o número por trás: dispositivos descobertos, alertas enviados, inícios de sessão bem-sucedidos. Veja a vista geral Dispositivos
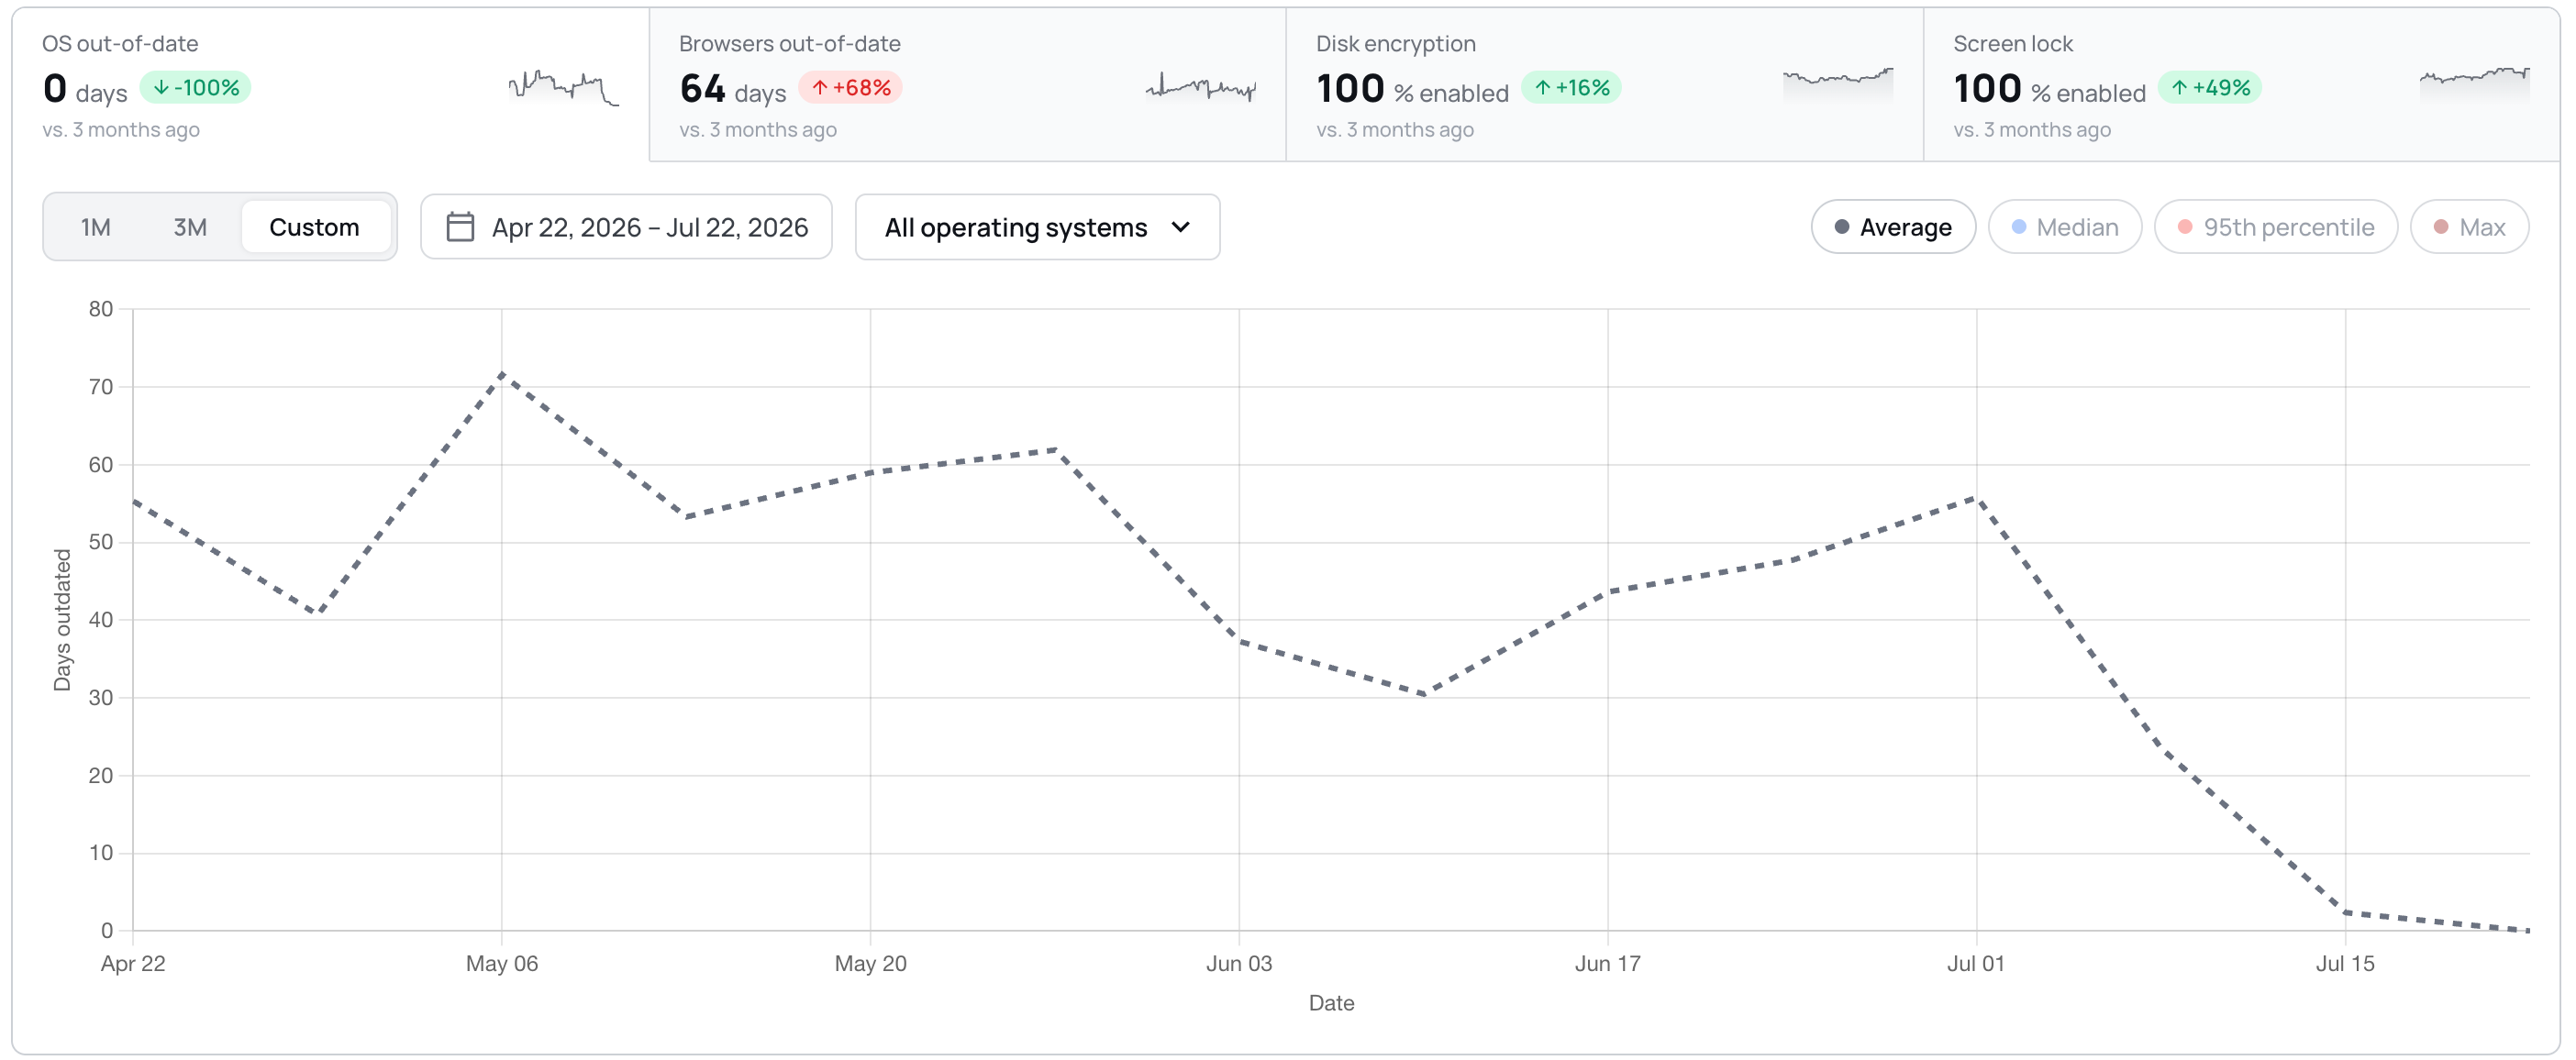
Os trends estão agora num único cartão: quatro mosaicos funcionam como separadores por cima de um só gráfico, com o período, o filtro por sistema operativo e o tipo de gráfico no próprio cartão em vez de numa janela em ecrã inteiro. Pode escolher períodos à sua medida e as etiquetas BETA desapareceram.
A vista de detalhe do dispositivo comunica agora se um dispositivo permite acesso remoto sem supervisão e explica o que a verificação procura. Pode agir sobre isso na sua política; o XFA não altera a definição no dispositivo. Veja a sua política de dispositivos
Painel: uma integração de Discovery que nunca chegou a ser ligada mostra agora um alerta vermelho e um botão Reconnect, e conta para o selo do Discovery.
Painel: pequenas correções na interface um pouco por todo o lado, incluindo áreas maiores para as dicas e para as fechar, linhas de faturas mais estáveis e nomes de organização longos que passam a ser truncados em vez de empurrarem os controlos para fora do ecrã.
Painel: a página Discovery já não mostra uma próxima execução no passado. Passa a estar ancorada à hora seguinte.
Painel: confirmar uma eliminação já não deixa o botão a rodar. A janela fecha assim que a eliminação é concluída e mostra um erro se falhar.
Aplicação de secretária: a linha do tempo limite do bloqueio do ecrã mostra agora um ícone de aviso quando a verificação falha por causa do tempo limite, em vez de ficar verde enquanto a verificação avisa.
Aplicação de secretária: a verificação de atualizações do sistema operativo respeita agora o prazo de tolerância da sua política na aplicação, na área de notificação e no fluxo web.
Aplicação de secretária: dezoito textos nos detalhes das verificações e nas ações de resolução estão agora traduzidos em alemão, espanhol, francês e neerlandês, em vez de recorrerem ao inglês.
Móvel: aprovar o MFA noutro dispositivo já não deixa a aplicação móvel à espera.
As verificações que assinalam um dispositivo com jailbreak, com root ou em modo de programador, ou que acabou de ser reiniciado, já corriam na aplicação XFA e apareciam no seu painel. Passam agora a chegar também à decisão de acesso no início de sessão nos dispositivos móveis, por isso um dispositivo móvel em risco é avisado ou bloqueado no início de sessão de acordo com a sua política, tal como já acontecia nos dispositivos de secretária. Não é instalado nada de novo: a aplicação móvel limita-se a comunicar estes sinais quando verifica o dispositivo no início de sessão. Veja a sua política de dispositivos
Painel: mais leve e mais rápido a responder, com transições mais suaves, estados de passagem do rato e de carregamento mais claros, blocos temporários enquanto os dados carregam e confirmações de sucesso que só aparecem depois de a ação estar mesmo guardada. O movimento respeita a sua definição de movimento reduzido.
Painel: as notificações foram refeitas para serem mais calmas e mais legíveis, e deixaram de se duplicar, tremer ou saltar quando chegam várias ao mesmo tempo.
Painel: o Discovery e o Enforcement passam a ter uma ação Watch demo, que abre uma visita guiada curta sem sair do painel.
Aplicação de secretária: a verificação do bloqueio do dispositivo aplica agora o tempo limite máximo de bloqueio do ecrã da sua organização, por isso deixou de mostrar OK na aplicação enquanto o início de sessão está a ser bloqueado.
Aplicação de secretária: a verificação de atualizações do sistema operativo no Fedora Linux é muito mais rápida e deixou de comunicar um dispositivo como desatualizado logo a seguir a um reinício, antes de os dados de atualização estarem prontos.
Painel: configurar o Discovery no Google Workspace já não salta o passo da delegação a nível de domínio. Passa a confirmar que a delegação está configurada antes de continuar.
Aplicação web: o início de sessão com MFA e TOTP é mais fiável. Os dispositivos de confiança são registados depois da aprovação, os tokens de dispositivo malformados são renovados em vez de falharem e as ligações de confirmação por e-mail do TOTP abrem no passo certo.
Painel: foi corrigido um caso raro em que o painel podia ficar preso a recarregar logo depois de uma nova versão ser instalada.
Painel: foi corrigido um ciclo de reencaminhamento que o podia fazer ir e voltar durante o início de sessão com MFA.
Painel: o tratamento do acesso a contas bloqueadas é mais consistente e passa a rever os seus dados de faturação antes de finalizar a compra.
Painel: o registo de um utilizador convidado usa agora sempre o endereço de e-mail para o qual foi convidado, mesmo que tenha ficado um registo anterior por terminar no navegador.
O XFA passa a suportar o enforcement do tempo limite do bloqueio do ecrã, além da verificação já existente que confirma se o bloqueio do ecrã está ativado.
Antes, o XFA só verificava se o bloqueio do ecrã estava ativado num dispositivo. Agora, os administradores podem também configurar uma duração máxima permitida para o tempo limite e o XFA verifica se o tempo limite do bloqueio do ecrã do dispositivo está dentro desse limite.
Novidades:
Os administradores podem definir um tempo limite máximo para o bloqueio do ecrã (em minutos) na política da organização
O XFA verifica que o bloqueio do ecrã está ativado e que o tempo limite configurado não excede o máximo
Suporta macOS, Windows e Linux, com deteção do tempo limite específica de cada plataforma
A verificação do tempo limite funciona a par da verificação já existente, ambas têm de passar para o dispositivo estar em conformidade
Assim as organizações têm um controlo mais apertado da segurança dos dispositivos inativos, garantindo que os colaboradores não possam definir tempos limite tão longos que deixem os dispositivos expostos.
O XFA passa a incluir oito novas verificações de privacidade do navegador, que confirmam o estado de segurança e privacidade dos navegadores que a sua equipa usa todos os dias: Chrome Safe Browsing (standard e enhanced), Chrome Do-Not-Track, Chrome DNS-over-HTTPS, Firefox HTTPS-Only, Firefox DNS-over-HTTPS e Firefox Enhanced Tracking Protection (standard e strict).
Cada verificação é configurável como política por organização, por isso pode decidir se quer avisar ou bloquear os utilizadores que não estão em conformidade, conforme a tolerância ao risco da sua equipa.
Os utilizadores finais veem as infrações diretamente no menu da área de notificação do dispositivo de secretária e na vista de detalhe do dispositivo no painel, com ligações para as resolver com um clique, integradas no agente.
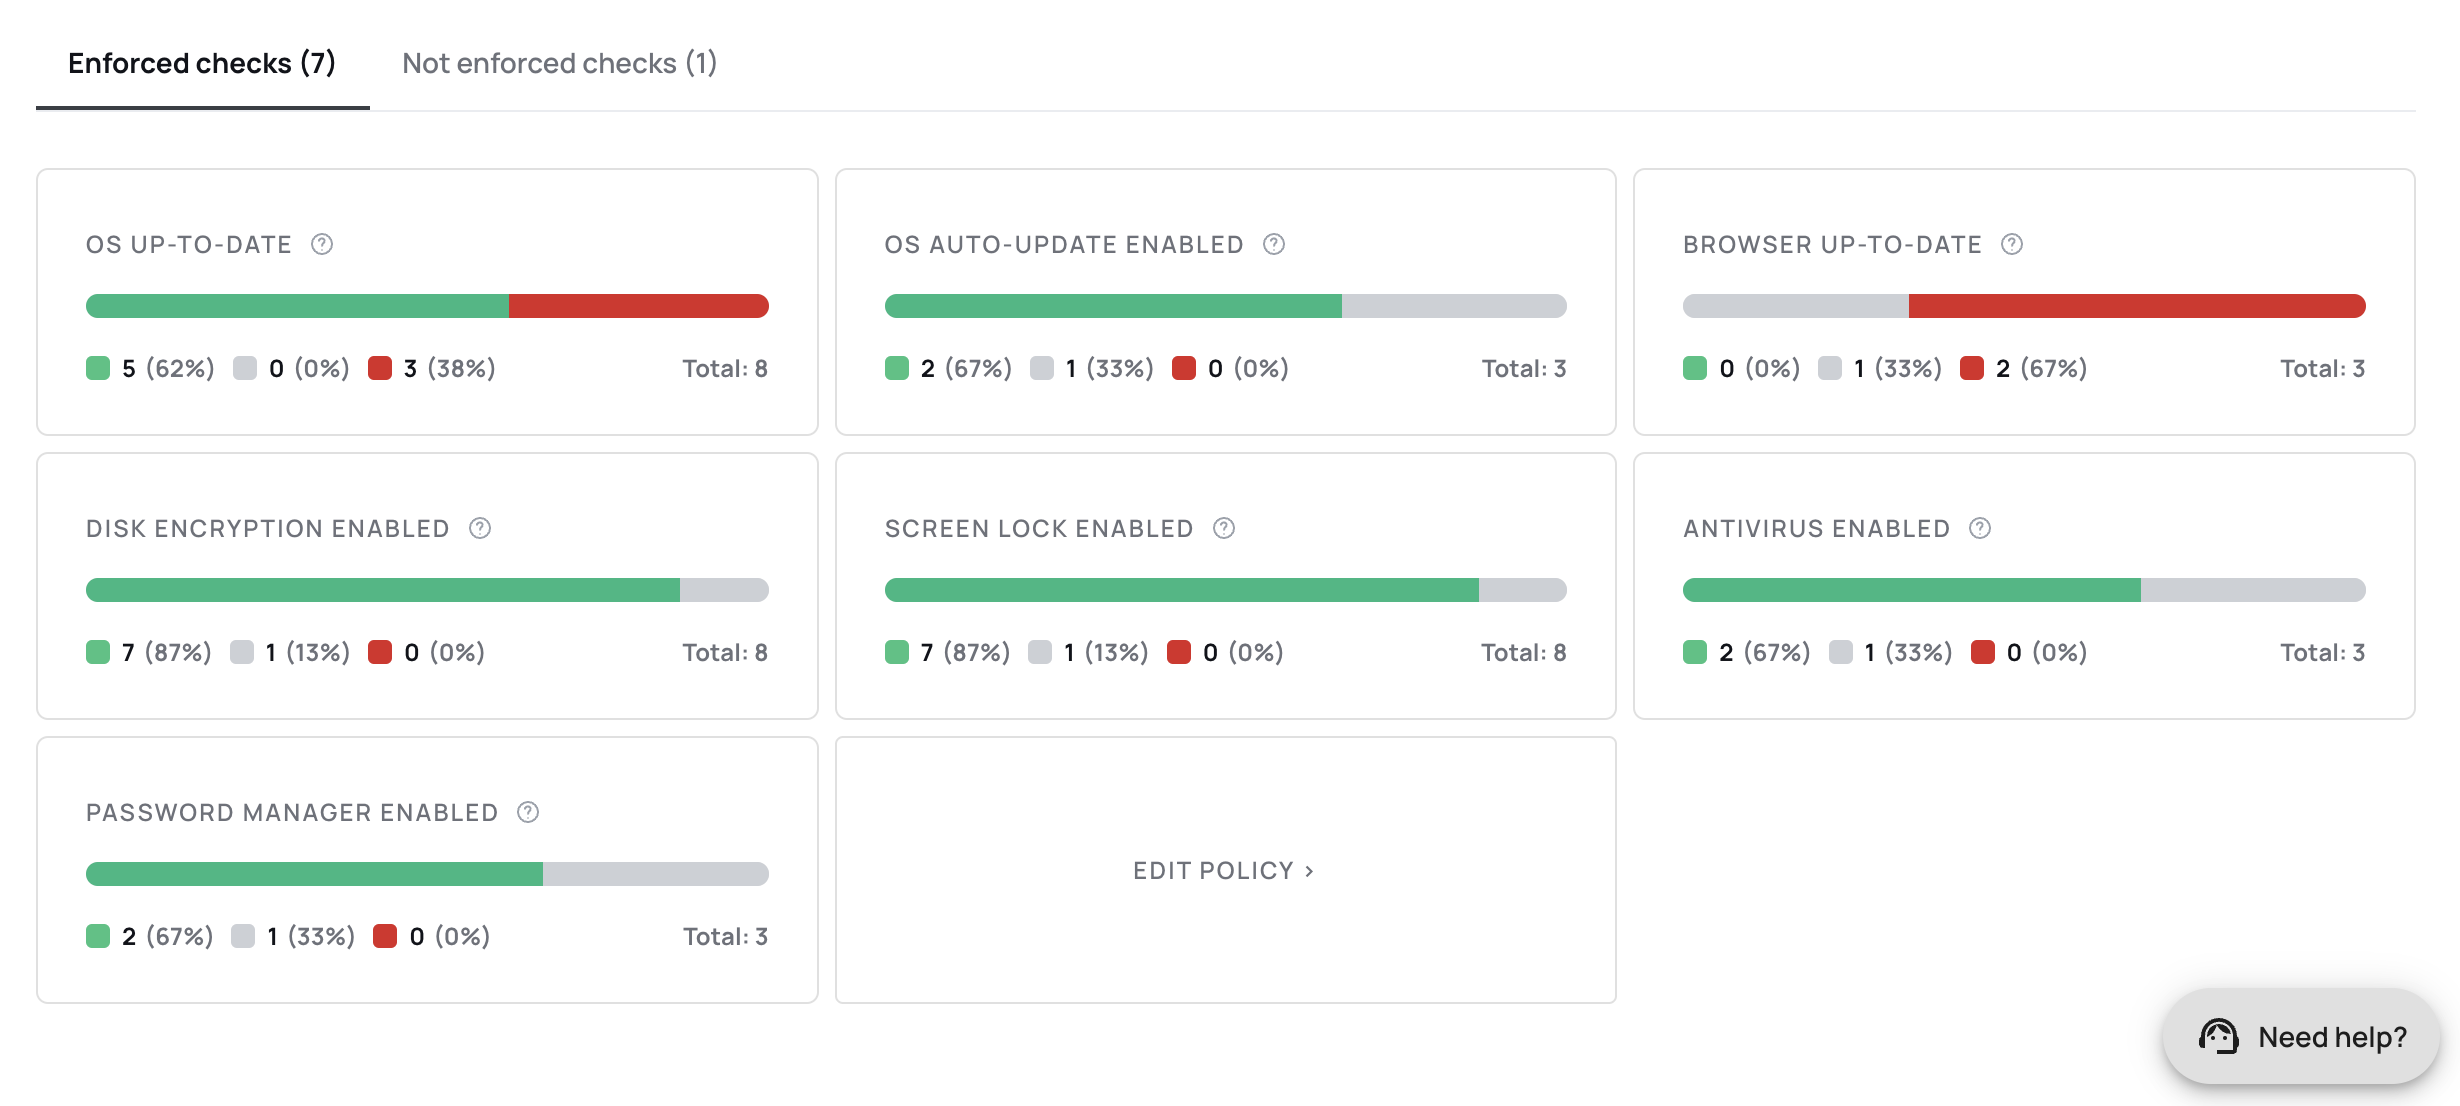
Acrescentámos ao painel e ao seu e-mail semanal as estatísticas das verificações de dispositivo que escolheu na sua política. Assim tem uma vista geral mais clara dos dispositivos que cumprem a sua política.
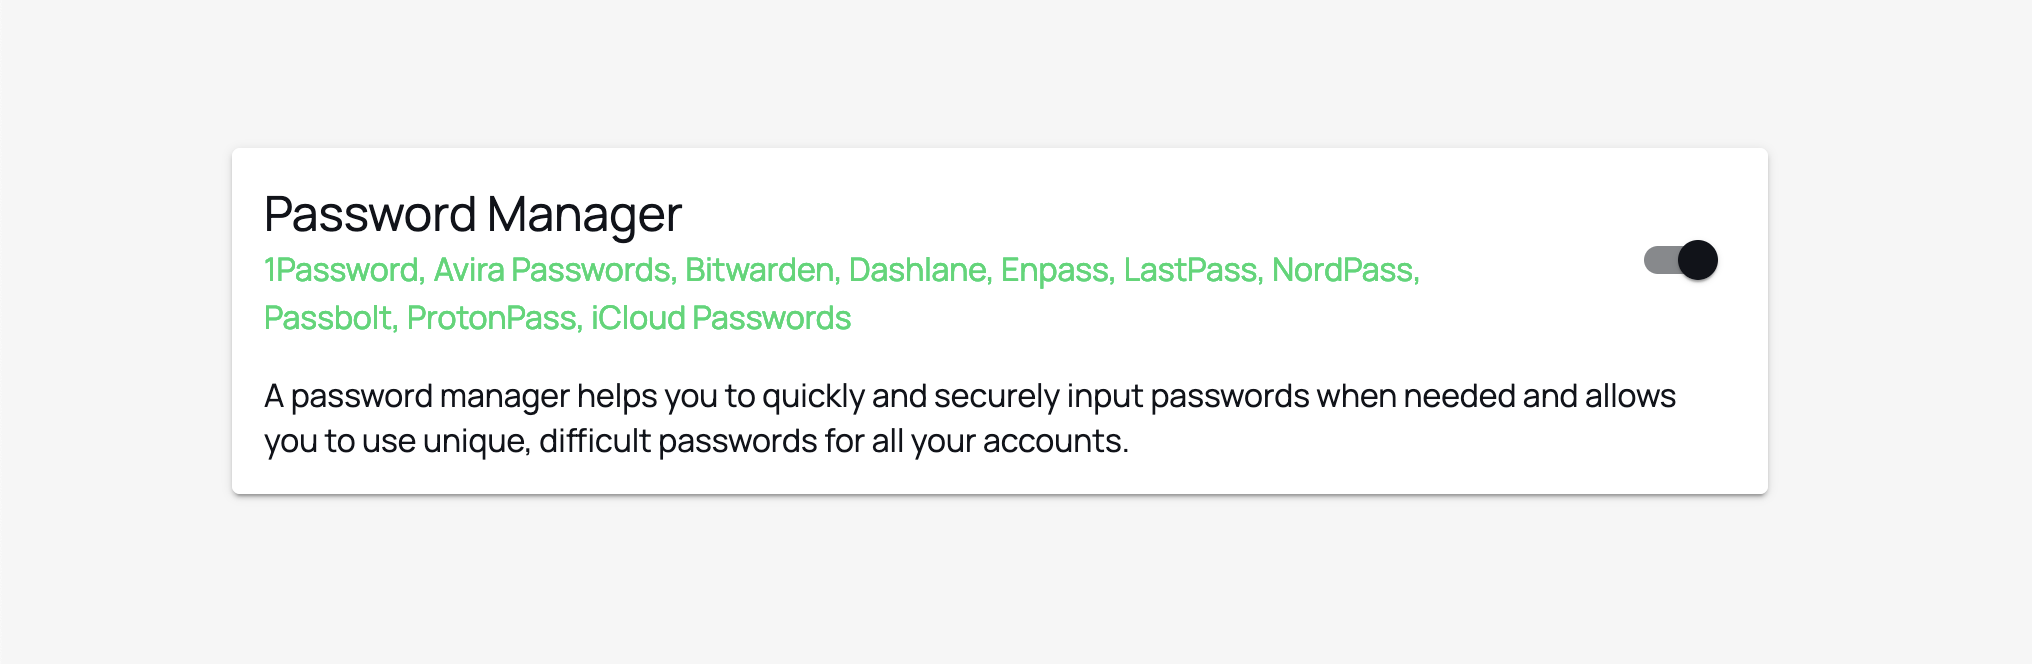
Acrescentámos à extensão de navegador para dispositivos de secretária a deteção de gestores de palavras-passe instalados, para incentivar a boa prática de usar um gestor de palavras-passe para guardar palavras-passe únicas.
Nota: a verificação de segurança não está ativada por predefinição, mas pode ser ativada pelo utilizador (ou a pedido da organização).