As organizações que já utilizam Microsoft Intune, Configuration Manager ou Jamf podem agora pré-instalar o XFA e ligar dispositivos com o token de inscrição da sua organização. Em vez de esperar que cada pessoa instale a aplicação, adicione o XFA à sua implementação existente para que as verificações estejam prontas quando os utilizadores começarem a usar os seus dispositivos.
O painel disponibiliza os passos de configuração, os pacotes e os comandos para a implementação. A pré-instalação através de MDM está disponível com Enterprise. Implemente o XFA através do seu MDM
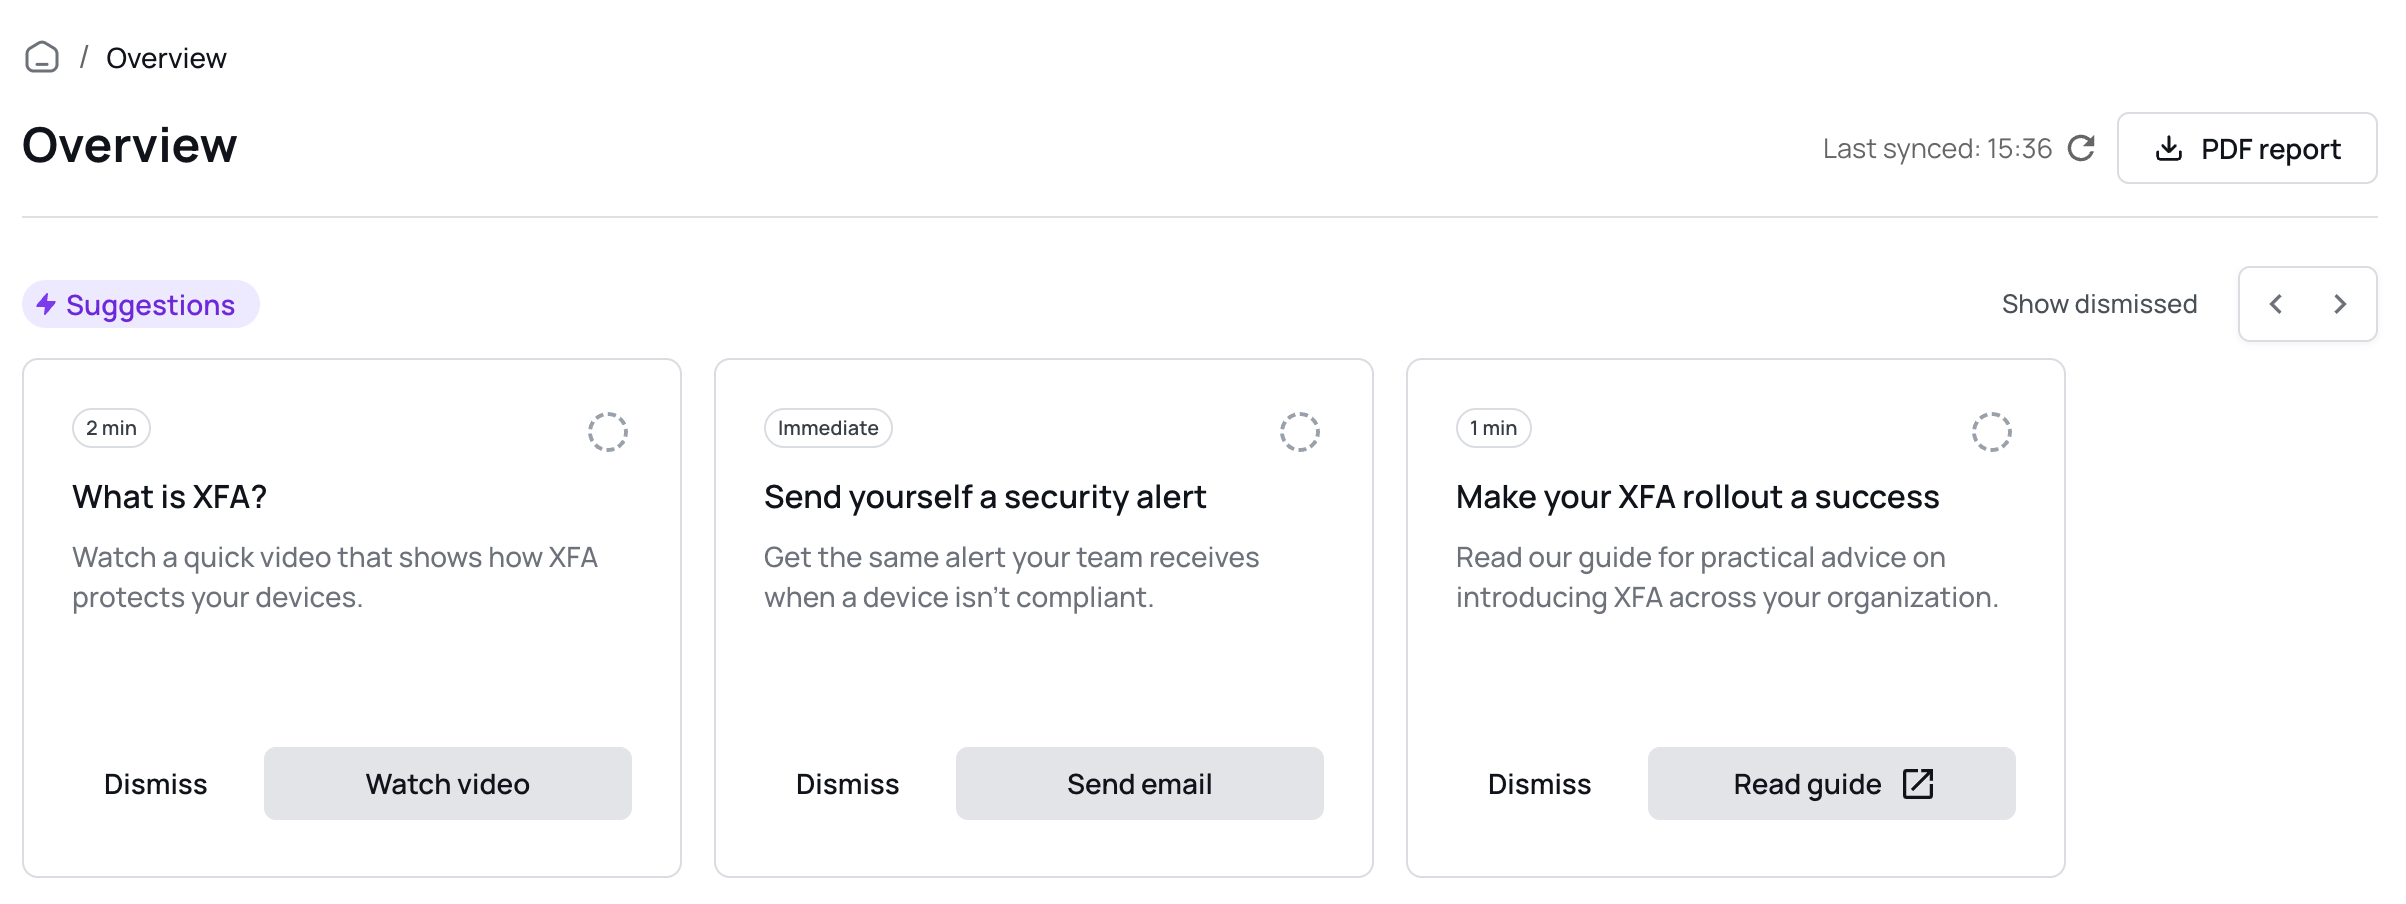
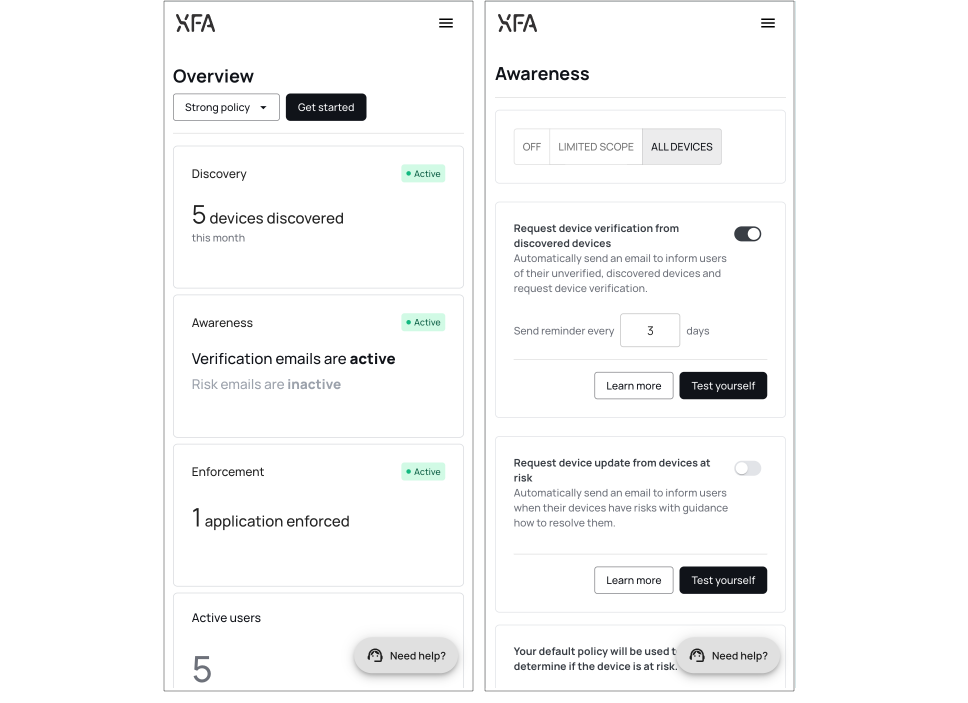
A visão geral renovada do painel reúne o estado de Discovery, Awareness e Enforcement com o estado de segurança dos dispositivos, os riscos conhecidos e a atividade recente. Veja em que ponto está a sua implementação, que riscos precisam de atenção e o que fazer a seguir, sem ter de juntar informações de várias páginas.
As recomendações indicam a próxima ação útil de configuração ou segurança. Os cartões de estado de segurança e de riscos apresentam os números junto da respetiva explicação, para que possa passar da visão geral aos dispositivos que precisam de uma análise mais atenta. Abra o seu painel
Os pedidos MFA chegam-lhe agora através de uma notificação do sistema no Windows, macOS e Linux. Aprove ou recuse o pedido na própria notificação, sem ter de abrir o menu do XFA na área de notificação para o encontrar.
Painel: os dispositivos Linux com rolling releases mostram a base da avaliação do seu sistema operativo, incluindo a última atualização completa e a informação local sobre vulnerabilidades dos pacotes, em vez de tratar «rolling» como um número de versão.
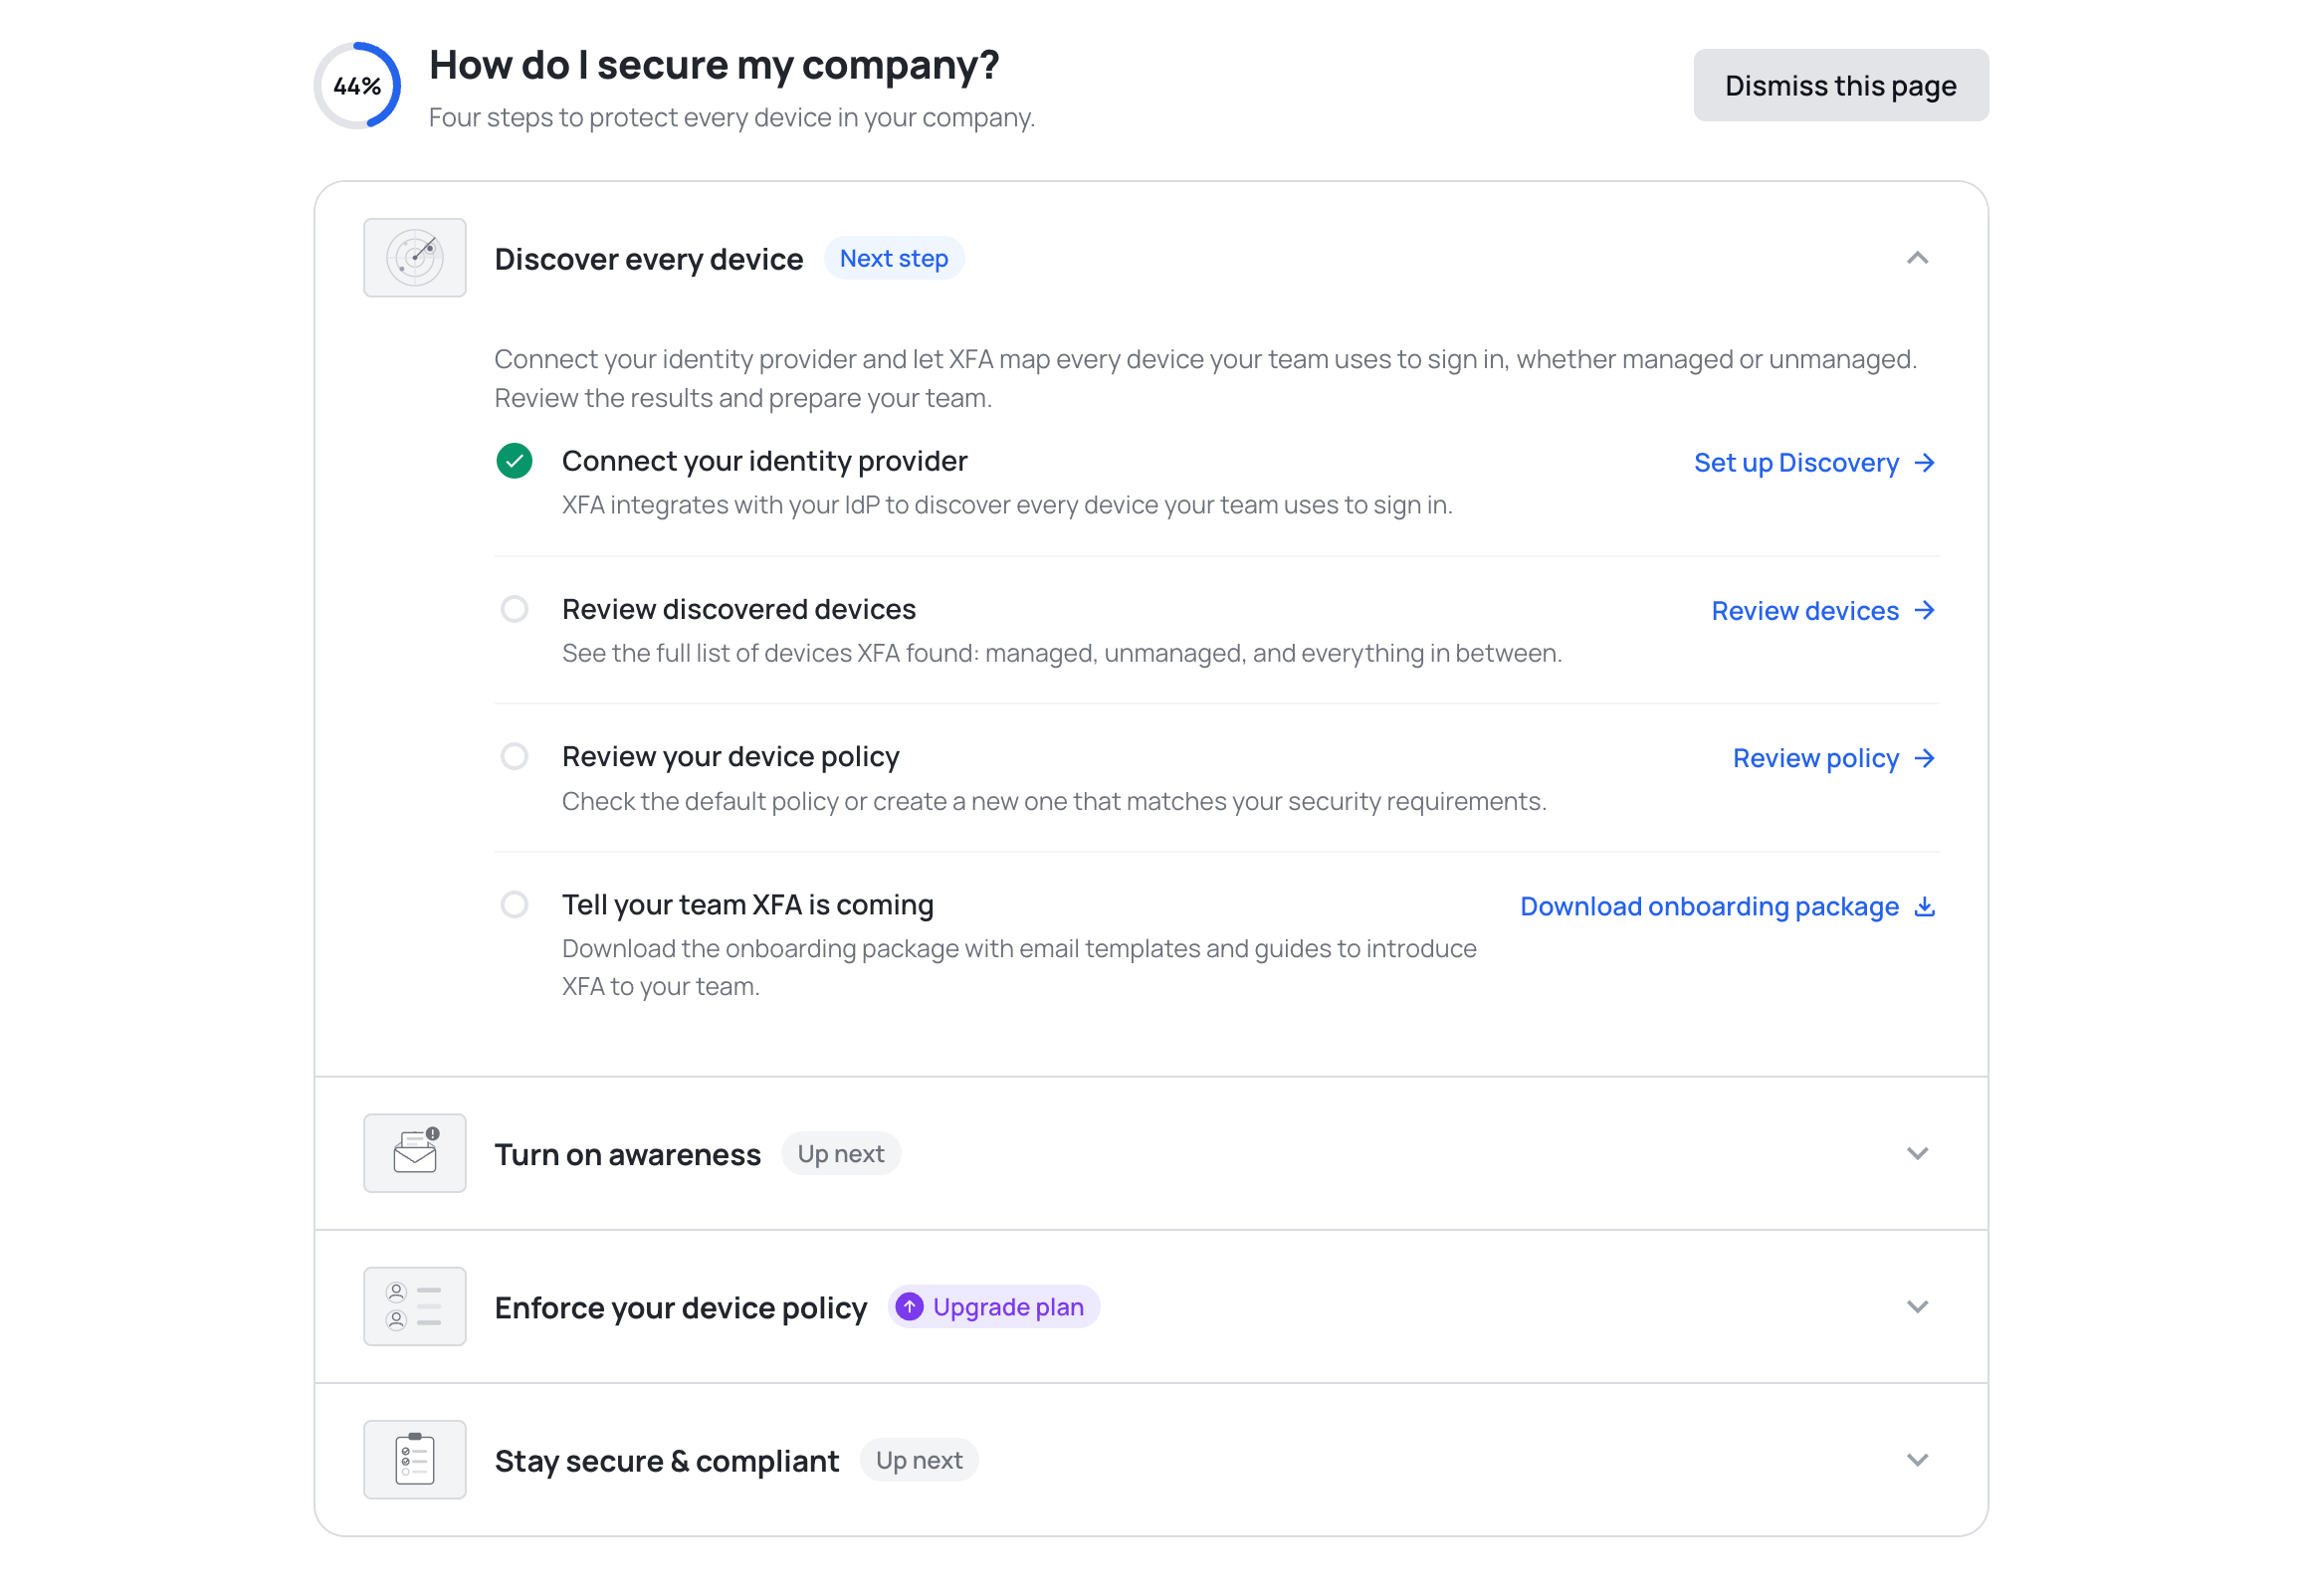
A nova página Começar ajuda-o a tirar mais partido do XFA. Apresenta quatro passos cujo progresso pode acompanhar, desde descobrir todos os dispositivos até se manter seguro e em conformidade, para que saiba sempre o que configurar a seguir.
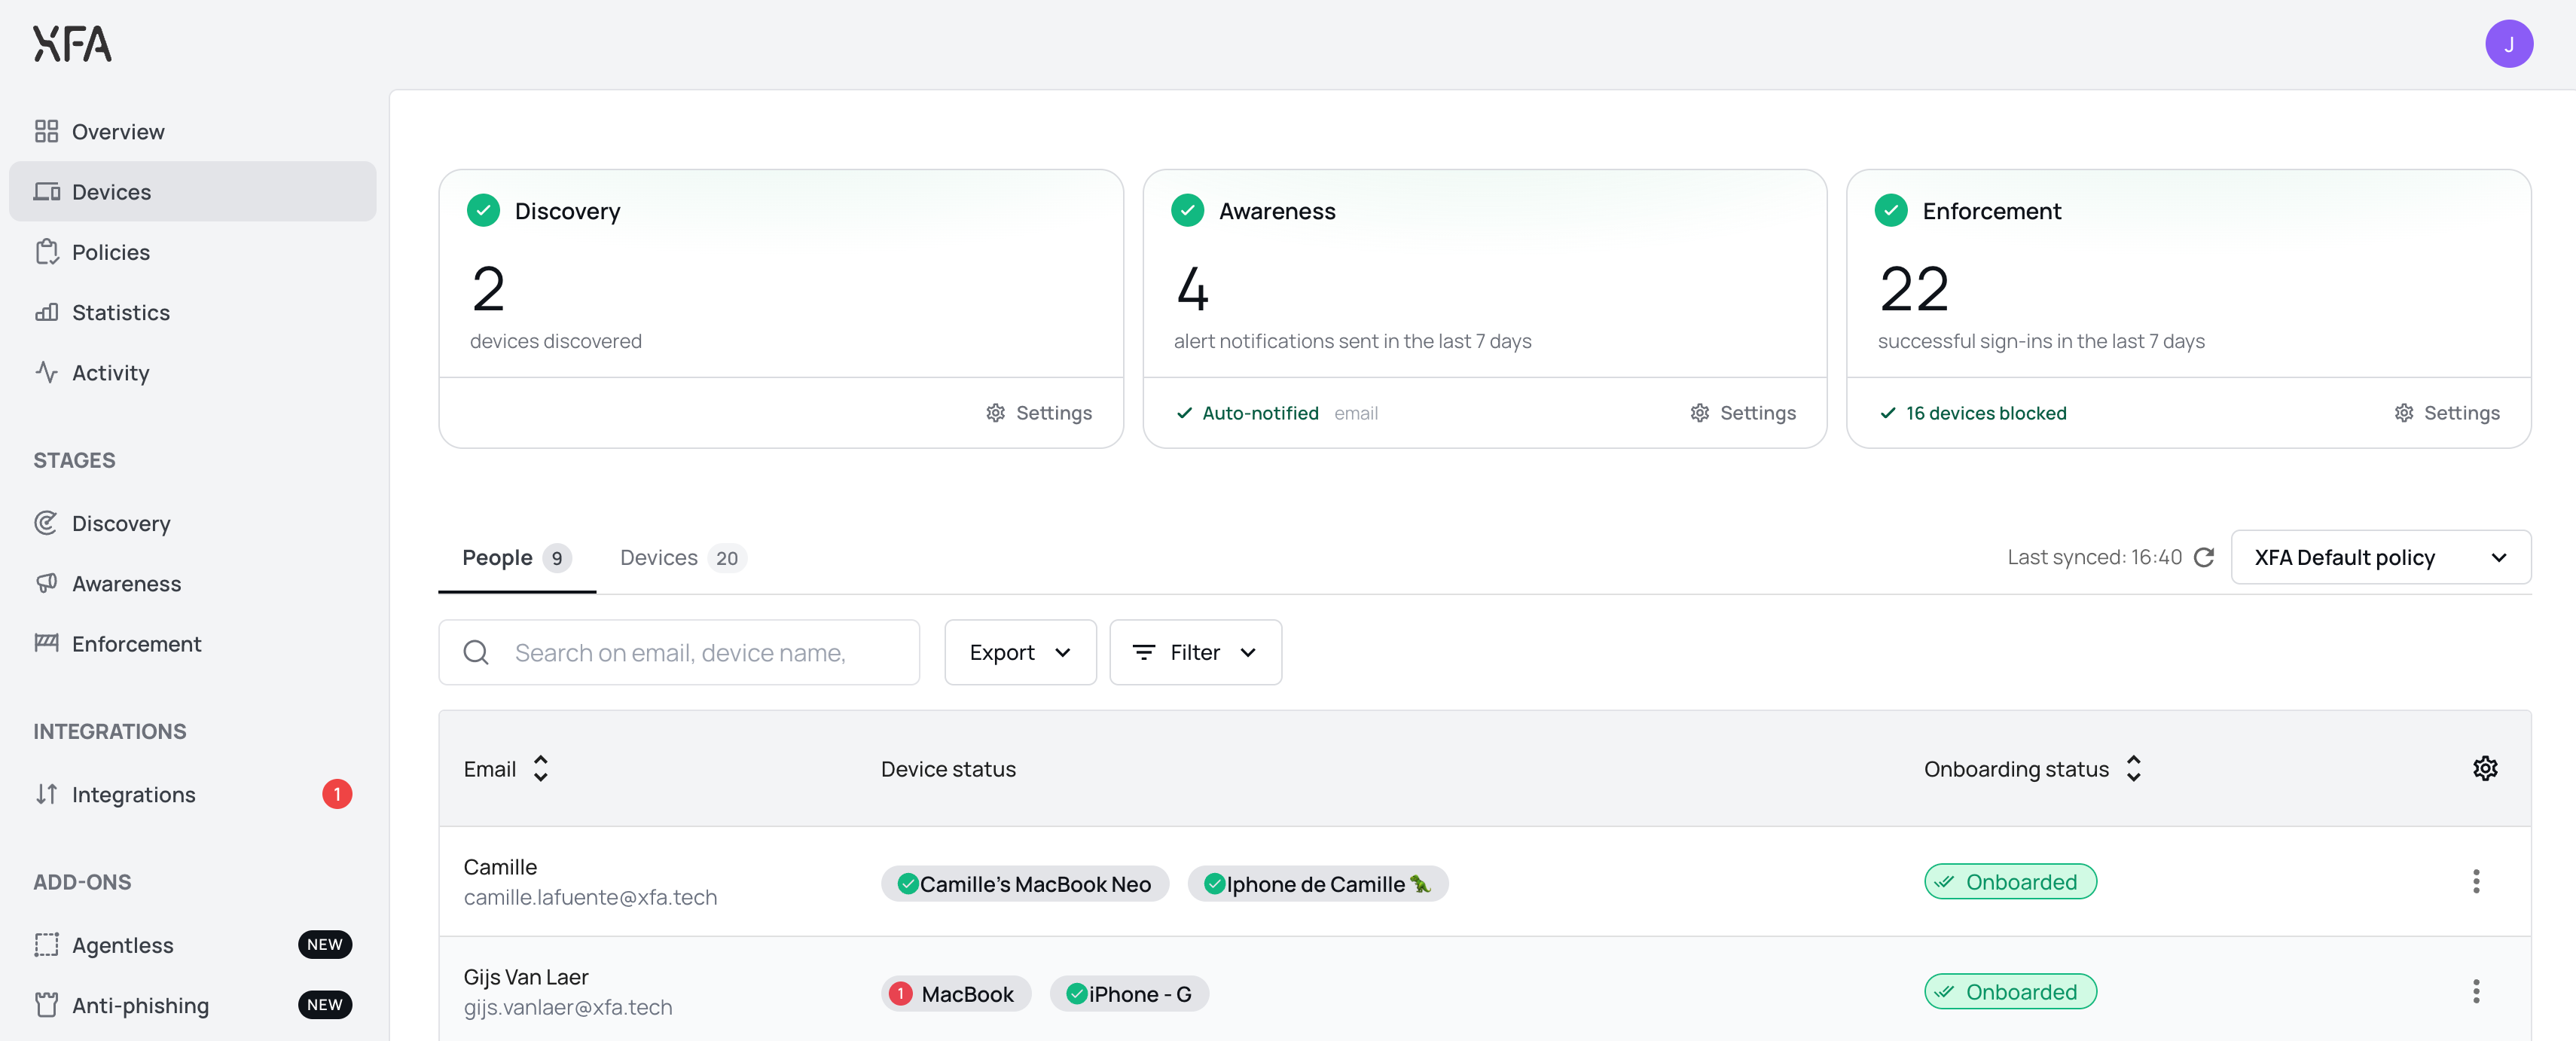
A página Dispositivos abre agora com um cartão para o Discovery, o Awareness e o Enforcement, para que veja num relance como está a sua organização. Cada cartão diz se esse pilar está a funcionar ou à espera de si, com o número por trás: dispositivos descobertos, alertas enviados, inícios de sessão bem-sucedidos. Veja a vista geral Dispositivos
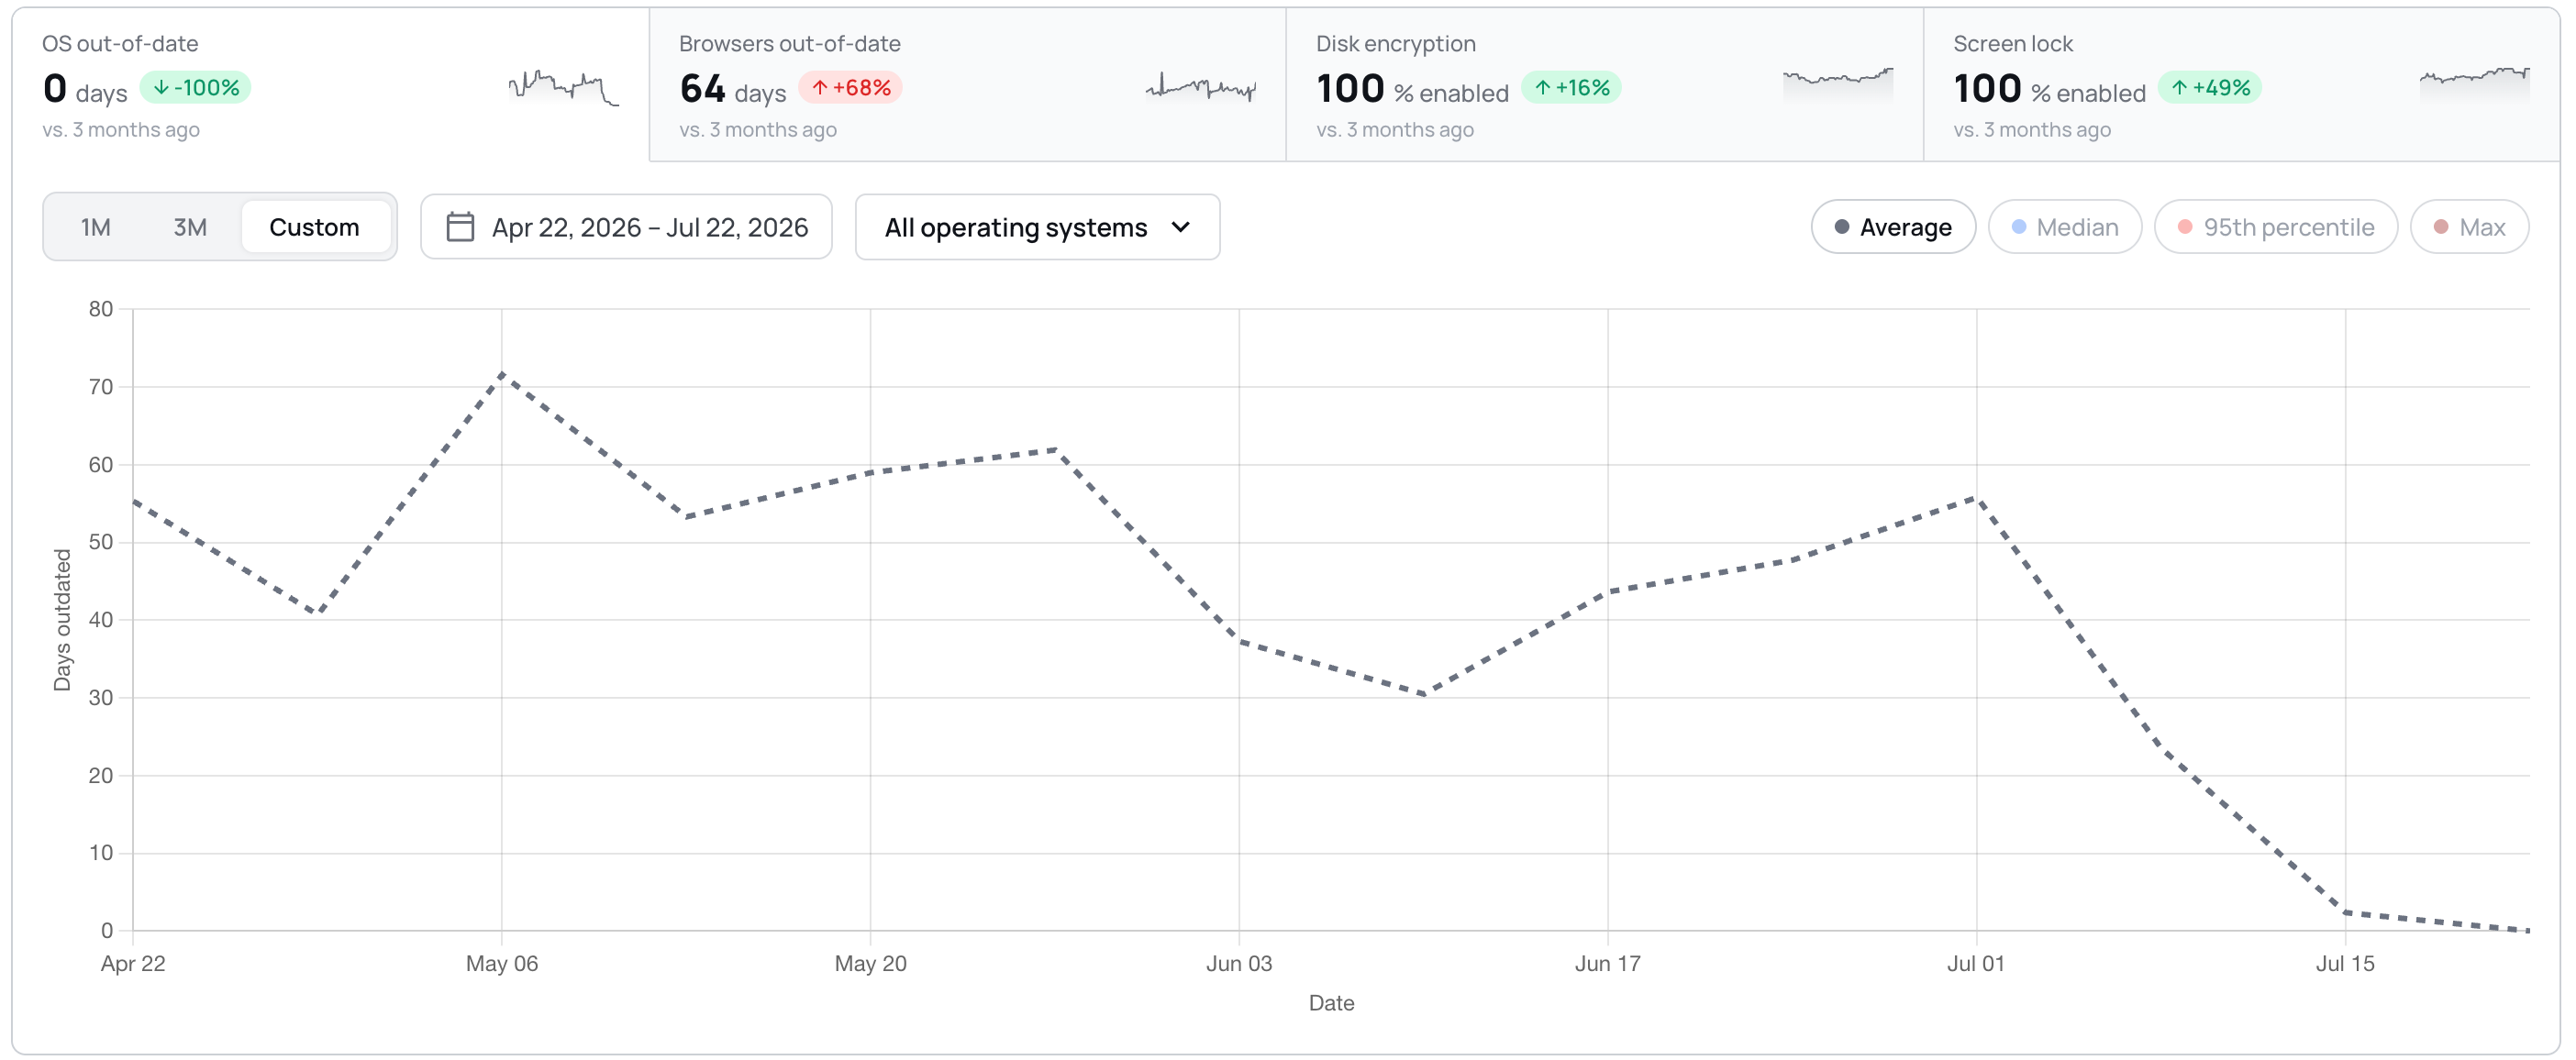
Os trends estão agora num único cartão: quatro mosaicos funcionam como separadores por cima de um só gráfico, com o período, o filtro por sistema operativo e o tipo de gráfico no próprio cartão em vez de numa janela em ecrã inteiro. Pode escolher períodos à sua medida e as etiquetas BETA desapareceram.
A vista de detalhe do dispositivo comunica agora se um dispositivo permite acesso remoto sem supervisão e explica o que a verificação procura. Pode agir sobre isso na sua política; o XFA não altera a definição no dispositivo. Veja a sua política de dispositivos
Painel: uma integração de Discovery que nunca chegou a ser ligada mostra agora um alerta vermelho e um botão Reconnect, e conta para o selo do Discovery.
Painel: pequenas correções na interface um pouco por todo o lado, incluindo áreas maiores para as dicas e para as fechar, linhas de faturas mais estáveis e nomes de organização longos que passam a ser truncados em vez de empurrarem os controlos para fora do ecrã.
Painel: a página Discovery já não mostra uma próxima execução no passado. Passa a estar ancorada à hora seguinte.
Painel: confirmar uma eliminação já não deixa o botão a rodar. A janela fecha assim que a eliminação é concluída e mostra um erro se falhar.
Aplicação de secretária: a linha do tempo limite do bloqueio do ecrã mostra agora um ícone de aviso quando a verificação falha por causa do tempo limite, em vez de ficar verde enquanto a verificação avisa.
Aplicação de secretária: a verificação de atualizações do sistema operativo respeita agora o prazo de tolerância da sua política na aplicação, na área de notificação e no fluxo web.
Aplicação de secretária: dezoito textos nos detalhes das verificações e nas ações de resolução estão agora traduzidos em alemão, espanhol, francês e neerlandês, em vez de recorrerem ao inglês.
Móvel: aprovar o MFA noutro dispositivo já não deixa a aplicação móvel à espera.
As verificações que assinalam um dispositivo com jailbreak, com root ou em modo de programador, ou que acabou de ser reiniciado, já corriam na aplicação XFA e apareciam no seu painel. Passam agora a chegar também à decisão de acesso no início de sessão nos dispositivos móveis, por isso um dispositivo móvel em risco é avisado ou bloqueado no início de sessão de acordo com a sua política, tal como já acontecia nos dispositivos de secretária. Não é instalado nada de novo: a aplicação móvel limita-se a comunicar estes sinais quando verifica o dispositivo no início de sessão. Veja a sua política de dispositivos
Painel: mais leve e mais rápido a responder, com transições mais suaves, estados de passagem do rato e de carregamento mais claros, blocos temporários enquanto os dados carregam e confirmações de sucesso que só aparecem depois de a ação estar mesmo guardada. O movimento respeita a sua definição de movimento reduzido.
Painel: as notificações foram refeitas para serem mais calmas e mais legíveis, e deixaram de se duplicar, tremer ou saltar quando chegam várias ao mesmo tempo.
Painel: o Discovery e o Enforcement passam a ter uma ação Watch demo, que abre uma visita guiada curta sem sair do painel.
Aplicação de secretária: a verificação do bloqueio do dispositivo aplica agora o tempo limite máximo de bloqueio do ecrã da sua organização, por isso deixou de mostrar OK na aplicação enquanto o início de sessão está a ser bloqueado.
Aplicação de secretária: a verificação de atualizações do sistema operativo no Fedora Linux é muito mais rápida e deixou de comunicar um dispositivo como desatualizado logo a seguir a um reinício, antes de os dados de atualização estarem prontos.
Painel: configurar o Discovery no Google Workspace já não salta o passo da delegação a nível de domínio. Passa a confirmar que a delegação está configurada antes de continuar.
Aplicação web: o início de sessão com MFA e TOTP é mais fiável. Os dispositivos de confiança são registados depois da aprovação, os tokens de dispositivo malformados são renovados em vez de falharem e as ligações de confirmação por e-mail do TOTP abrem no passo certo.
Painel: foi corrigido um caso raro em que o painel podia ficar preso a recarregar logo depois de uma nova versão ser instalada.
Painel: foi corrigido um ciclo de reencaminhamento que o podia fazer ir e voltar durante o início de sessão com MFA.
Painel: o tratamento do acesso a contas bloqueadas é mais consistente e passa a rever os seus dados de faturação antes de finalizar a compra.
Painel: o registo de um utilizador convidado usa agora sempre o endereço de e-mail para o qual foi convidado, mesmo que tenha ficado um registo anterior por terminar no navegador.
Esta semana é sobre tornar a configuração mais clara: pode ver exatamente quando uma política de Enforcement avisa ou bloqueia, e acrescentar uma ligação de Discovery é mais simples.
Configurar uma política de Enforcement já não é adivinhar o que vai acontecer. As definições da política mostram agora uma linha temporal com os limites e um resumo dos prazos que se atualiza à medida que edita, além de sugestões para as janelas de aviso e de bloqueio mais comuns. Consegue ver com precisão quando um dispositivo seria avisado e quando seria bloqueado, antes de guardar. O Enforcement continua configurável: uma política pode avisar ou bloquear, com ou sem uma notificação de Awareness. Configurar uma política
O Discovery tem uma vista geral redesenhada em duas colunas e uma forma mais clara de acrescentar uma ligação. Escolher Add connection abre agora um seletor de fornecedor para Microsoft, Google ou Okta e leva-o diretamente para uma página de configuração passo a passo do que escolheu. O Discovery lê os dispositivos da sua organização a partir de um provedor de identidade ligado, por isso acrescentar um é o primeiro passo para ver todos os dispositivos em uso. Ligar o Discovery
Painel: a tabela Dispositivos mostra agora se o Last Seen de um dispositivo veio do agente XFA ou do Discovery.
Painel: os dados de faturação e a alteração de morada passaram para uma secção Subscription redesenhada, e ao acrescentar um método de pagamento é-lhe pedido que escolha primeiro um plano se não houver nenhum ativo.
Painel: uma conta bloqueada por motivos de faturação continua a poder abrir as Definições para descarregar as suas faturas.
Painel: a Vista geral mostra logo a sua estrutura e os blocos temporários, para um primeiro carregamento mais rápido, sem o ecrã branco inicial.
Painel: o seletor de idioma no onboarding usa agora a mesma lista pendente do resto da aplicação, para um aspeto consistente.
Integrações: já pode desligar uma ligação ao Microsoft Teams a partir da página Integrações, tal como no Slack.
Aplicação web: os ecrãs de instalação e de MFA têm um novo esquema e texto mais claro.
Painel: a aplicação recarrega-se uma vez após uma nova versão ser publicada, em vez de dar erro numa parte desatualizada da página.
Painel: a janela para notificar um dispositivo desaparece logo depois de escolher Don't show again.
Integrações: voltar a ligar o Vanta já não falha com um erro 500.
Os administradores passam a ter um sinal mais claro quando um dispositivo com o agente XFA deixa de comunicar um estado verificado. A vista geral Dispositivos destaca esses dispositivos como Ligação perdida, o que facilita encontrar os postos que precisam de voltar a ligar-se e concluir de novo a verificação.
Pode filtrar pelo novo estado nas vistas Dispositivos e Pessoas e depois pedir a verificação a partir do painel, para ajudar o utilizador a voltar a ligar a aplicação XFA e retomar a partilha do estado de segurança do dispositivo.
Os administradores podem agora adiar dispositivos individuais a partir do painel, quando um dispositivo precisa de uma exceção temporária.
O adiamento está disponível no menu de ações do dispositivo na vista geral Dispositivos e na página de detalhe do dispositivo. Escolha para cada dispositivo uma predefinição ou uma data e hora à sua escolha, acrescente um motivo se quiser, e mais tarde remova ou altere o adiamento a partir do mesmo menu.
Por predefinição, os dispositivos adiados não aparecem nas vistas gerais nem nas análises, mas continuam acessíveis através do filtro Mostrar dispositivos adiados. Durante o período de adiamento, as verificações de dispositivo e as notificações de Awareness ficam suspensas para esse dispositivo.
O MFA mantém-se ativo por predefinição. Os administradores podem incluir explicitamente o MFA no adiamento quando precisarem de o suspender também nos inícios de sessão com Enforcement.
Acrescente a sua própria mensagem ao fundo dos cartões de onboarding e de início de sessão do XFA. Configure duas mensagens separadas, uma mostrada durante o onboarding do dispositivo e outra durante o início de sessão, a partir da página Applications no seu painel, para reforçar as suas políticas, remeter para um manual interno ou dar um toque da sua própria voz exatamente onde os utilizadores finais a vão ver.
O XFA integra-se agora com o Noru, uma plataforma de GRC que torna a conformidade gerível para as equipas modernas.
Depois de ligado, o XFA sincroniza automaticamente os dados de segurança dos seus dispositivos com o Noru, dando-lhe:
Conformidade automática - As verificações de segurança dos dispositivos são exportadas continuamente como deteções de segurança, dispensando a verificação manual da conformidade.
Mapeamento de risco - Cada verificação de segurança é associada a um risco no registo de riscos do Noru, dando uma vista geral clara do risco da sua organização.
Visibilidade em tempo real - As deteções são sincronizadas assim que ocorrem, para que o seu painel de conformidade reflita sempre a situação atual.
O XFA exporta 23 verificações de segurança nas categorias de estado do posto de trabalho, conformidade, configuração e identidade e acessos.
Para começar, crie uma chave de API no Noru com os scopes Write Assets e Write Risks e ligue-a a partir da página Integrações no seu painel do XFA.
Estão agora disponíveis nas suas políticas três novas verificações de segurança relacionadas com IA:
Segredos no ambiente: deteta e evita segredos expostos em variáveis de ambiente ou no contexto de execução, para reduzir o risco de fuga de credenciais.
Agentes autónomos: deteta agentes autónomos e exige medidas aprovadas antes de permitir o acesso.
Elevação sem proteção: deteta e evita a elevação de privilégios sem proteção, que pode levar a ações com privilégios elevados sem autorização.
Cada verificação pode ser configurada com ações de aviso e de bloqueio, tal como todas as outras verificações da política.
As políticas passam a suportar objetivos de conformidade, dando-lhe um controlo fino sobre como e quando os dispositivos são avisados ou bloqueados.
Para cada verificação de segurança, pode agora configurar três ações separadas:
Defina o seu objetivo de conformidade: indique o período em que os dispositivos devem ficar em conformidade (por exemplo, 30, 60 ou 90 dias). Este objetivo só é visível para os administradores.
Avisar utilizadores: escolha quando os utilizadores são informados de um risco, antes do objetivo de conformidade ou na data limite.
Bloquear um dispositivo: determine quando os dispositivos fora de conformidade deixam de ter acesso, antes do objetivo de conformidade ou na data limite.
Nas verificações baseadas em versões (sistema operativo, navegador, reinício), a página de detalhe do dispositivo mostra agora selos de cronologia com o objetivo, o aviso e os limites de bloqueio configurados em dias, para que veja num relance a que distância está um dispositivo de cada prazo.
Estado do utilizador visível - Veja num relance em que fase está um utilizador: a instalar a aplicação XFA, a associar o dispositivo à organização ou a passar pelas verificações de dispositivo
Dar acesso a utilizadores pendentes - Os utilizadores que ficam em estado pendente podem agora receber acesso manualmente através do botão Allow access
Detalhe das verificações falhadas - Clique no selo para ver que verificações de dispositivo falharam (por exemplo, firewall, cifragem, atualização do sistema operativo)
Informação sobre a política - Cada tentativa de início de sessão mostra agora com que política o dispositivo foi verificado
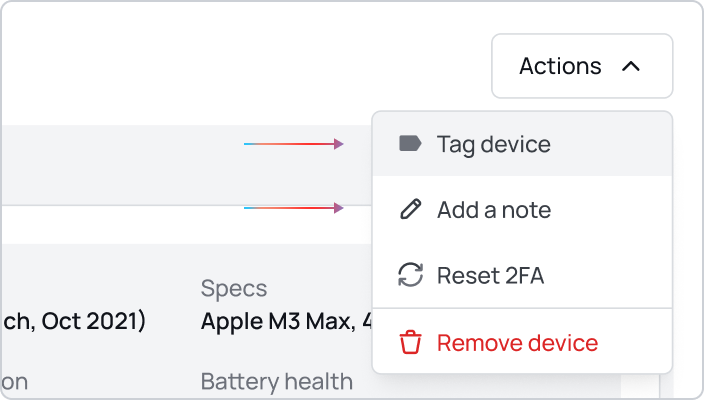
Pode agora acrescentar notas e etiquetas aos dispositivos diretamente no painel, para organizar e acompanhar melhor o seu inventário de dispositivos.
As notas permitem-lhe acrescentar descrições próprias ou informação importante sobre um dispositivo específico. Seja para registar a quem está atribuído um dispositivo, os planos de manutenção ou definições especiais, as notas ajudam-no a manter toda a informação relevante num só sítio.
As etiquetas são uma forma rápida de categorizar e filtrar dispositivos conforme as necessidades da sua organização. Crie etiquetas próprias para departamentos, locais, tipos de dispositivo ou qualquer outro sistema de classificação que sirva a sua equipa.
Ambas as funcionalidades estão disponíveis na vista de detalhes do dispositivo e podem simplificar a gestão do seu inventário de dispositivos.
Em segurança, a visibilidade é tudo. A nossa mais recente atualização do painel do XFA torna ainda mais fácil ver os dispositivos ligados às aplicações da empresa e confirmar que a sua organização está segura.
Esta atualização traz uma visão mais detalhada do estado de segurança de cada dispositivo, uma vista geral centralizada das verificações de dispositivo já realizadas e mais visibilidade sobre toda a equipa, pensada para tornar a segurança dos dispositivos mais simples e a sua equipa mais produtiva.
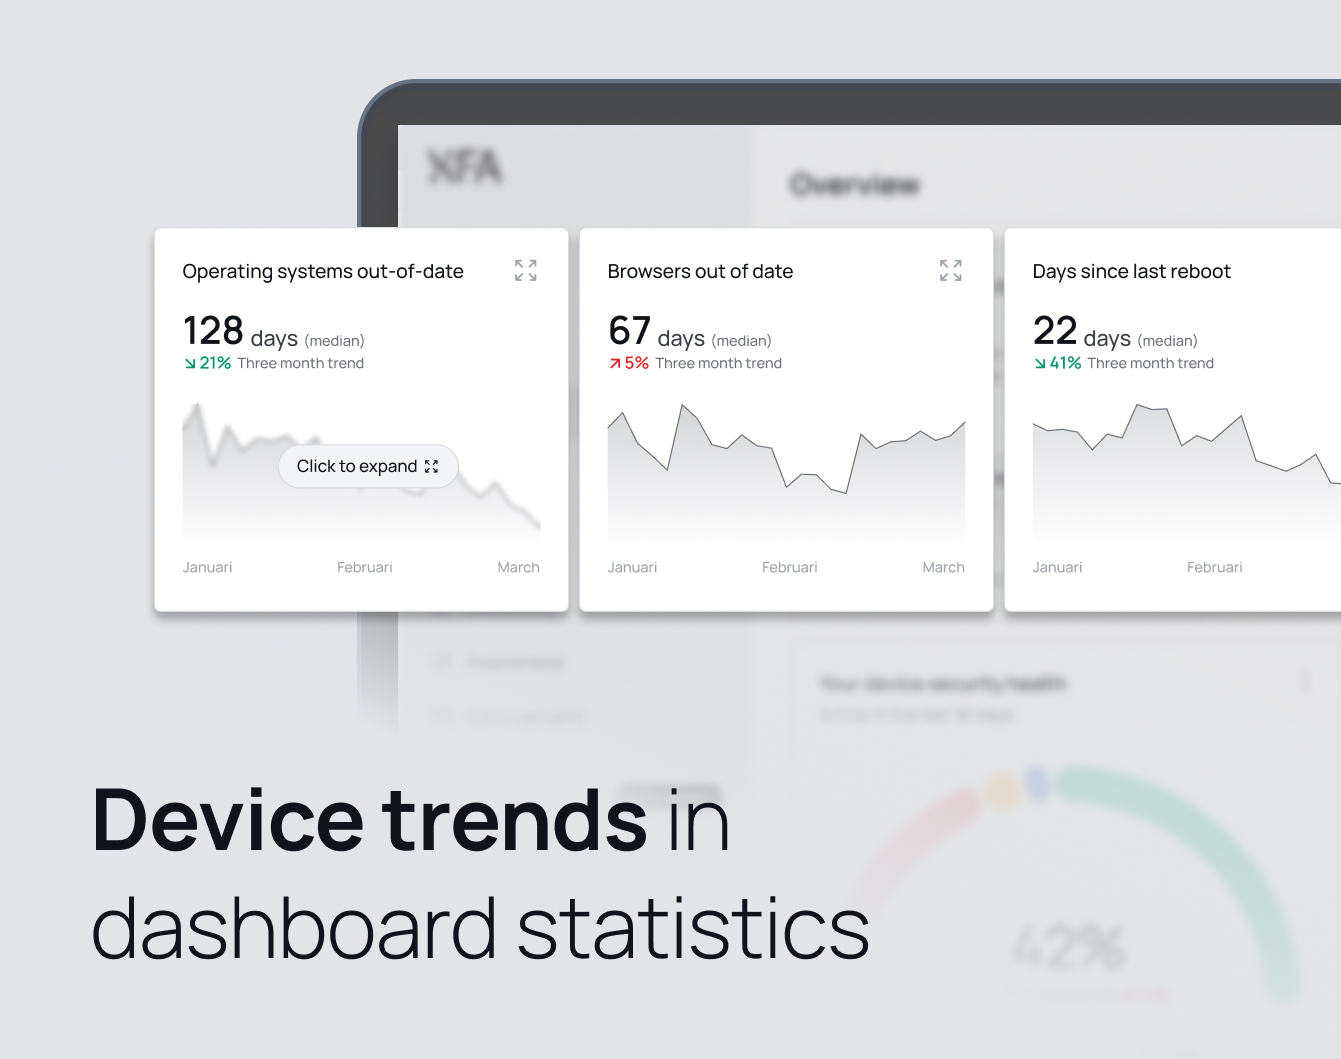
O XFA passa a incluir os Trends no painel, para que os administradores possam acompanhar como a segurança dos dispositivos muda ao longo do tempo. Veja como evoluiu a conformidade do seu parque de dispositivos, identifique padrões e aja sobre eles antes que se tornem um risco.
Os Trends mostram ao longo do tempo a taxa de sistema operativo desatualizado, ou seja, a percentagem de dispositivos com um sistema operativo desatualizado, dando-lhe uma leitura clara sobre se o seu parque está a ficar mais ou menos seguro.
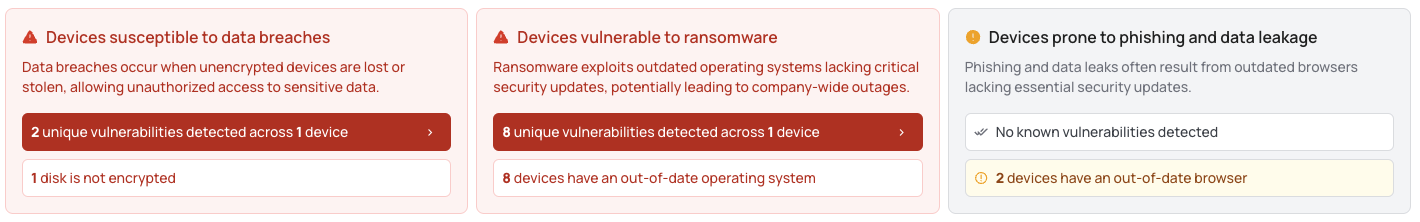
Criámos uma forma simples de ver a que vulnerabilidades altas e críticas os seus dispositivos podem estar expostos. Logo no topo do seu painel encontra três componentes que organizam as ameaças potenciais em categorias claras:
Fuga de dados
Ransomware
Phishing
Ao clicar em qualquer uma destas categorias, vê exatamente que dispositivos estão afetados. Assim é mais fácil dar prioridade aos riscos de segurança e tratá-los antes que aumentem.
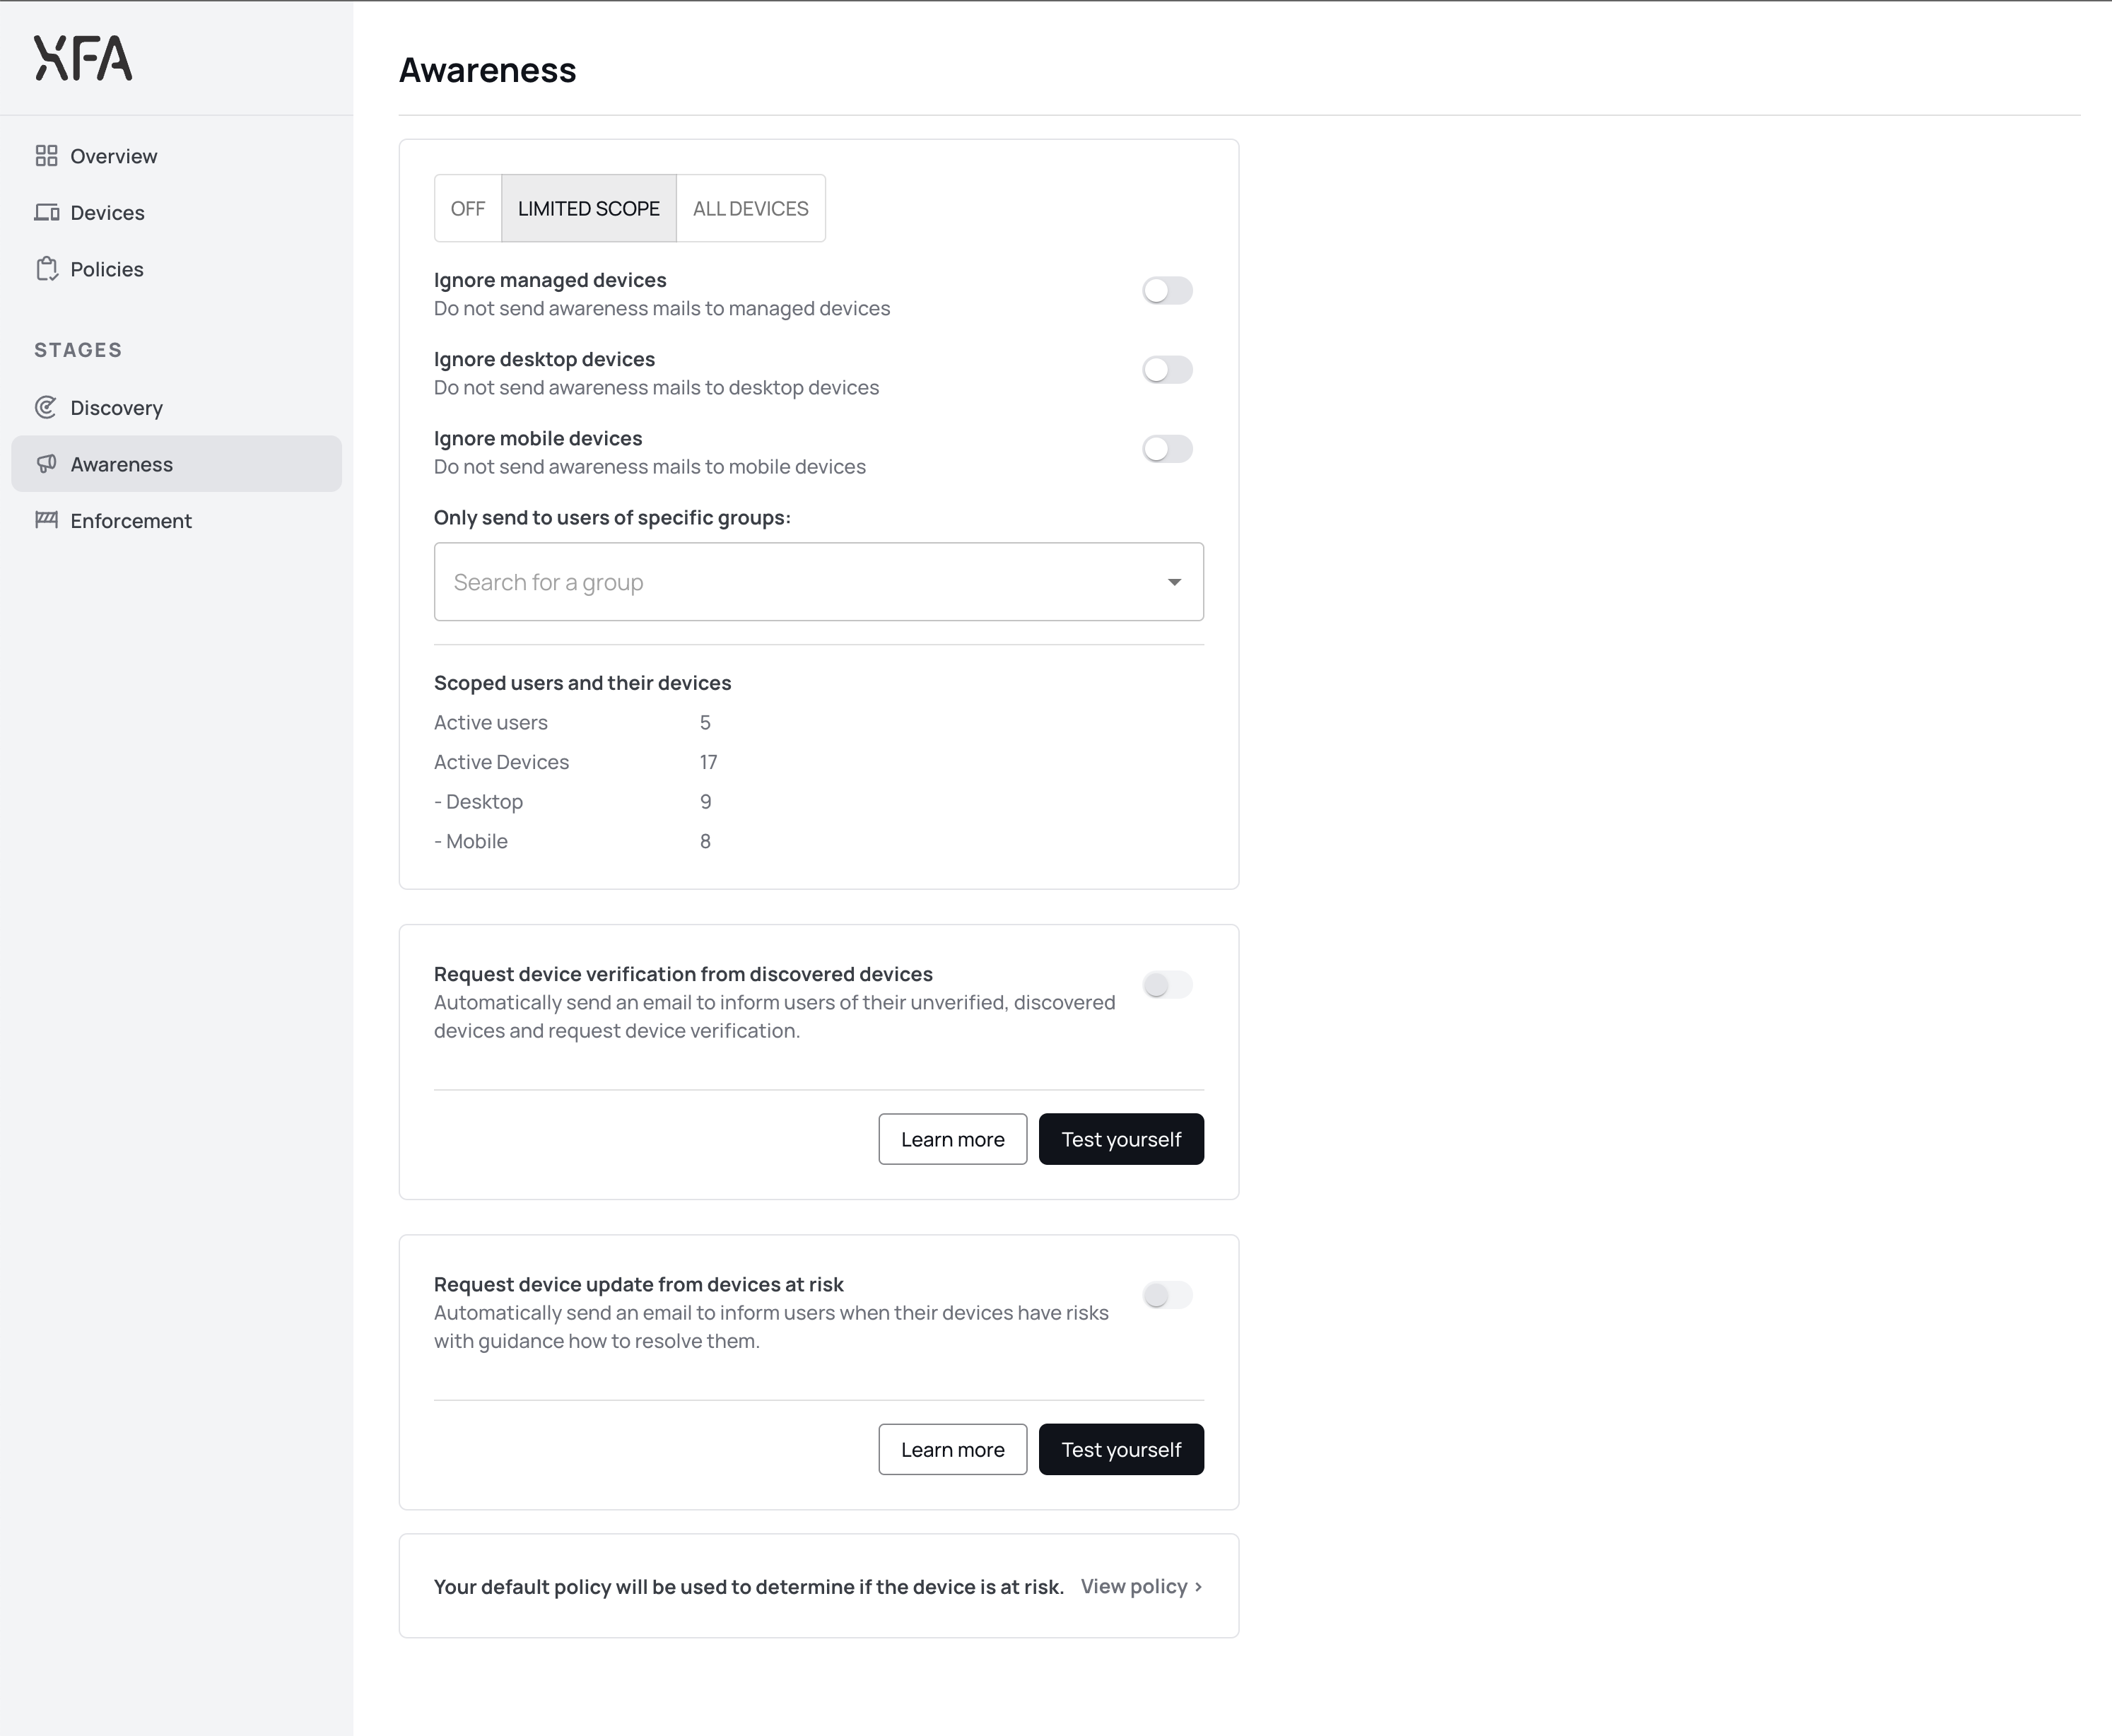
No separador Awareness, define que dispositivos e grupos recebem os e-mails de Awareness.
Antes de escolher que e-mails enviar e com que frequência, precisa de definir o âmbito: os dispositivos e grupos que vão receber esses e-mails.
Todos os dispositivos: os e-mails são enviados a todos os dispositivos descobertos ou sob Enforcement na sua organização.
Âmbito limitado: afine que dispositivos e utilizadores recebem e-mails, com as seguintes opções:
Ignorar dispositivos geridos: exclui dos e-mails os dispositivos que a sua equipa de TI gere.
Ignorar dispositivos de secretária: exclui dos e-mails os dispositivos de secretária.
Ignorar dispositivos móveis: exclui dos e-mails os dispositivos móveis.
Se a sua organização já configurou uma integração de Discovery (por exemplo, com o Google Workspace, a Microsoft ou o Okta), pode também definir o âmbito por grupo:
Grupos: escolha que grupos recebem e-mails. Esses grupos são geridos na aplicação integrada (por exemplo, a Google Workspace Admin Console).
observação
O âmbito tem de ser definido antes de escolher os tipos de e-mail e a frequência.
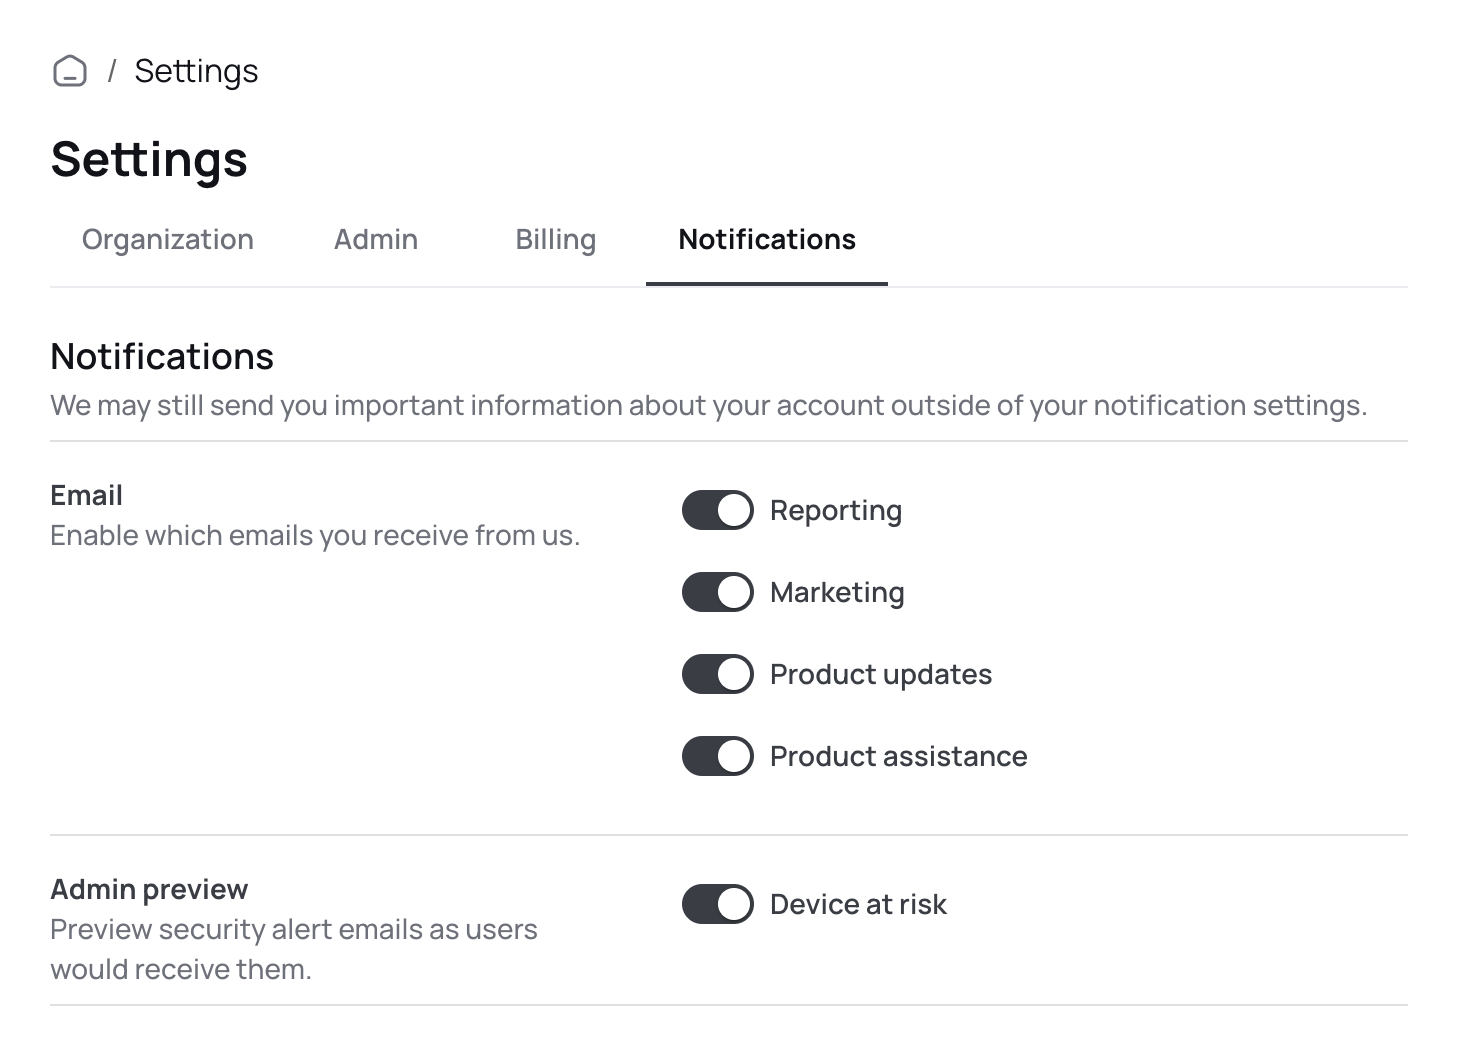
Pode agora escolher que notificações quer receber.
Podemos continuar a enviar-lhe informação importante sobre a sua conta, fora das suas definições de notificações.
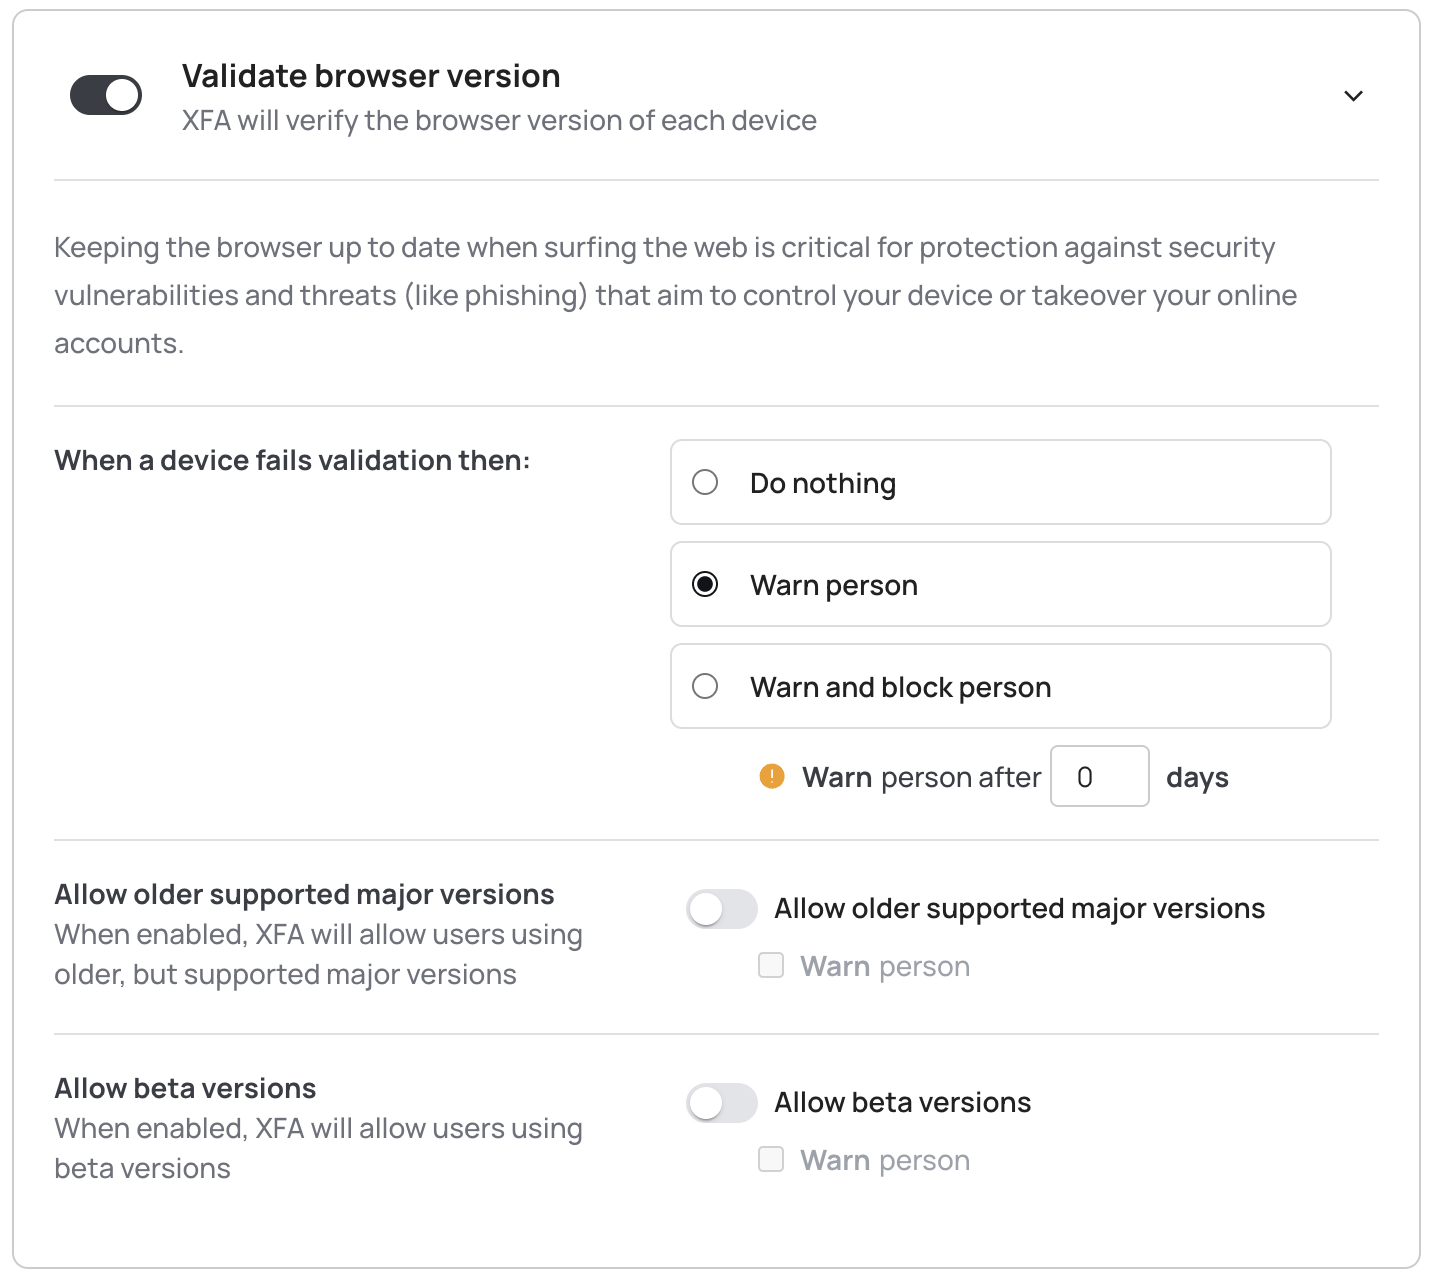
Pode agora aceitar versões beta ou versões principais na sua política. Isto dá-lhe mais flexibilidade ao aplicar regras de segurança aos dispositivos da sua organização.
Por agora, só é possível na versão do sistema operativo ou na versão do navegador.
Já é possível ver os dispositivos geridos no seu painel. Assim tem uma vista geral mais clara de quais os dispositivos que são geridos por um MDM e quais não são.
Os dispositivos geridos têm uma etiqueta adicional na vista geral. Essa etiqueta depende do MDM que usa para gerir os seus dispositivos.
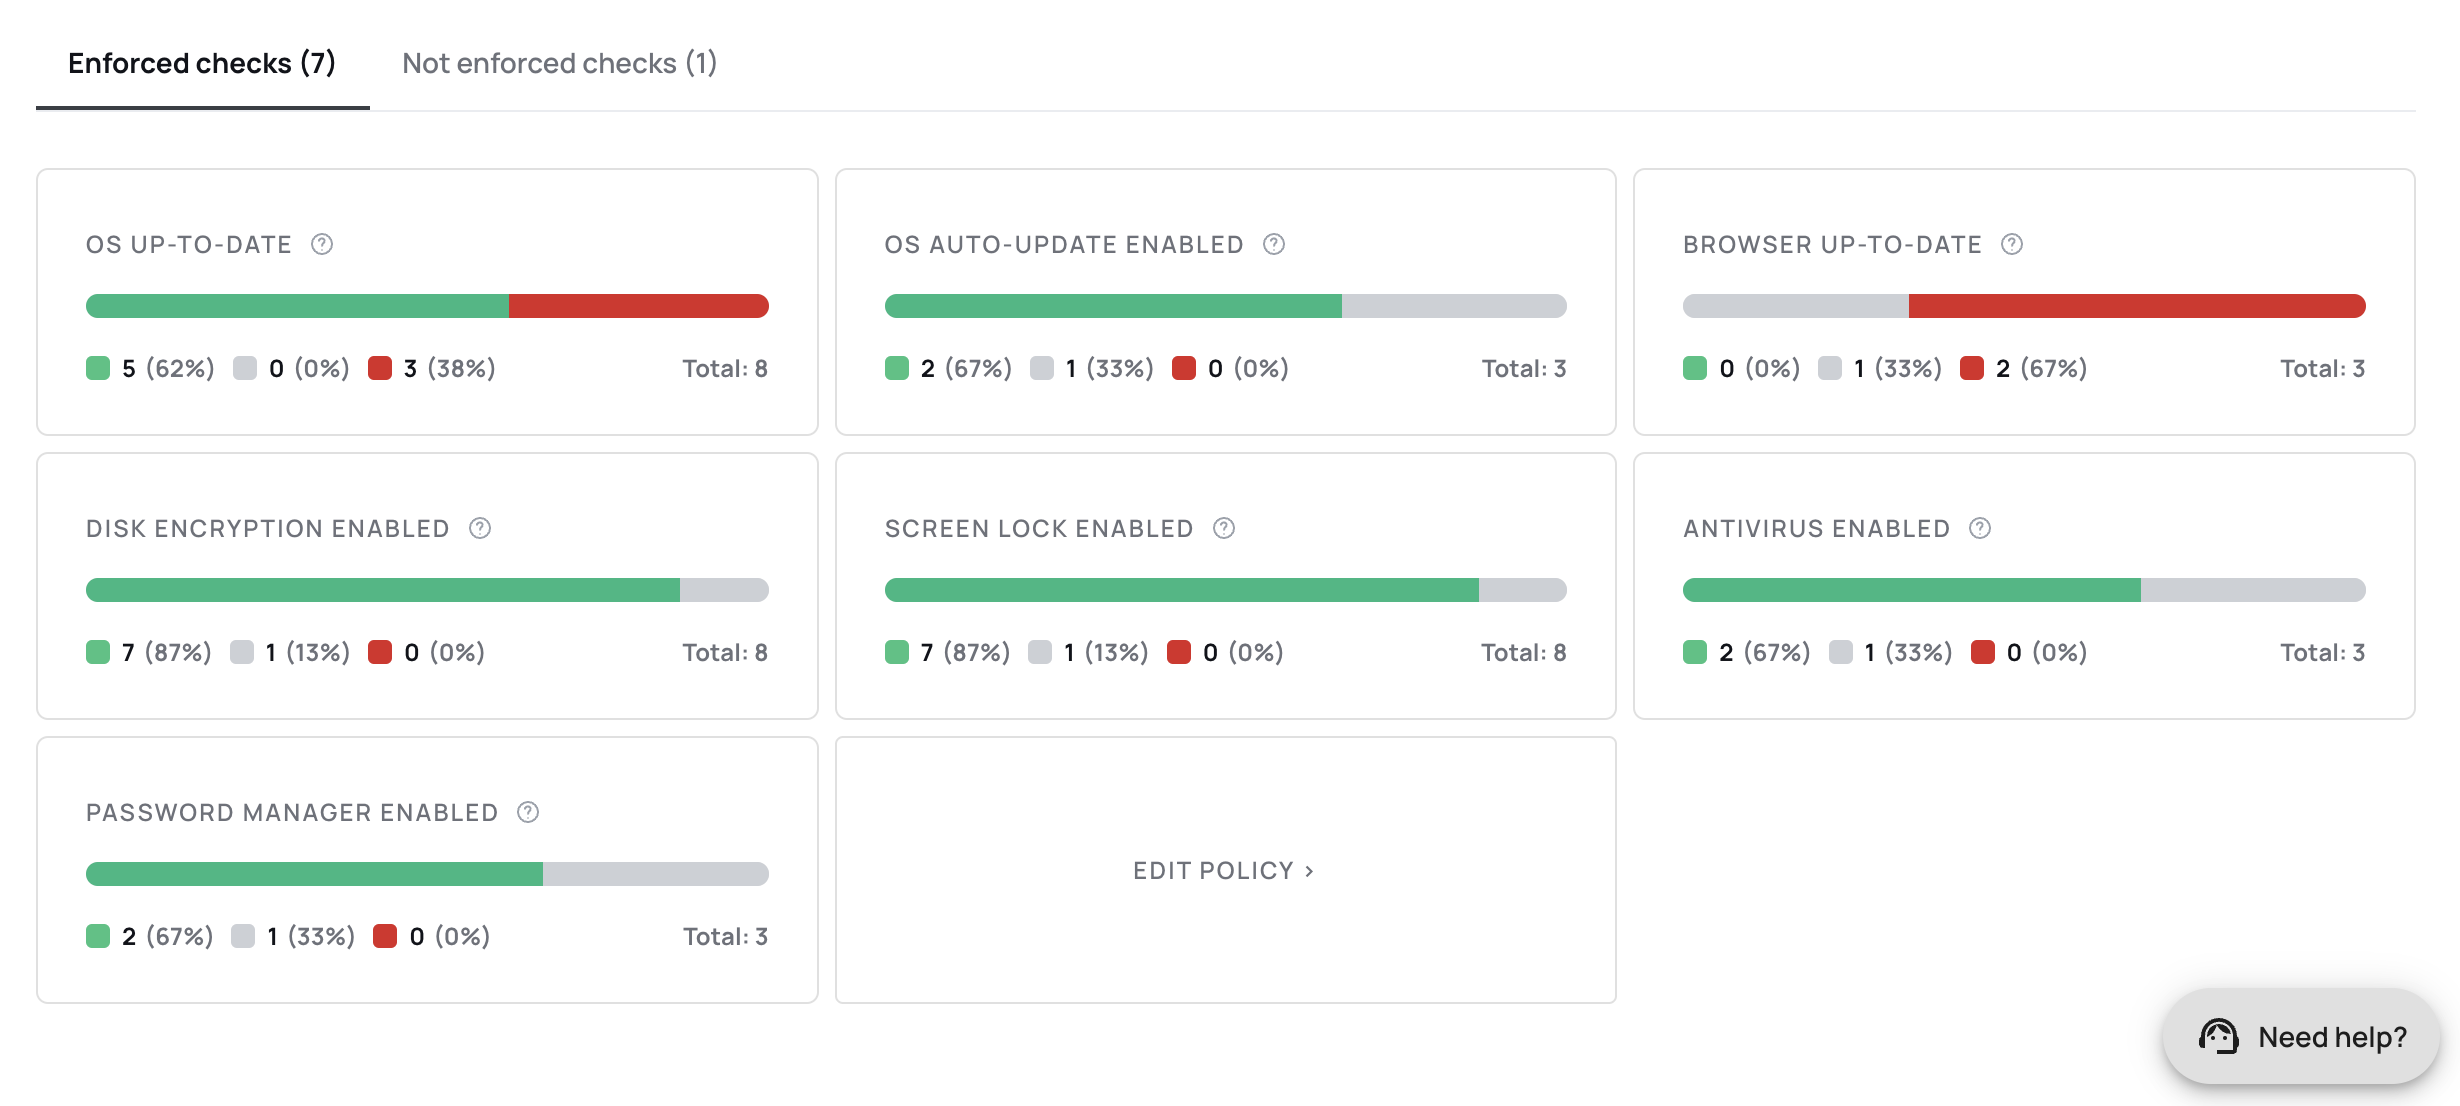
Acrescentámos ao painel e ao seu e-mail semanal as estatísticas das verificações de dispositivo que escolheu na sua política. Assim tem uma vista geral mais clara dos dispositivos que cumprem a sua política.
O nosso painel está agora adaptado a dispositivos móveis! Pode aceder ao painel do XFA a partir do seu dispositivo móvel e garantir a segurança dos dispositivos onde quer que esteja.
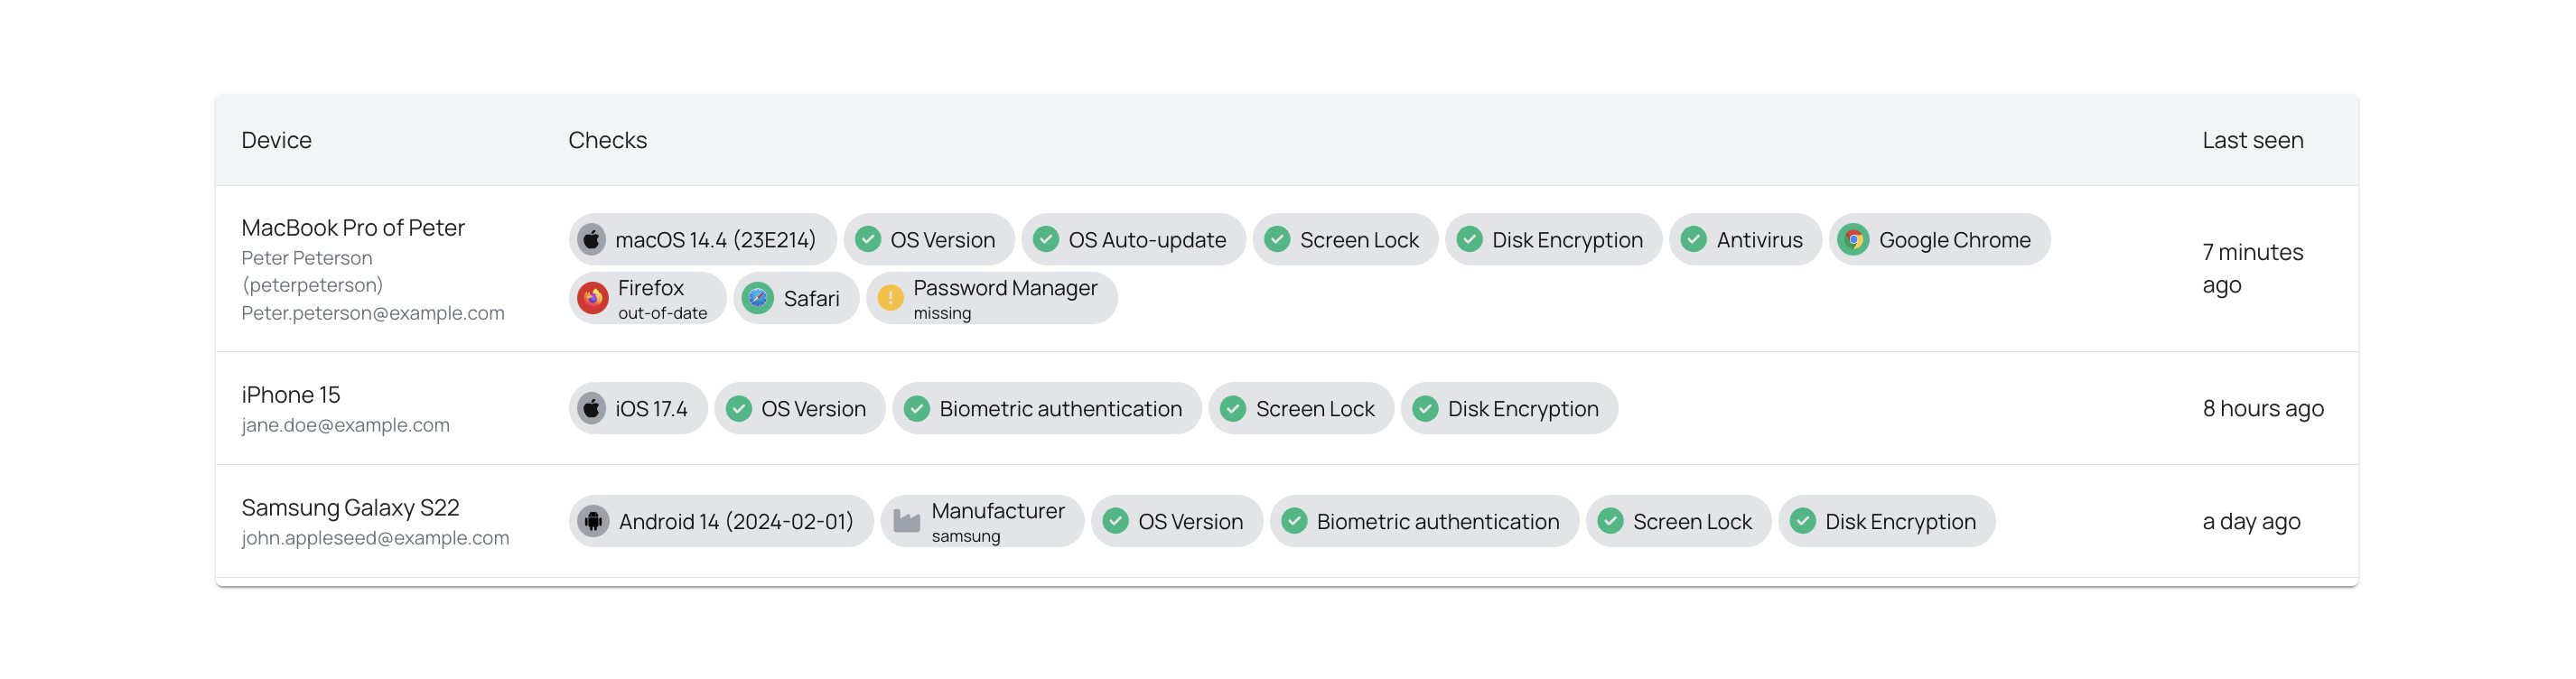
Melhorámos a vista geral de dispositivos, que passa a incluir mais informação sobre o dispositivo, com indicações claras sobre o seu estado de segurança.