Abra a aplicação XFA para computador ou móvel, introduza o seu e-mail profissional e confirme-o com um código de utilização única. O XFA mostra então as organizações às quais se pode ligar, para que possa começar sem pedir a um administrador que envie um convite separado.
Os administradores decidem se a sua organização permite esta opção através de Auto-convite nas definições de Awareness, onde a funcionalidade está identificada como Beta. Ligue-se a partir da aplicação XFA
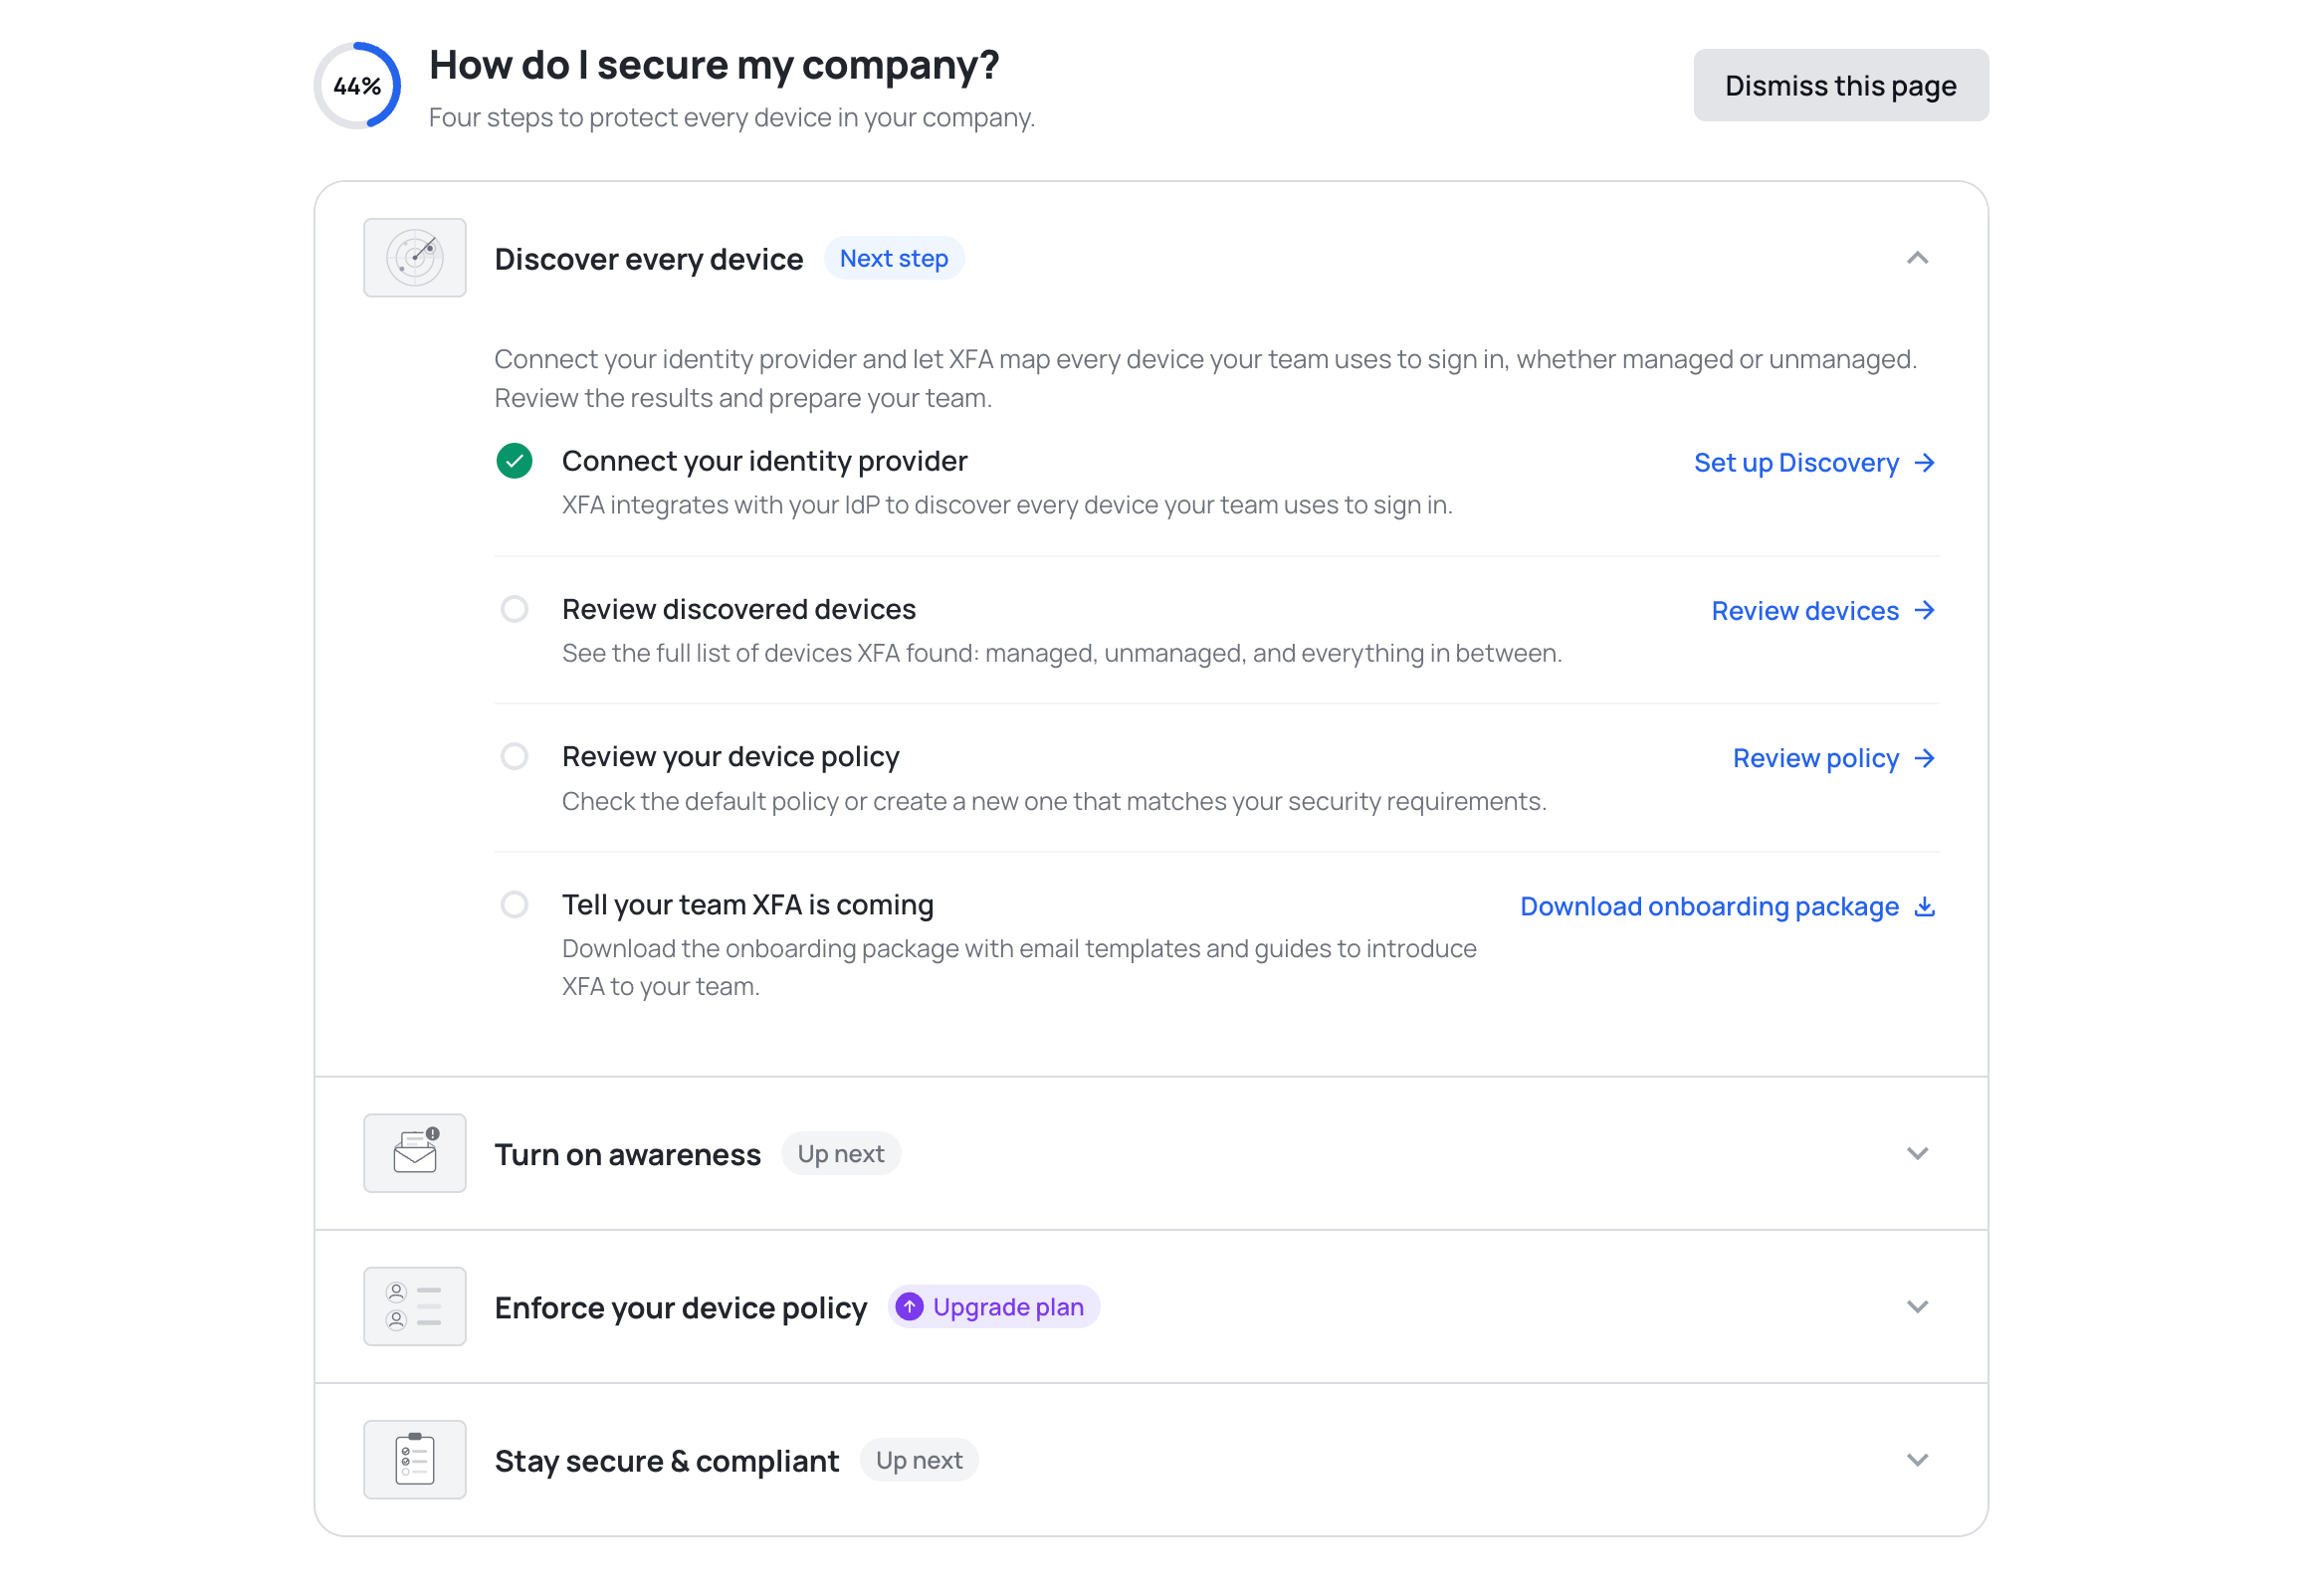
A nova página Começar ajuda-o a tirar mais partido do XFA. Apresenta quatro passos cujo progresso pode acompanhar, desde descobrir todos os dispositivos até se manter seguro e em conformidade, para que saiba sempre o que configurar a seguir.
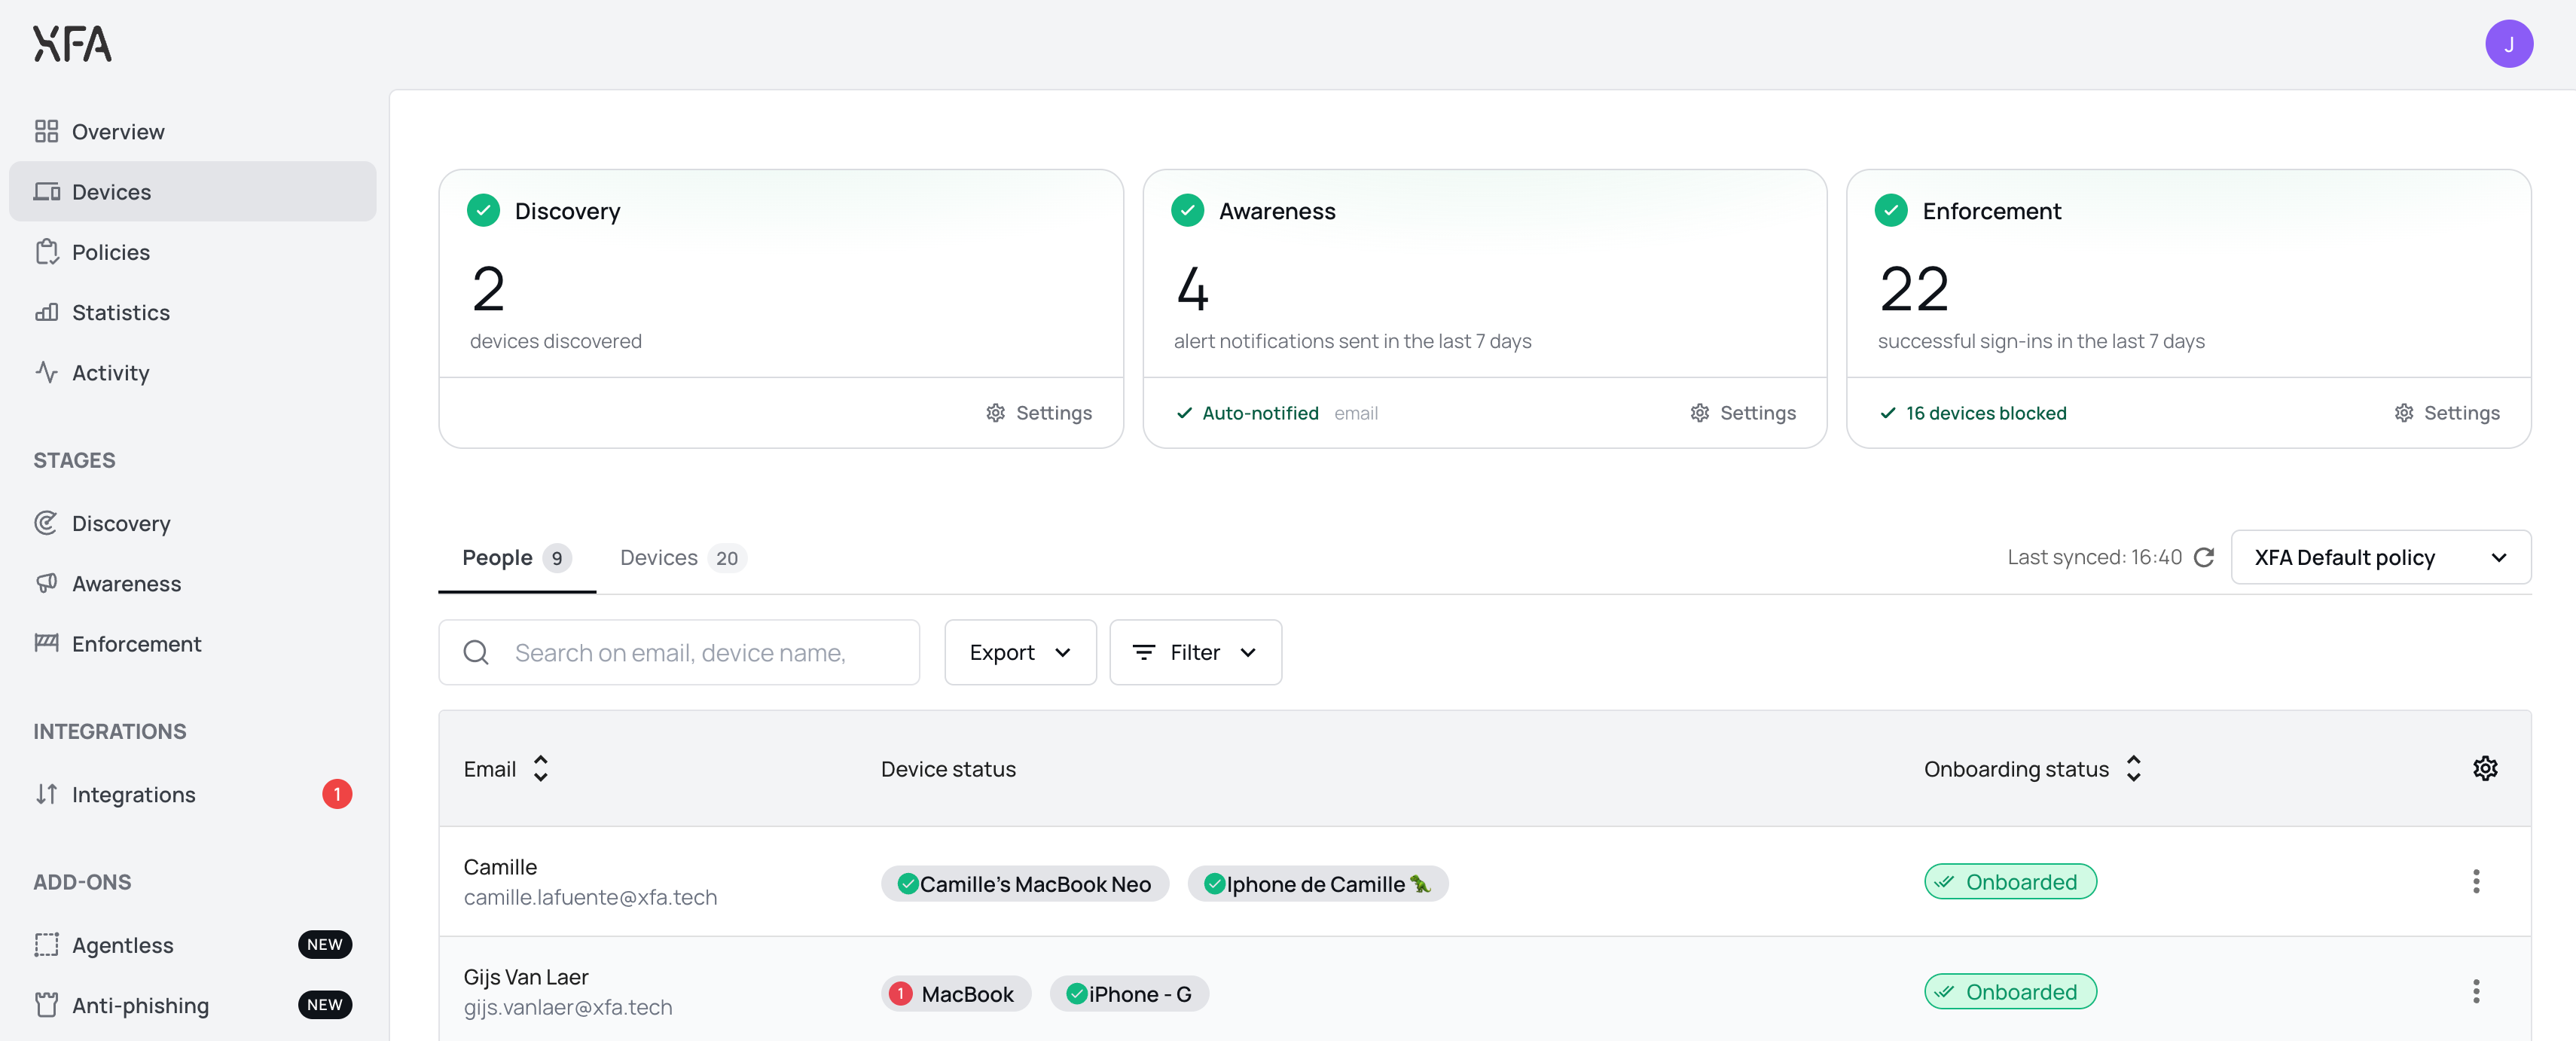
A página Dispositivos abre agora com um cartão para o Discovery, o Awareness e o Enforcement, para que veja num relance como está a sua organização. Cada cartão diz se esse pilar está a funcionar ou à espera de si, com o número por trás: dispositivos descobertos, alertas enviados, inícios de sessão bem-sucedidos. Veja a vista geral Dispositivos
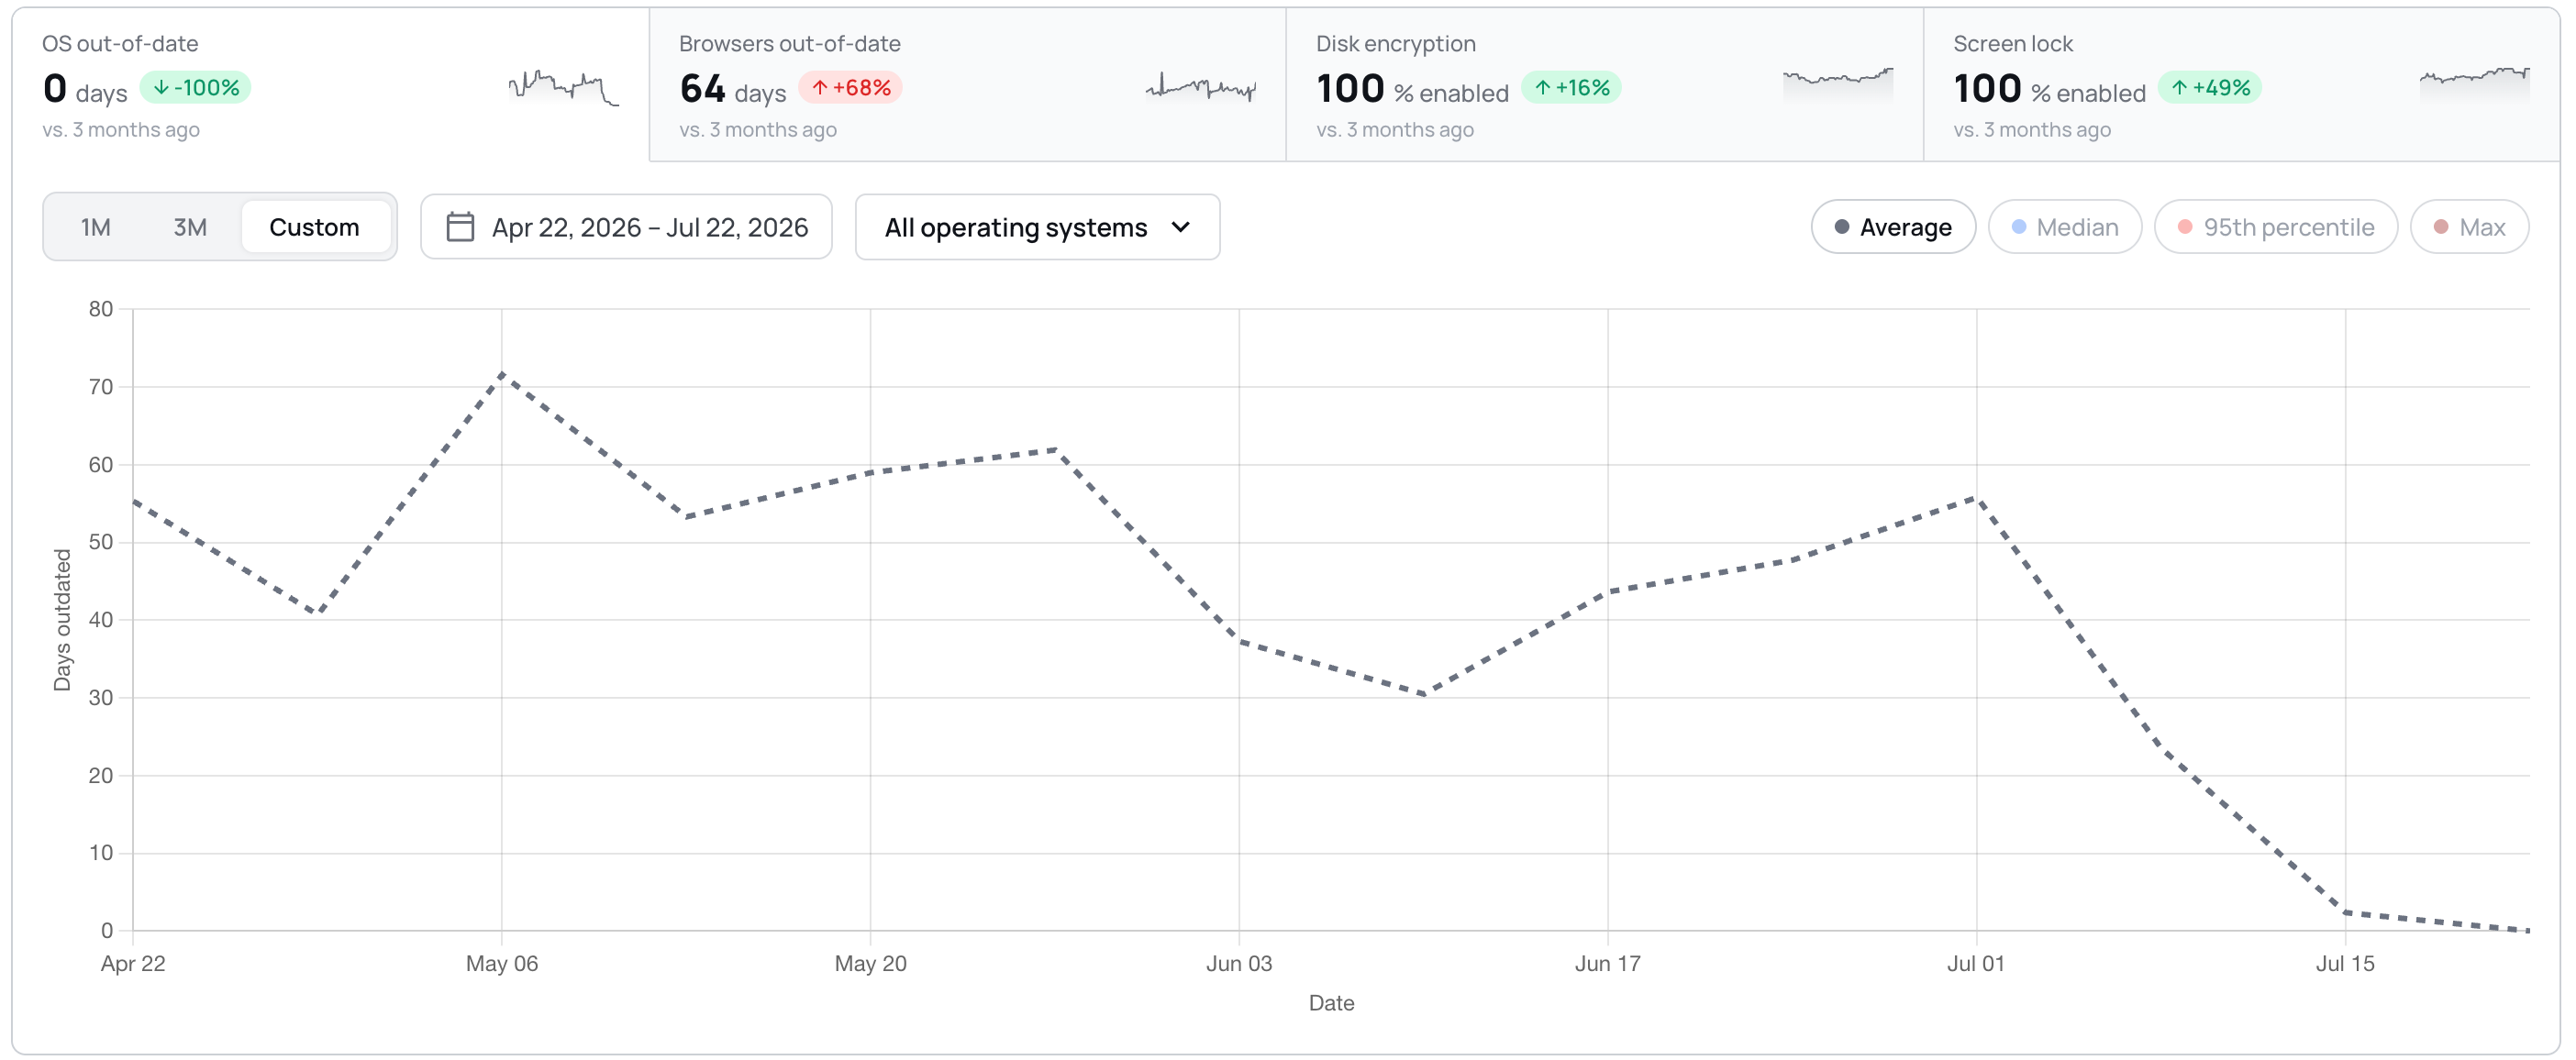
Os trends estão agora num único cartão: quatro mosaicos funcionam como separadores por cima de um só gráfico, com o período, o filtro por sistema operativo e o tipo de gráfico no próprio cartão em vez de numa janela em ecrã inteiro. Pode escolher períodos à sua medida e as etiquetas BETA desapareceram.
A vista de detalhe do dispositivo comunica agora se um dispositivo permite acesso remoto sem supervisão e explica o que a verificação procura. Pode agir sobre isso na sua política; o XFA não altera a definição no dispositivo. Veja a sua política de dispositivos
Painel: uma integração de Discovery que nunca chegou a ser ligada mostra agora um alerta vermelho e um botão Reconnect, e conta para o selo do Discovery.
Painel: pequenas correções na interface um pouco por todo o lado, incluindo áreas maiores para as dicas e para as fechar, linhas de faturas mais estáveis e nomes de organização longos que passam a ser truncados em vez de empurrarem os controlos para fora do ecrã.
Painel: a página Discovery já não mostra uma próxima execução no passado. Passa a estar ancorada à hora seguinte.
Painel: confirmar uma eliminação já não deixa o botão a rodar. A janela fecha assim que a eliminação é concluída e mostra um erro se falhar.
Aplicação de secretária: a linha do tempo limite do bloqueio do ecrã mostra agora um ícone de aviso quando a verificação falha por causa do tempo limite, em vez de ficar verde enquanto a verificação avisa.
Aplicação de secretária: a verificação de atualizações do sistema operativo respeita agora o prazo de tolerância da sua política na aplicação, na área de notificação e no fluxo web.
Aplicação de secretária: dezoito textos nos detalhes das verificações e nas ações de resolução estão agora traduzidos em alemão, espanhol, francês e neerlandês, em vez de recorrerem ao inglês.
Móvel: aprovar o MFA noutro dispositivo já não deixa a aplicação móvel à espera.
As verificações que assinalam um dispositivo com jailbreak, com root ou em modo de programador, ou que acabou de ser reiniciado, já corriam na aplicação XFA e apareciam no seu painel. Passam agora a chegar também à decisão de acesso no início de sessão nos dispositivos móveis, por isso um dispositivo móvel em risco é avisado ou bloqueado no início de sessão de acordo com a sua política, tal como já acontecia nos dispositivos de secretária. Não é instalado nada de novo: a aplicação móvel limita-se a comunicar estes sinais quando verifica o dispositivo no início de sessão. Veja a sua política de dispositivos
Painel: mais leve e mais rápido a responder, com transições mais suaves, estados de passagem do rato e de carregamento mais claros, blocos temporários enquanto os dados carregam e confirmações de sucesso que só aparecem depois de a ação estar mesmo guardada. O movimento respeita a sua definição de movimento reduzido.
Painel: as notificações foram refeitas para serem mais calmas e mais legíveis, e deixaram de se duplicar, tremer ou saltar quando chegam várias ao mesmo tempo.
Painel: o Discovery e o Enforcement passam a ter uma ação Watch demo, que abre uma visita guiada curta sem sair do painel.
Aplicação de secretária: a verificação do bloqueio do dispositivo aplica agora o tempo limite máximo de bloqueio do ecrã da sua organização, por isso deixou de mostrar OK na aplicação enquanto o início de sessão está a ser bloqueado.
Aplicação de secretária: a verificação de atualizações do sistema operativo no Fedora Linux é muito mais rápida e deixou de comunicar um dispositivo como desatualizado logo a seguir a um reinício, antes de os dados de atualização estarem prontos.
Painel: configurar o Discovery no Google Workspace já não salta o passo da delegação a nível de domínio. Passa a confirmar que a delegação está configurada antes de continuar.
Aplicação web: o início de sessão com MFA e TOTP é mais fiável. Os dispositivos de confiança são registados depois da aprovação, os tokens de dispositivo malformados são renovados em vez de falharem e as ligações de confirmação por e-mail do TOTP abrem no passo certo.
Painel: foi corrigido um caso raro em que o painel podia ficar preso a recarregar logo depois de uma nova versão ser instalada.
Painel: foi corrigido um ciclo de reencaminhamento que o podia fazer ir e voltar durante o início de sessão com MFA.
Painel: o tratamento do acesso a contas bloqueadas é mais consistente e passa a rever os seus dados de faturação antes de finalizar a compra.
Painel: o registo de um utilizador convidado usa agora sempre o endereço de e-mail para o qual foi convidado, mesmo que tenha ficado um registo anterior por terminar no navegador.
A aplicação XFA mostra agora apenas as verificações de segurança que a sua organização exige, em vez de mostrar todas as verificações disponíveis.
Cada organização configura a sua própria política com requisitos de segurança específicos. A aplicação segue agora esses requisitos e mostra-lhe exatamente que verificações se aplicam a si:
Verificações dentro da política: só são avaliadas e mostradas as verificações definidas na política da sua organização.
Estado claro por verificação: cada verificação mostra se o seu dispositivo passa, precisa de atenção ou está bloqueado.
Verificações não exigidas: as verificações que não se aplicam à sua organização aparecem como "Not required", para que saiba sempre o que conta.
Assim é muito mais fácil perceber o que a sua organização espera do seu dispositivo e como se mantém em conformidade.
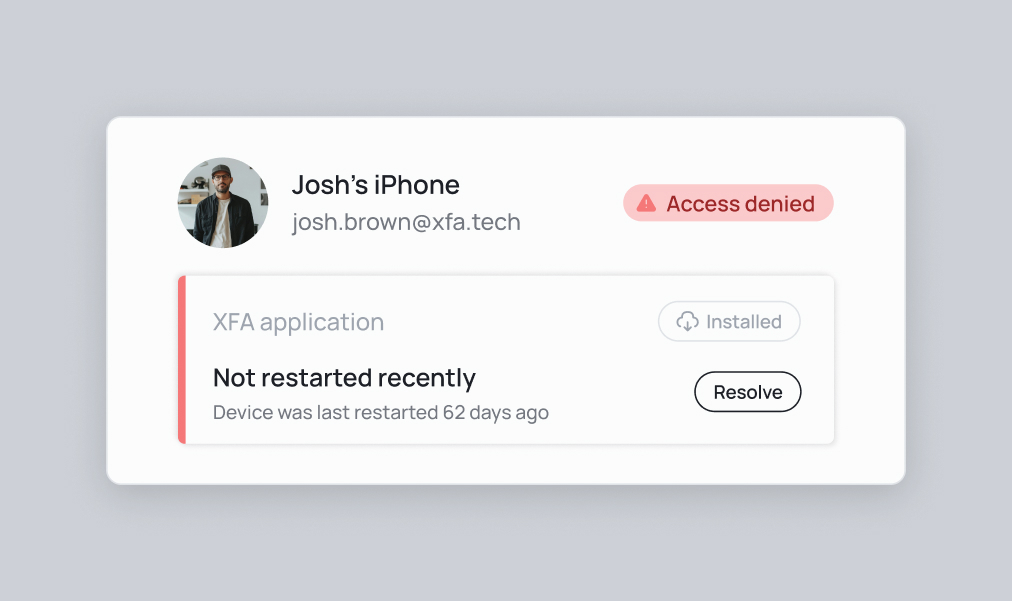
Criámos uma nova funcionalidade de segurança que verifica se um dispositivo foi reiniciado recentemente. Esta verificação ajuda a garantir que o dispositivo está num estado limpo e não foi comprometido.
Porque é importante:
Elimina potencial malware e exploits
Conclui atualizações e correções de segurança
Repõe as ligações de rede, evitando acessos não autorizados
Elimina fugas de memória que podem dar origem a vulnerabilidades
Pode agora exigir que os utilizadores reiniciem o dispositivo quando for detetado que não é reiniciado há muito tempo, ajudando a manter as melhores condições de segurança.
Quer saber mais sobre as razões para exigir esta verificação? Leia o nosso artigo no blogue.
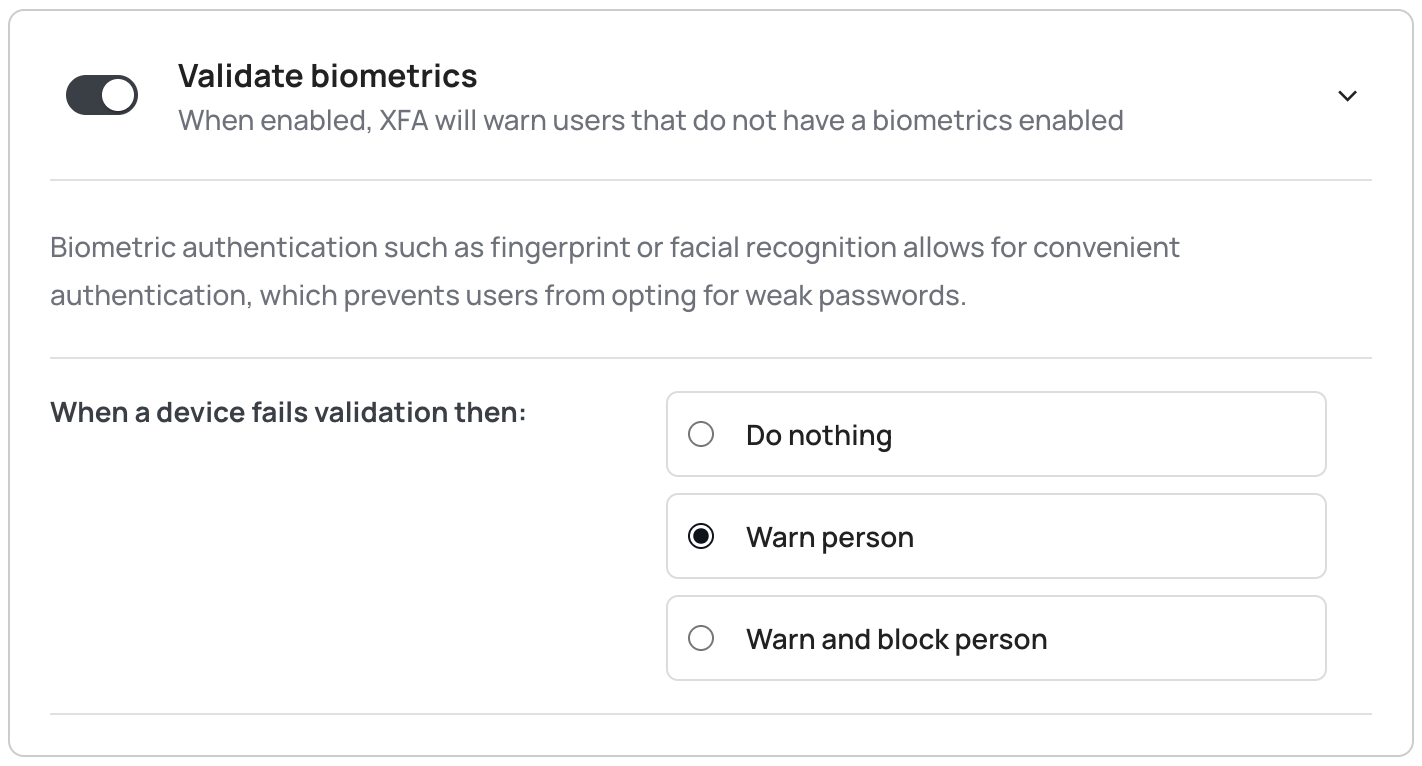
Para reforçar a segurança, o XFA torna agora possível exigir autenticação biométrica (impressão digital ou reconhecimento facial) em todas as operações sensíveis. Assim, só os utilizadores autorizados acedem às funcionalidades protegidas.
Principais mudanças:
Exigir autenticação biométrica em todas as operações sensíveis
Suporte para impressão digital e reconhecimento facial
Integração fluida com as funcionalidades de segurança do dispositivo
Quando ativada, a autenticação biométrica acrescenta uma camada extra de segurança, para garantir que só o legítimo proprietário do dispositivo pode aceder a informação sensível e realizar operações críticas.
Vá à página de políticas para ativar esta funcionalidade.
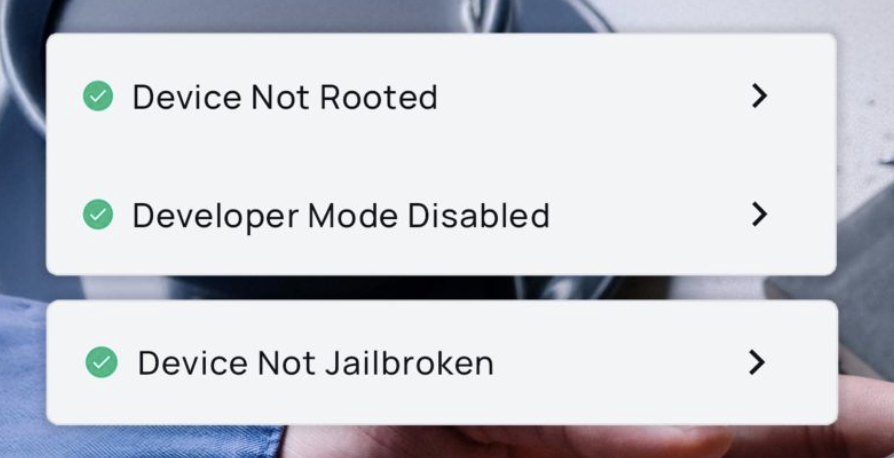
Para garantir a segurança e a integridade da nossa aplicação, passámos a verificar se um telemóvel tem root, jailbreak ou o modo de programador ativado.
Estas verificações são importantes porque:
Dispositivos com root ou jailbreak eliminam as restrições de segurança de origem, ficando mais vulneráveis a malware, fugas de dados e alterações não autorizadas.
O modo de programador pode expor informação sensível de depuração e permitir ações que contornam os mecanismos de segurança.