Öffnen Sie die XFA-Desktop- oder Mobil-App, geben Sie Ihre geschäftliche E-Mail-Adresse ein und bestätigen Sie sie mit einem Einmalcode. XFA zeigt Ihnen dann die Organisationen, mit denen Sie sich verbinden können. So können Sie loslegen, ohne einen Administrator um eine separate Einladung bitten zu müssen.
Administratoren entscheiden über Selbsteinladung in den Awareness-Einstellungen, ob ihre Organisation dies erlaubt. Dort ist die Funktion als Beta gekennzeichnet. Verbinden Sie sich über die XFA-App
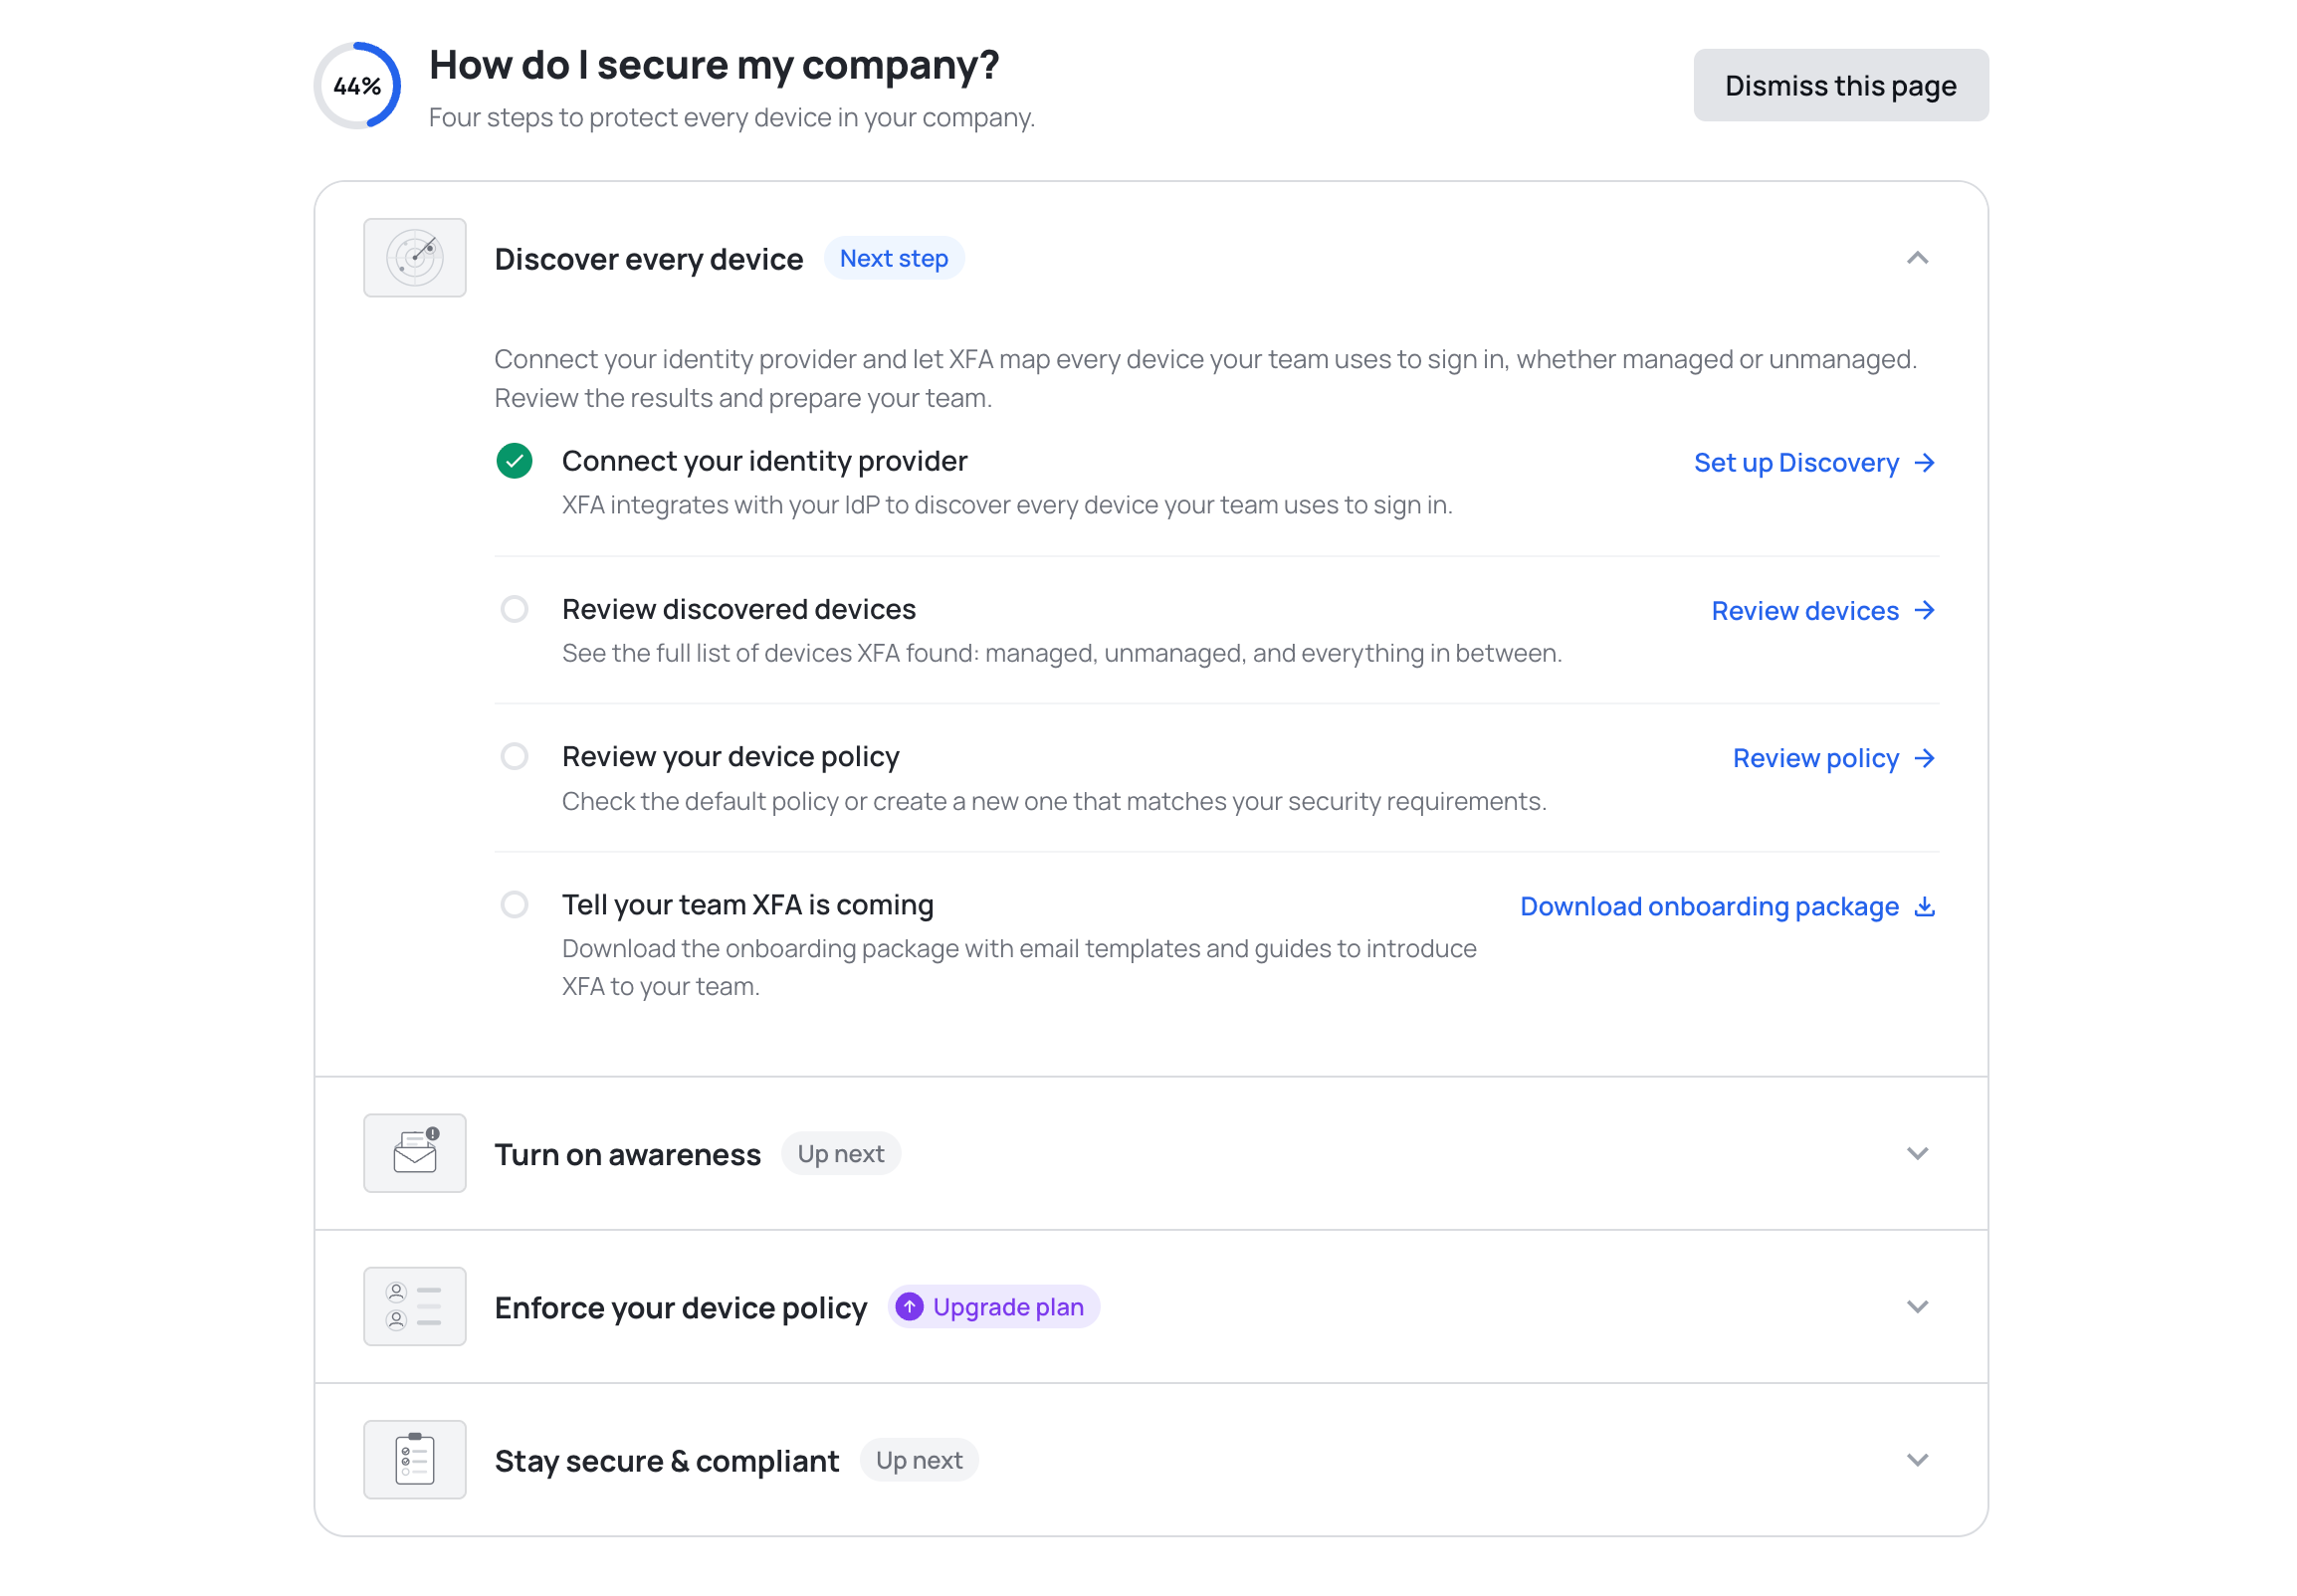
Die neue Seite Erste Schritte hilft Ihnen, mehr aus XFA zu holen. Sie zeigt vier Schritte, deren Fortschritt Sie verfolgen können, vom Entdecken jedes Geräts bis dahin, dass Geräte sicher bleiben und der Richtlinie entsprechen, sodass Sie immer wissen, was als Nächstes einzurichten ist.
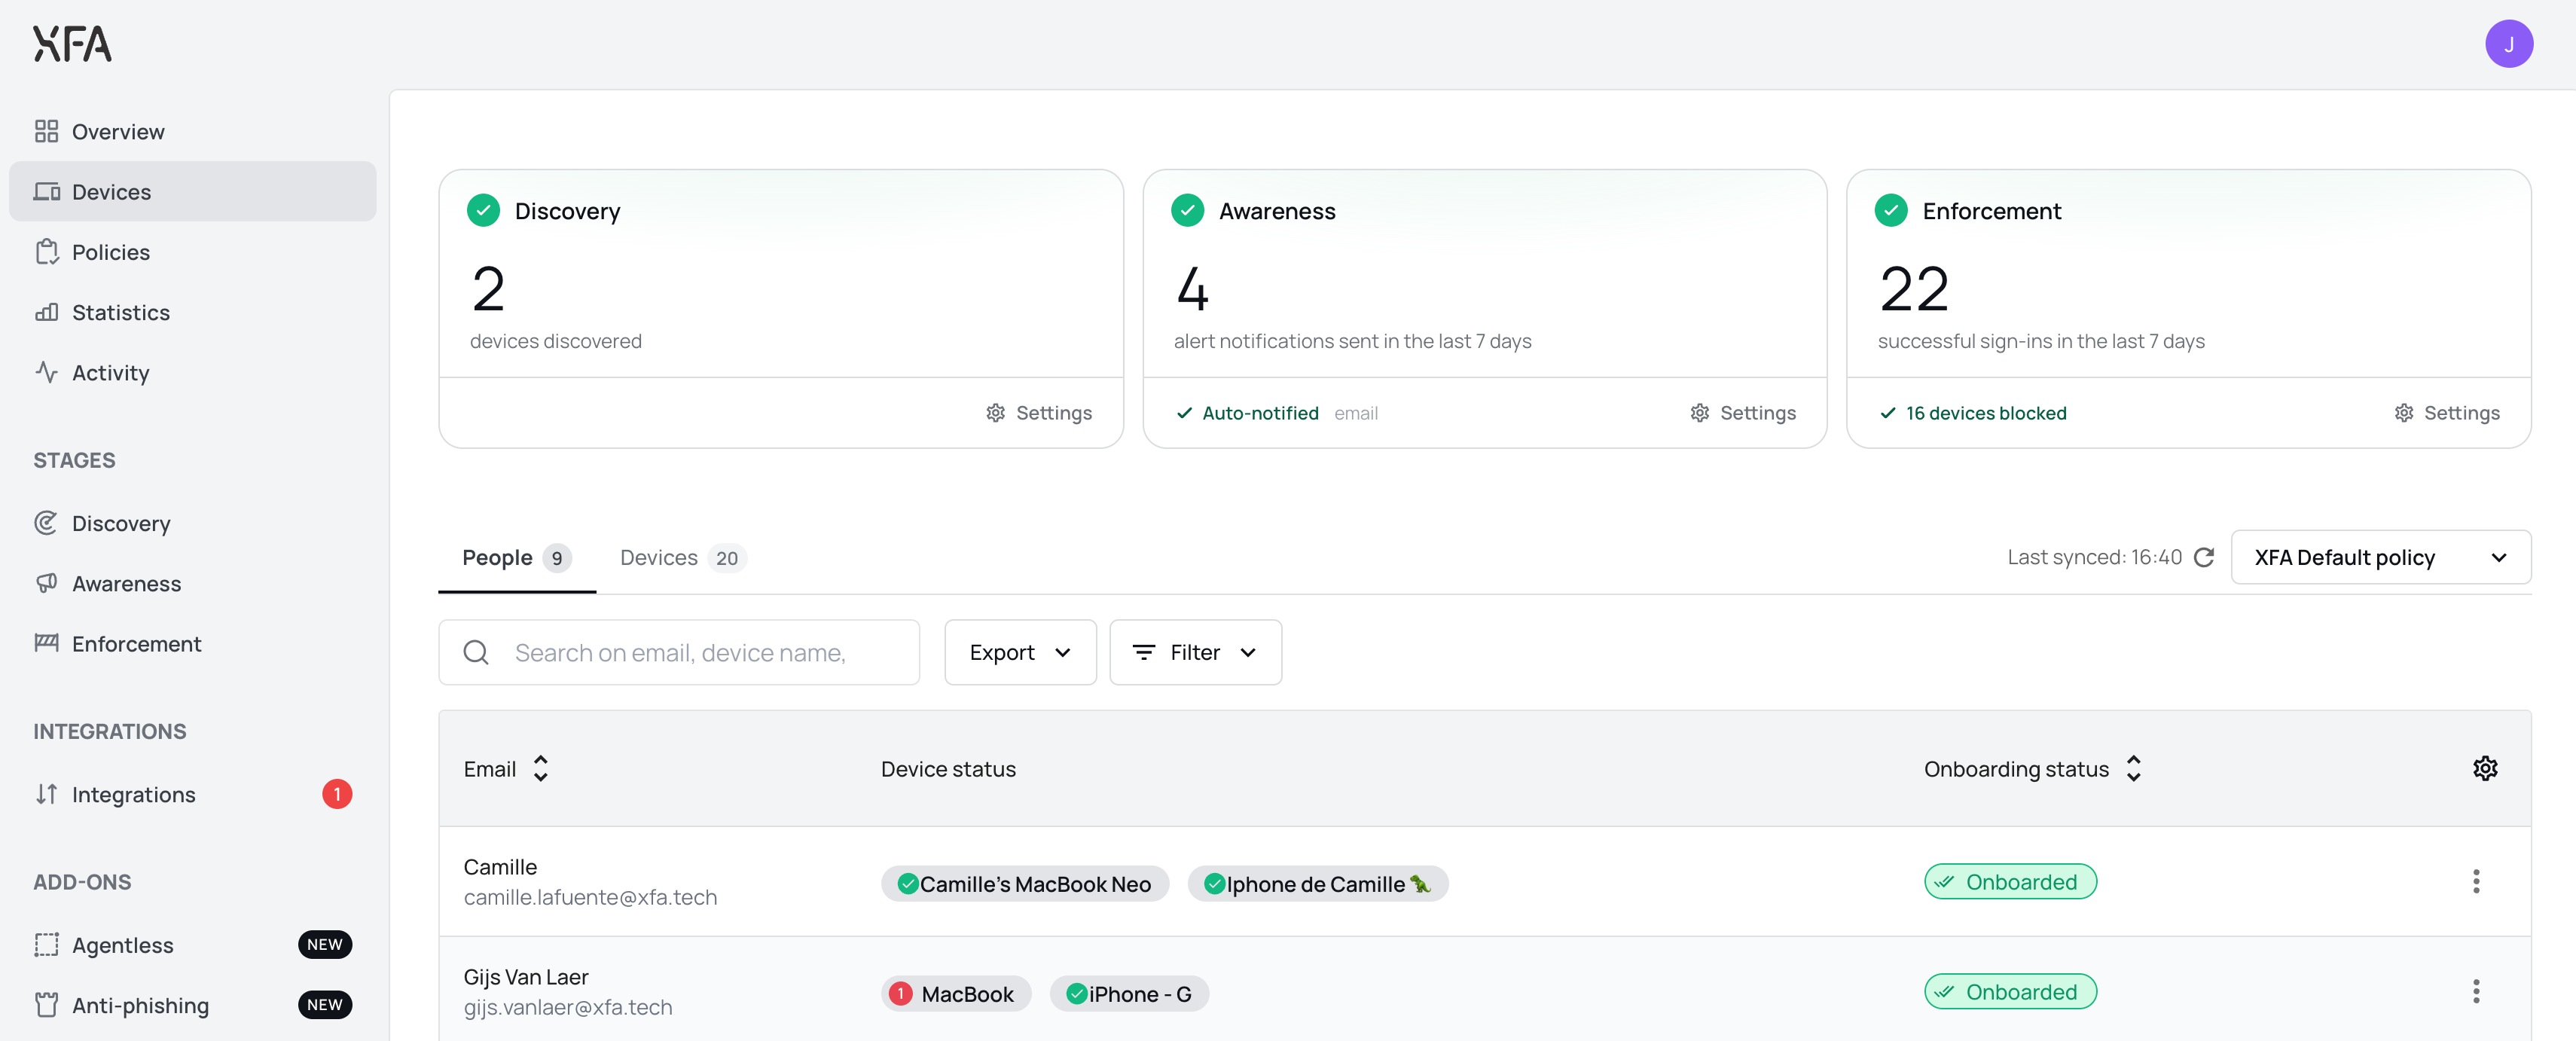
Die Seite Geräte öffnet jetzt mit einer Karte für Discovery, Awareness und Enforcement, sodass Sie auf einen Blick sehen, wie Ihre Organisation dasteht. Jede Karte sagt, ob dieser Bereich läuft oder auf Sie wartet, mit der Zahl dahinter: entdeckte Geräte, gesendete Meldungen, erfolgreiche Anmeldungen. Zur Übersicht Geräte
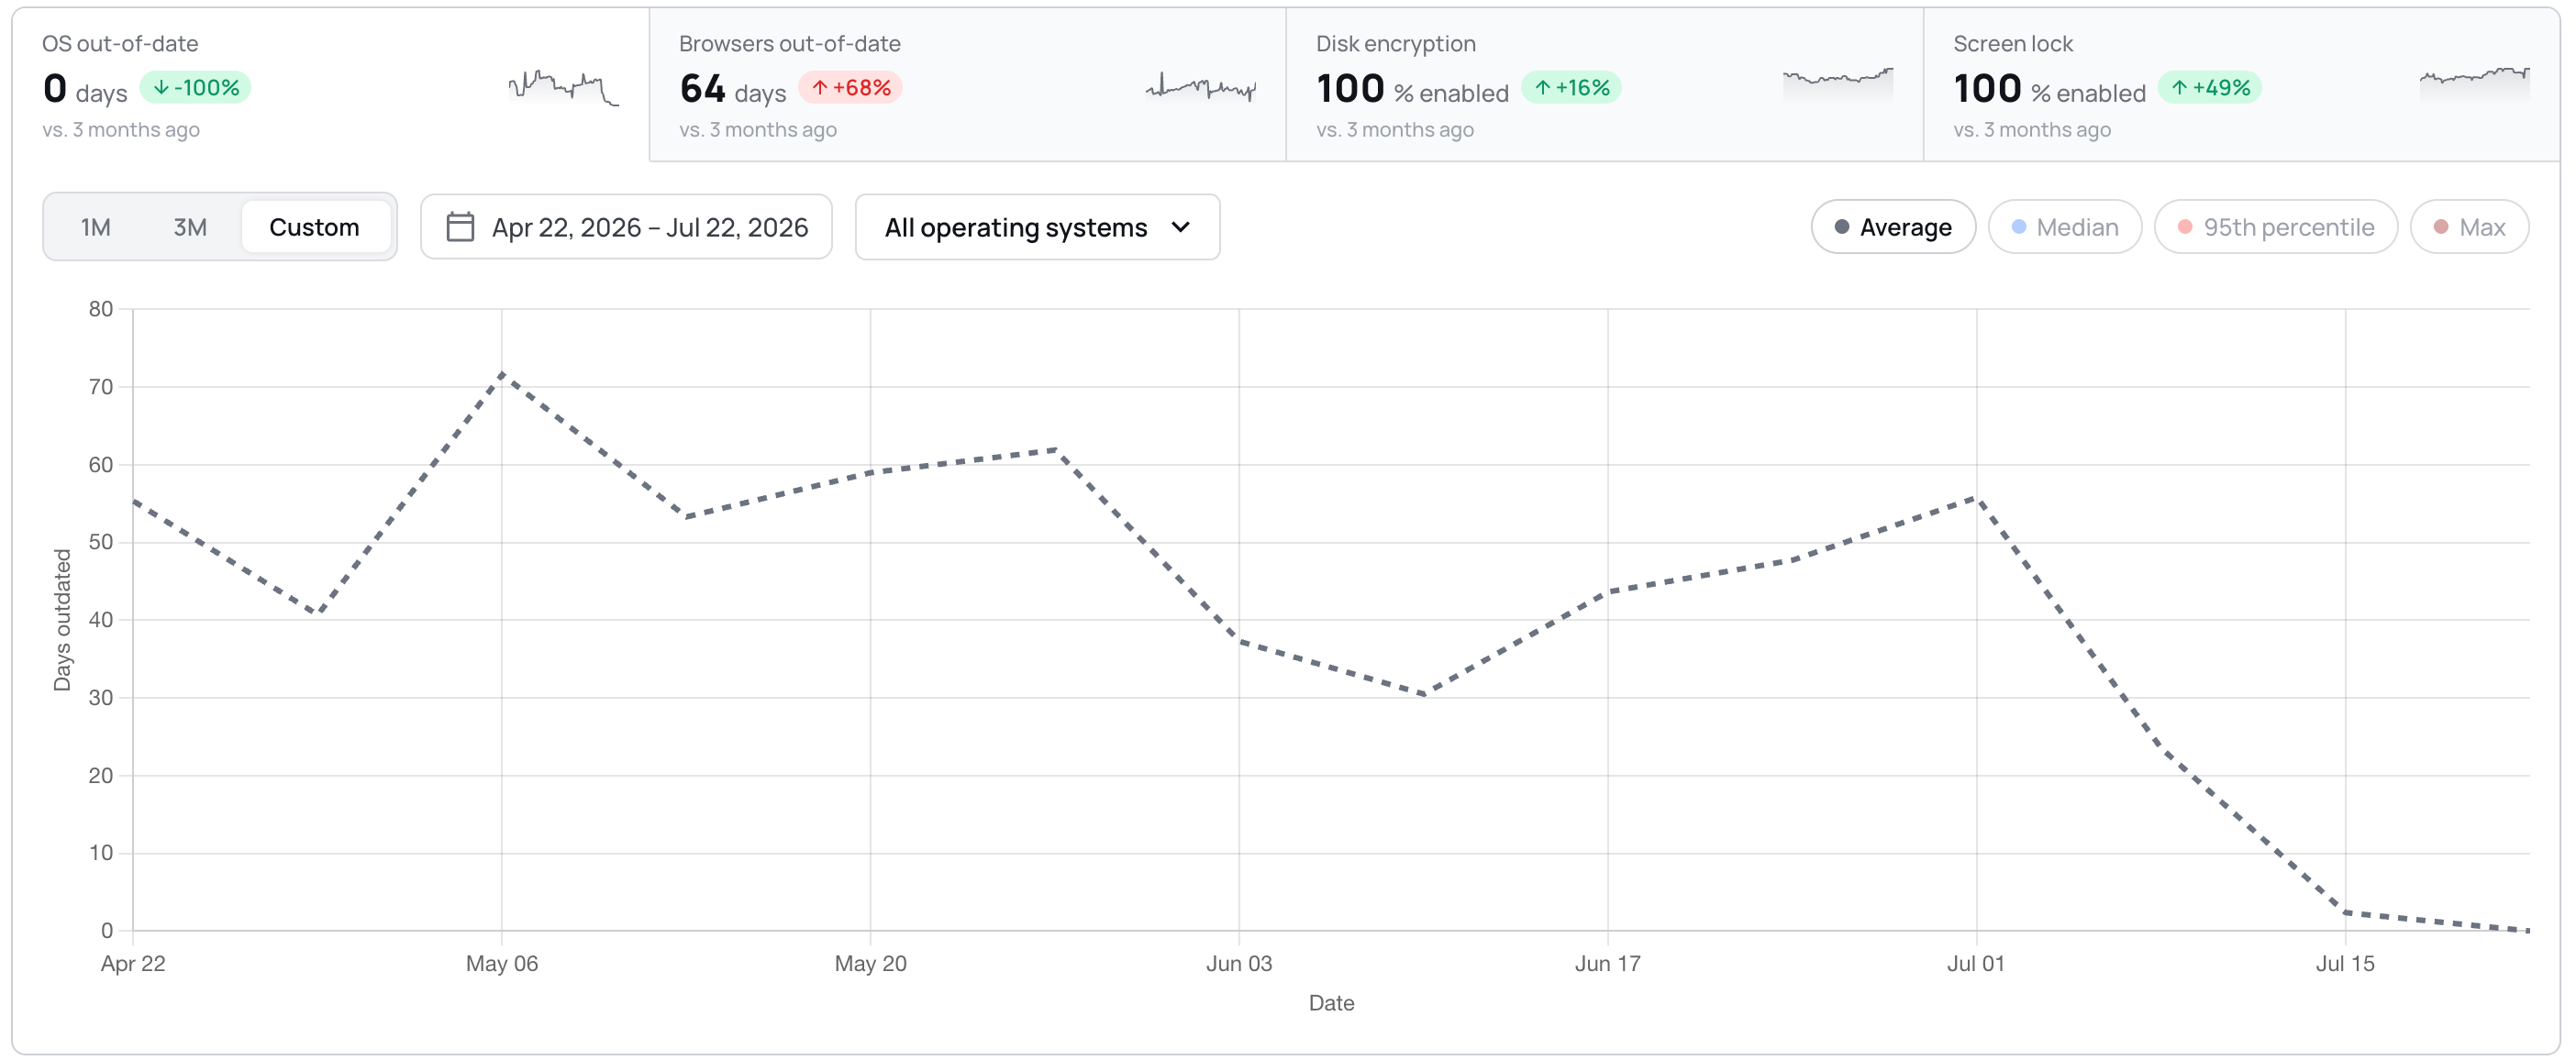
Trends stehen jetzt auf einer einzigen Karte: Vier Kacheln dienen als Tabs über einem Diagramm, mit dem Zeitraum, dem Filter auf das Betriebssystem und der Diagrammart auf der Karte selbst statt in einem bildschirmfüllenden Fenster. Sie können einen eigenen Zeitraum wählen, und die BETA-Labels sind weg.
Die Detailansicht eines Geräts zeigt jetzt, ob ein Gerät unbeaufsichtigten Fernzugriff zulässt, und erklärt, worauf der Check schaut. Sie können in Ihrer Richtlinie darauf reagieren; XFA ändert die Einstellung auf dem Gerät nicht. Ihre Geräterichtlinie ansehen
Dashboard: Eine Discovery-Integration, die nie verbunden wurde, zeigt jetzt eine rote Meldung und eine Schaltfläche Reconnect, und zählt für das Discovery-Badge mit.
Dashboard: Kleinere Verbesserungen in der ganzen Oberfläche, mit größeren Klickflächen für Tooltips und Schließen-Schaltflächen, ruhigeren Rechnungszeilen, und langen Organisationsnamen, die gekürzt werden, statt Schaltflächen aus dem Bild zu schieben.
Dashboard: Die Seite Discovery zeigt keinen nächsten Lauf mehr in der Vergangenheit. Er hängt jetzt an der kommenden Stunde.
Dashboard: Eine Löschung zu bestätigen lässt die Schaltfläche nicht mehr endlos drehen. Das Fenster schließt, sobald das Löschen gelingt, und zeigt einen Fehler, wenn es scheitert.
Desktop: Die Zeile zum Zeitlimit der Bildschirmsperre zeigt jetzt ein Warnsymbol, wenn der Check am Zeitlimit scheitert, statt grün zu bleiben, während der Check warnt.
Desktop: Der Check auf Betriebssystem-Updates folgt jetzt der Kulanzfrist aus Ihrer Richtlinie, in der App, im Systray und im Web-Flow gleichermaßen.
Desktop: Achtzehn Texte in den Details der Checks und in den Aktionen zum Beheben sind jetzt auf Deutsch, Spanisch, Französisch und Niederländisch übersetzt, statt auf Englisch zurückzufallen.
Mobil: MFA auf einem anderen Gerät zu bestätigen lässt die mobile App nicht länger warten.
Die Checks, die ein Gerät mit Jailbreak, Root oder Entwicklermodus kennzeichnen, oder ein Gerät, das gerade neu gestartet wurde, liefen bereits in der XFA-App und erschienen schon in Ihrem Dashboard. Sie fließen jetzt auch in die Zugriffsentscheidung bei der Anmeldung auf Mobilgeräten ein, sodass ein riskantes Mobilgerät gemäß Ihrer Richtlinie gewarnt oder blockiert wird, so wie es auf dem Desktop schon der Fall ist. Es wird nichts zusätzlich installiert: Die mobile App meldet diese Signale einfach, wenn sie das Gerät bei der Anmeldung prüft. Ihre Geräterichtlinie ansehen
Dashboard: leichter und flüssiger, mit weicheren Übergängen, klareren Hover- und Ladezuständen, Platzhaltern während Daten laden, und Bestätigungen, die erst erscheinen, wenn eine Aktion wirklich gespeichert ist. Die Bewegung folgt Ihrer Einstellung für reduzierte Bewegung.
Dashboard: Die Benachrichtigungen sind neu gebaut, ruhiger und besser lesbar, und erscheinen nicht mehr doppelt, flackern nicht und springen nicht mehr, wenn mehrere gleichzeitig eintreffen.
Dashboard: Discovery und Enforcement haben jetzt eine Schaltfläche Watch demo, die eine kurze Führung öffnet, ohne dass Sie das Dashboard verlassen.
Desktop: Der Check auf die Bildschirmsperre berücksichtigt jetzt das maximale Zeitlimit Ihrer Organisation, sodass er nicht länger OK in der App zeigt, während die Anmeldung tatsächlich blockiert wird.
Desktop: Der Check auf Betriebssystem-Updates unter Fedora Linux ist deutlich schneller und meldet ein Gerät nicht mehr als veraltet, kurz nach einem Neustart, wenn die Updatedaten noch nicht bereit sind.
Dashboard: Beim Einrichten von Google Workspace Discovery wird der Schritt für Domain-Wide Delegation nicht mehr übersprungen. Sie bestätigen jetzt, dass sie eingerichtet ist, bevor Sie weitergehen.
Web-App: Die Anmeldung mit MFA und TOTP ist zuverlässiger. Vertrauenswürdige Geräte werden nach der Freigabe registriert, fehlerhafte Geräte-Token werden erneuert statt zu scheitern, und Bestätigungslinks per E-Mail für TOTP öffnen den richtigen Schritt.
Dashboard: Ein seltener Fall behoben, in dem das Dashboard direkt nach dem Ausrollen einer neuen Version im Neuladen hängen blieb.
Dashboard: Eine Weiterleitungsschleife behoben, die Sie während der Anmeldung mit MFA hin und her schicken konnte.
Dashboard: Gesperrte Konten werden einheitlicher behandelt, und Sie prüfen Ihre Rechnungsdaten jetzt vor dem Bezahlen.
Dashboard: Die Registrierung eines eingeladenen Benutzers nutzt jetzt immer die eingeladene E-Mail-Adresse, auch wenn noch eine frühere, unvollendete Registrierung im Browser lag.
Die XFA-App zeigt jetzt nur noch die Sicherheitschecks, die Ihre Organisation verlangt, statt aller verfügbaren Checks.
Jede Organisation legt ihre eigene Richtlinie mit eigenen Anforderungen fest. Die App folgt diesen Anforderungen jetzt und zeigt genau, welche Checks für Sie gelten:
Checks aus der Richtlinie: Nur die Checks aus der Richtlinie Ihrer Organisation werden bewertet und angezeigt.
Klarer Status je Check: Pro Check sehen Sie, ob Ihr Gerät besteht, Aufmerksamkeit braucht oder blockiert ist.
Nicht erforderliche Checks: Checks, die für Ihre Organisation nicht gelten, sind als "Not required" gekennzeichnet, damit Sie immer wissen, worauf es ankommt.
So verstehen Sie viel schneller, was Ihre Organisation von Ihrem Gerät erwartet und wie Sie der Richtlinie weiter entsprechen.
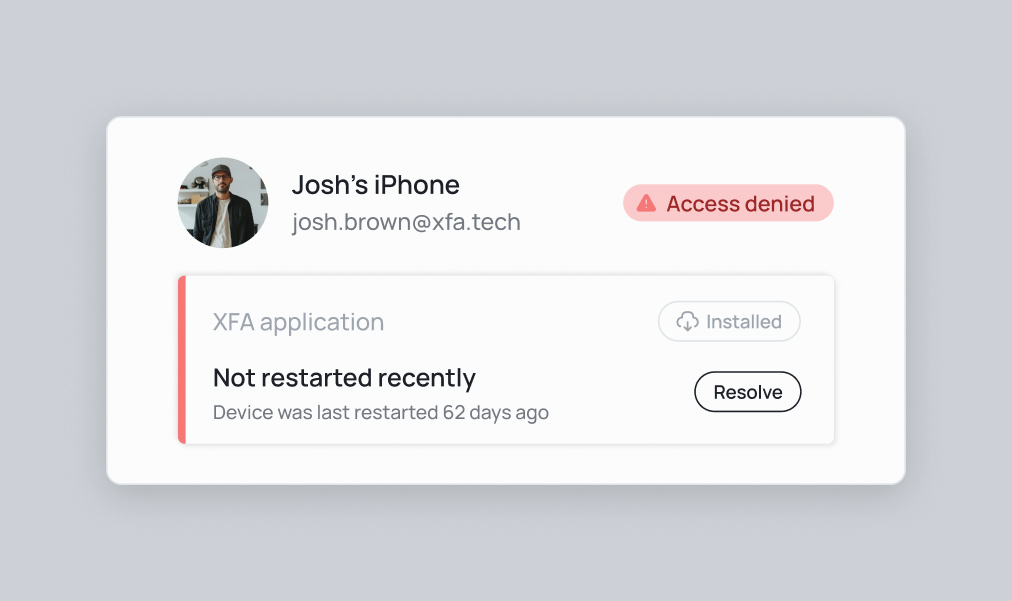
Es gibt einen neuen Sicherheitscheck, der prüft, ob ein Gerät kürzlich neu gestartet wurde. Dieser Check hilft sicherzustellen, dass sich das Gerät in einem sauberen Zustand befindet und nicht kompromittiert wurde.
Warum das wichtig ist:
Mögliche Malware und Exploits werden entfernt
Sicherheitsupdates und Patches werden abgeschlossen
Netzwerkverbindungen werden neu aufgebaut, was unbefugten Zugriff verhindert
Speicherlecks werden beseitigt, die zu Schwachstellen führen können
Sie können Benutzer jetzt dazu verpflichten, ihr Gerät neu zu starten, wenn es längere Zeit nicht neu gestartet wurde. Das hält die Sicherheit auf einem guten Stand.
Möchten Sie wissen, warum Sie diesen Check durchsetzen sollten? Lesen Sie unseren Blogbeitrag.
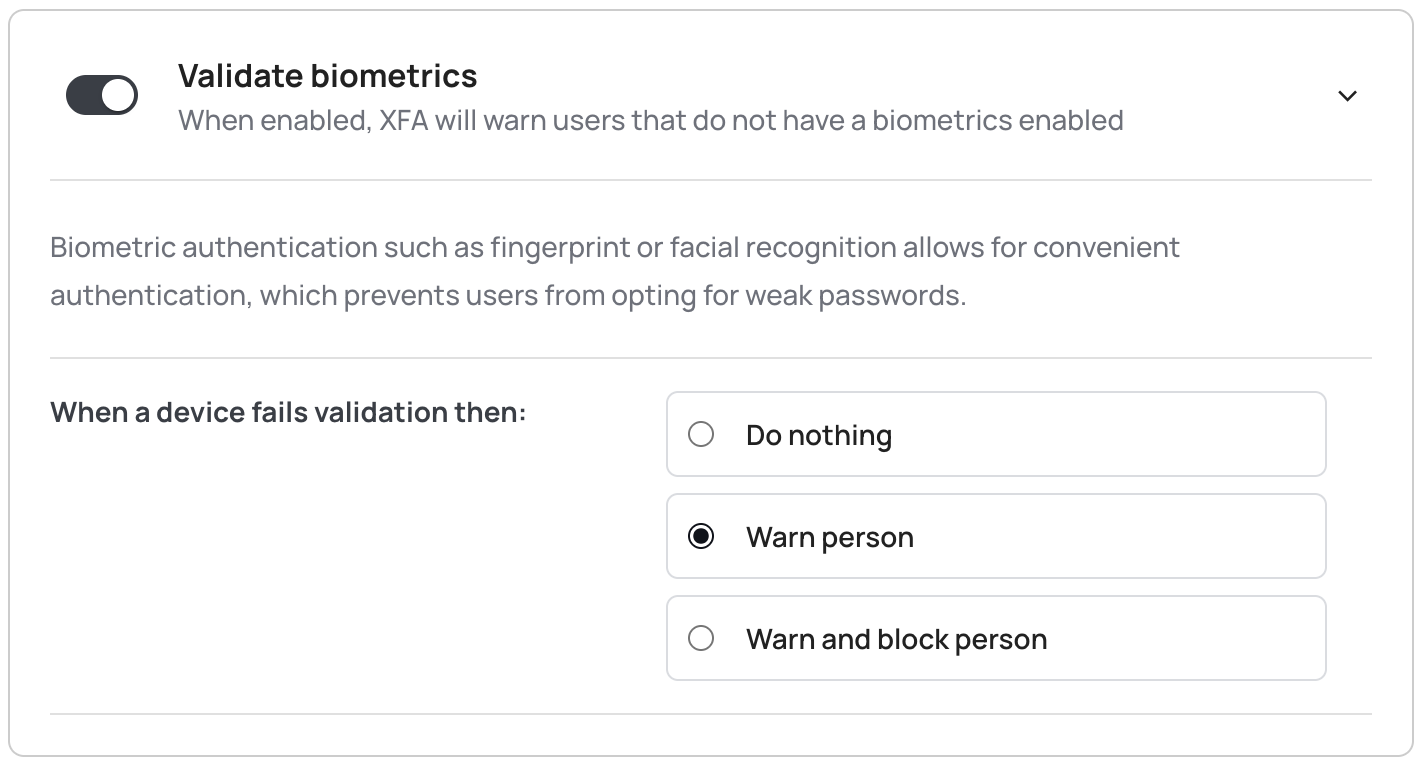
Für mehr Sicherheit können Sie mit XFA jetzt biometrische Authentifizierung (Fingerabdruck oder Gesichtserkennung) für alle sensiblen Vorgänge verlangen. So kommen nur berechtigte Benutzer an geschützte Funktionen.
Die wichtigsten Änderungen:
Biometrische Authentifizierung für alle sensiblen Vorgänge durchsetzen
Unterstützung für Fingerabdruck und Gesichtserkennung
Nahtloser Anschluss an die Sicherheitsfunktionen des Geräts
Diese verpflichtende biometrische Authentifizierung fügt eine zusätzliche Sicherheitsebene hinzu, sodass nur der rechtmäßige Besitzer des Geräts an vertrauliche Informationen kommt und kritische Vorgänge ausführen kann.
Gehen Sie auf die Seite Richtlinien, um diese Funktion zu aktivieren.
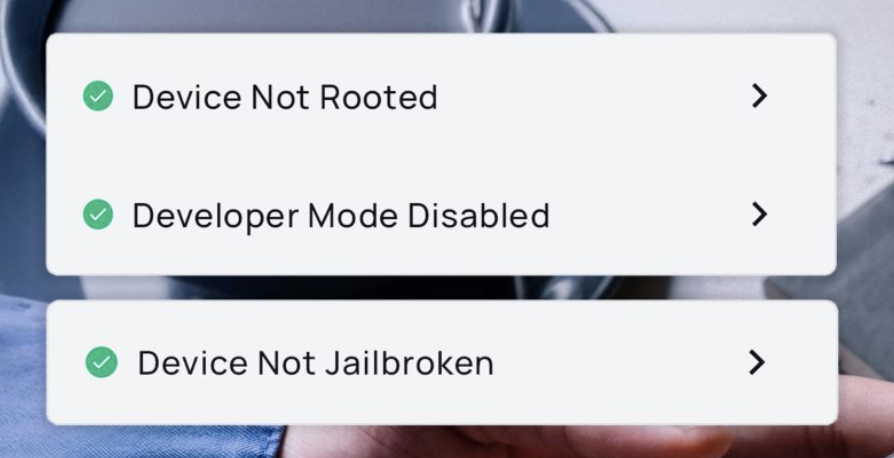
Für die Sicherheit und Integrität unserer Anwendung prüfen wir jetzt, ob ein mobiles Gerät gerootet oder gejailbreakt ist oder ob der Entwicklermodus aktiv ist.
Diese Checks sind wichtig, weil:
Gerootete oder gejailbreakte Geräte die eingebauten Sicherheitsbeschränkungen aufheben, wodurch sie anfälliger für Malware, Datenlecks und unbefugte Änderungen sind.
Der Entwicklermodus vertrauliche Debug-Informationen offenlegen kann und Handlungen ermöglicht, die Sicherheitsmechanismen umgehen.