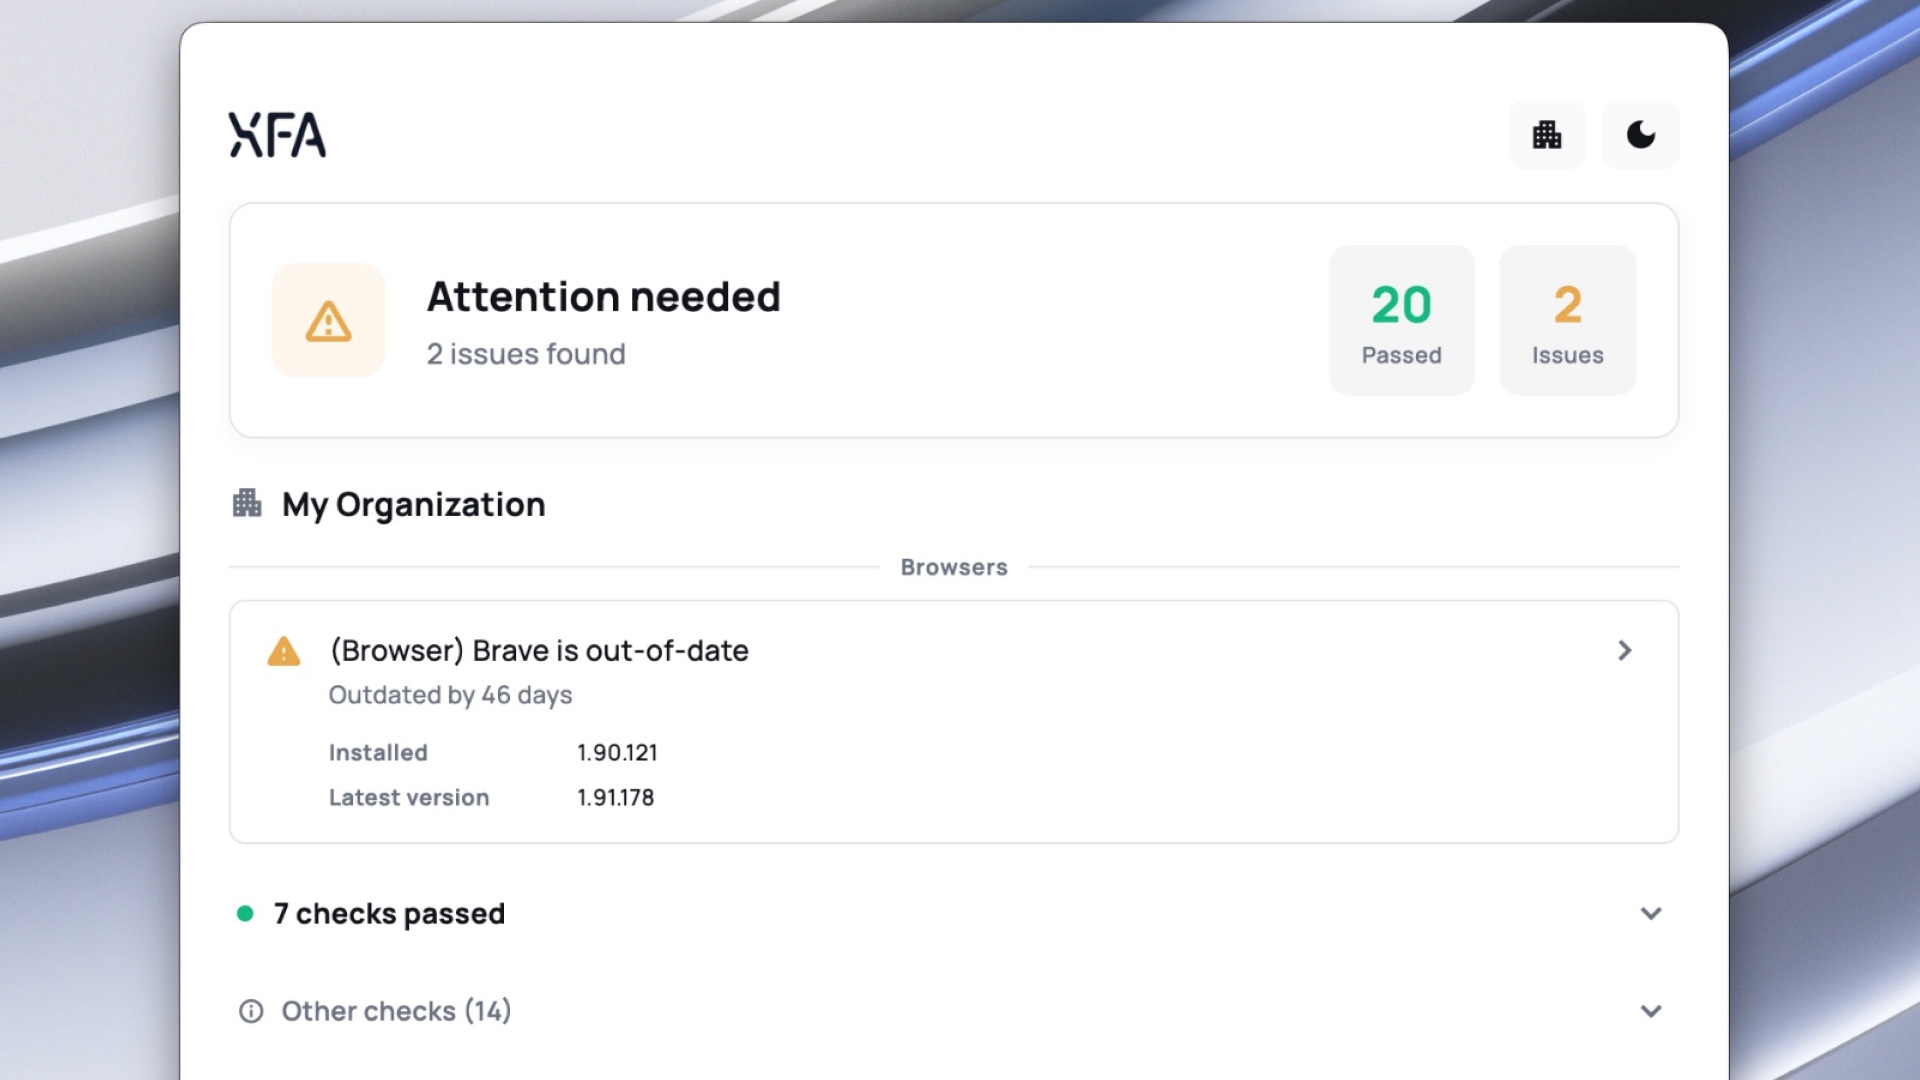
Die Desktop-App bietet jetzt eine persönliche Ansicht, in der Sie die Sicherheit Ihres Computers prüfen können, auch wenn Sie mit keiner Organisation verbunden sind. Ein neuer Einrichtungsassistent hilft Ihnen beim Einstieg. Separate Ansichten für jede Organisation zeigen, welche Checks die jeweilige Organisation verlangt.
Sie können außerdem persönliche Checks zusätzlich zu den Checks Ihrer Organisation hinzufügen und auswählen, welche persönlichen Ergebnisse Sie ignorieren möchten. Ihre persönlichen Entscheidungen bleiben von den Anforderungen Ihrer Organisation getrennt. So ist klar, was Ihre Aufmerksamkeit braucht und warum.
Dokumentation: Lesen Sie die Anleitungen auf Englisch, Niederländisch, Deutsch, Französisch, Spanisch, Finnisch oder Portugiesisch, mit Suche in allen sieben Sprachen.
Öffnen Sie die XFA-Desktop- oder Mobil-App, geben Sie Ihre geschäftliche E-Mail-Adresse ein und bestätigen Sie sie mit einem Einmalcode. XFA zeigt Ihnen dann die Organisationen, mit denen Sie sich verbinden können. So können Sie loslegen, ohne einen Administrator um eine separate Einladung bitten zu müssen.
Administratoren entscheiden über Selbsteinladung in den Awareness-Einstellungen, ob ihre Organisation dies erlaubt. Dort ist die Funktion als Beta gekennzeichnet. Verbinden Sie sich über die XFA-App
Organisationen, die bereits Microsoft Intune, Configuration Manager oder Jamf nutzen, können XFA jetzt vorinstallieren und Geräte mit dem Registrierungstoken ihrer Organisation verbinden. Fügen Sie XFA Ihrer bestehenden Bereitstellung hinzu, statt darauf zu warten, dass jede Person die App selbst installiert. So stehen die Checks bereit, sobald die Nutzer ihre Geräte verwenden.
Das Dashboard stellt die Einrichtungsschritte, Pakete und Befehle für die Bereitstellung bereit. Die Vorinstallation über MDM ist mit Enterprise verfügbar. Stellen Sie XFA über Ihr MDM bereit
MFA-Anfragen erreichen Sie jetzt über eine Systembenachrichtigung unter Windows, macOS und Linux. Genehmigen Sie die Anfrage direkt in der Benachrichtigung oder lehnen Sie sie dort ab, ohne das XFA-Tray-Menü öffnen zu müssen, um die Anfrage zu finden.
Dashboard: Linux-Geräte mit Rolling Releases zeigen die Grundlage ihrer OS-Bewertung, einschließlich des letzten vollständigen Updates und lokaler Informationen zu Schwachstellen in Paketen, statt „rolling“ als Versionsnummer zu behandeln.
Für Windows on Arm-Geräte gibt es jetzt eine native XFA-Version, sodass die x64-App nicht mehr per Emulation ausgeführt wird. Bestehende Installationen wechseln über den normalen Updater: Zuerst erhalten sie das Update, das Arm-Geräte erkennt, und ein späteres Update liefert die native Version.
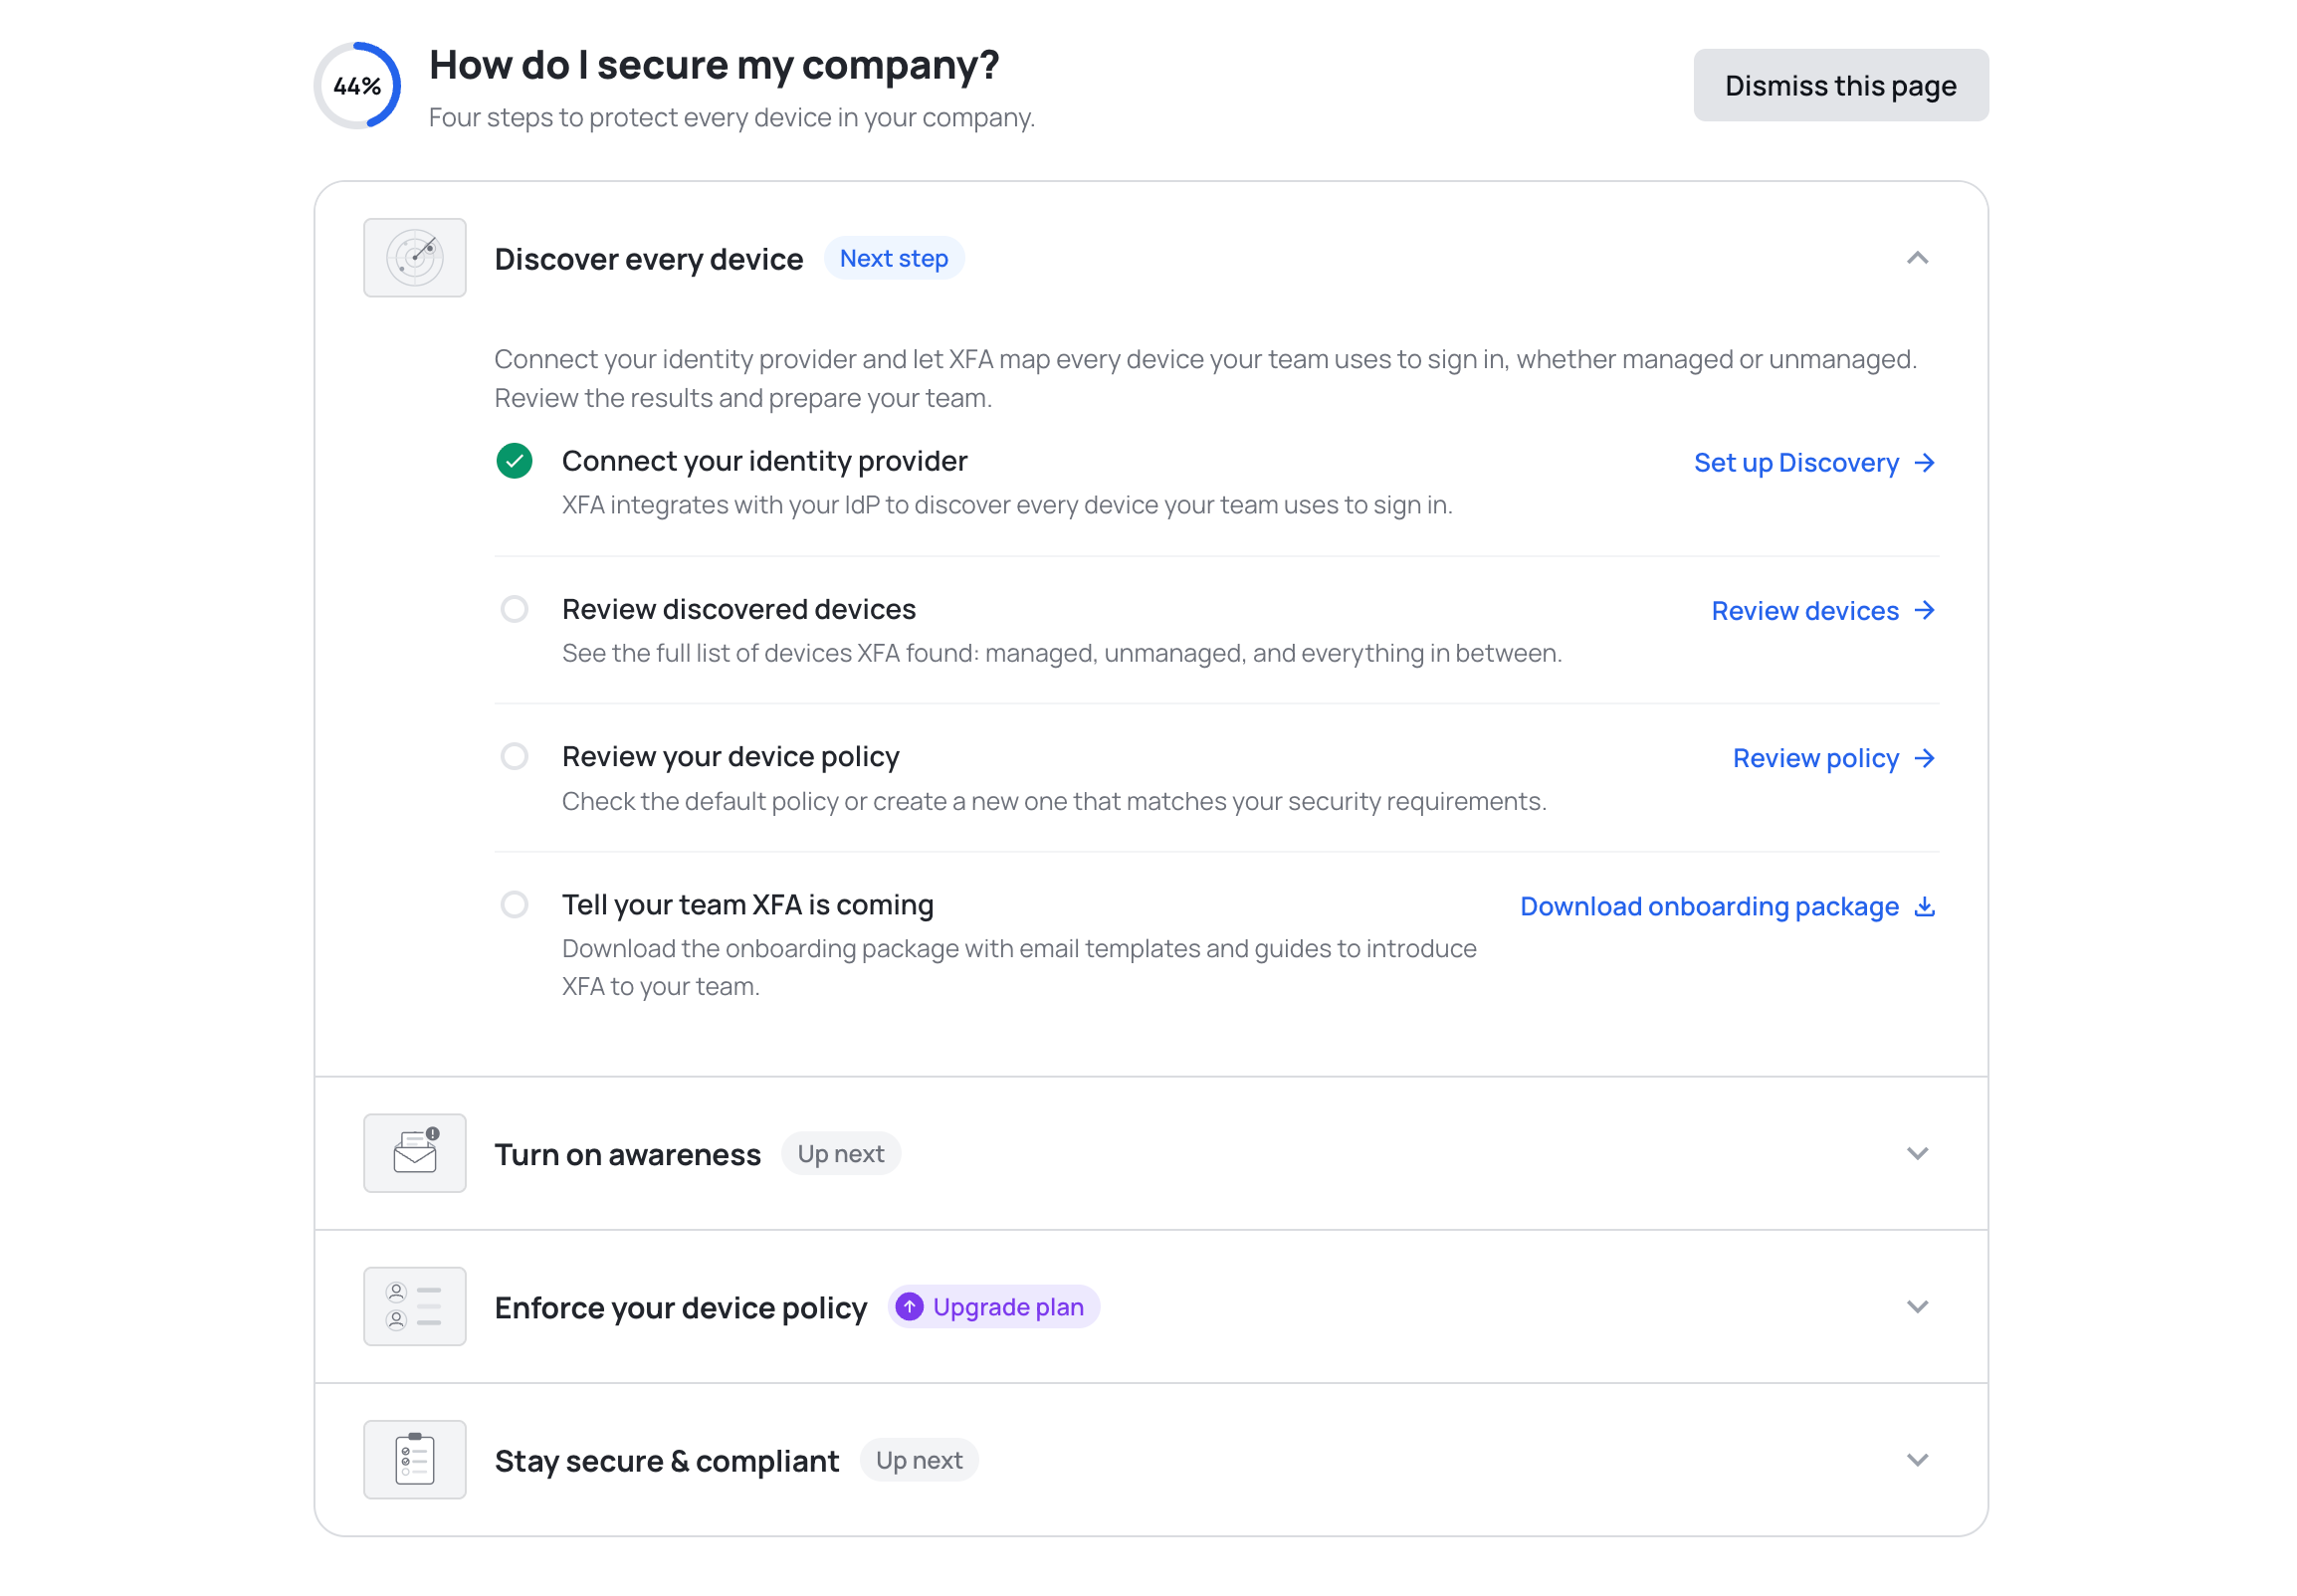
Die neue Seite Erste Schritte hilft Ihnen, mehr aus XFA zu holen. Sie zeigt vier Schritte, deren Fortschritt Sie verfolgen können, vom Entdecken jedes Geräts bis dahin, dass Geräte sicher bleiben und der Richtlinie entsprechen, sodass Sie immer wissen, was als Nächstes einzurichten ist.
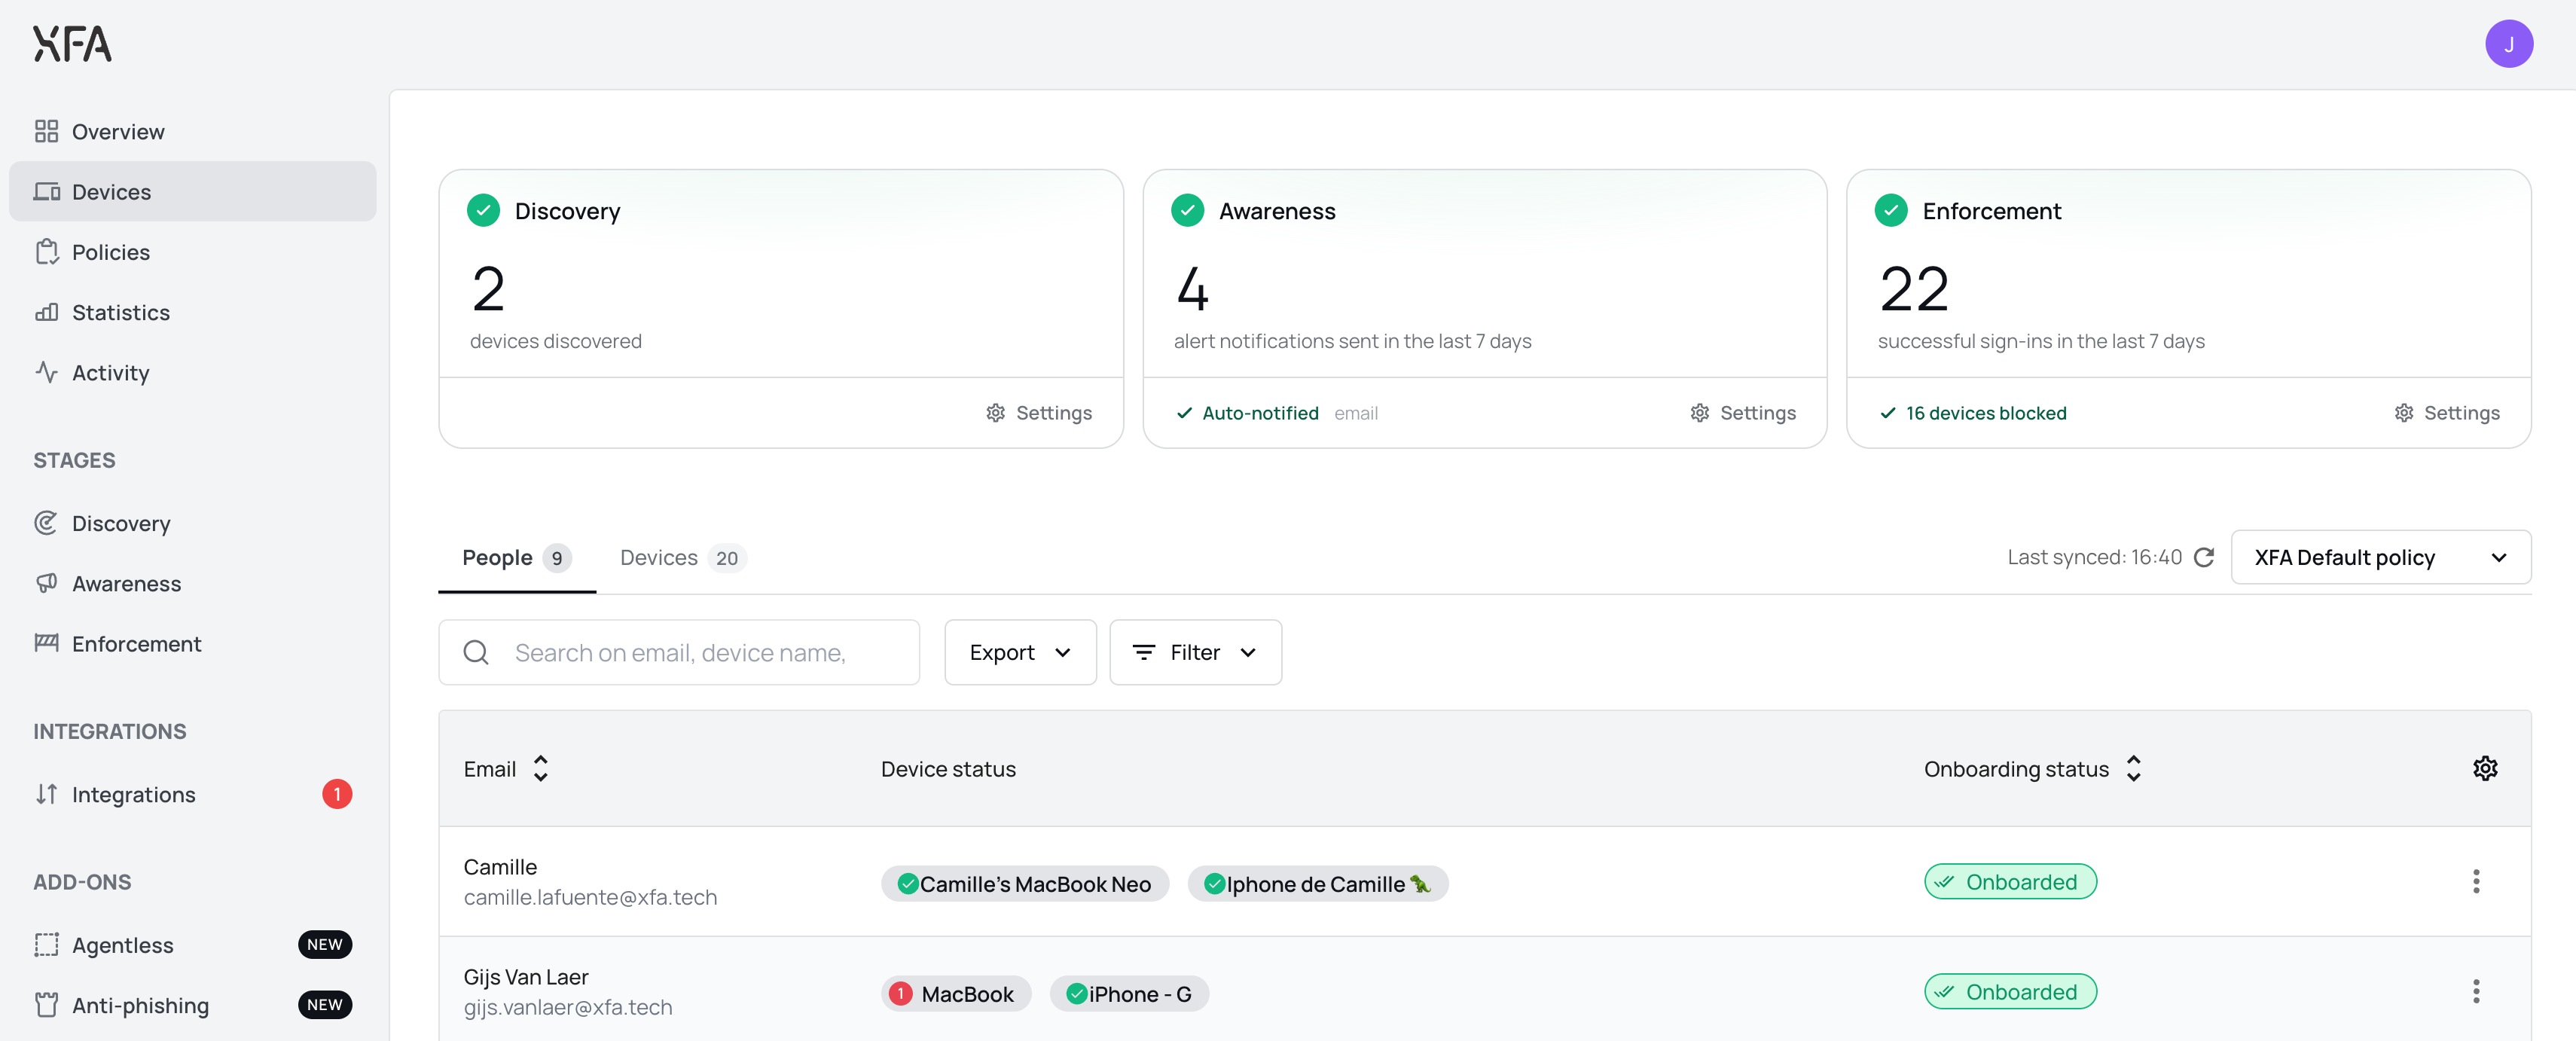
Die Seite Geräte öffnet jetzt mit einer Karte für Discovery, Awareness und Enforcement, sodass Sie auf einen Blick sehen, wie Ihre Organisation dasteht. Jede Karte sagt, ob dieser Bereich läuft oder auf Sie wartet, mit der Zahl dahinter: entdeckte Geräte, gesendete Meldungen, erfolgreiche Anmeldungen. Zur Übersicht Geräte
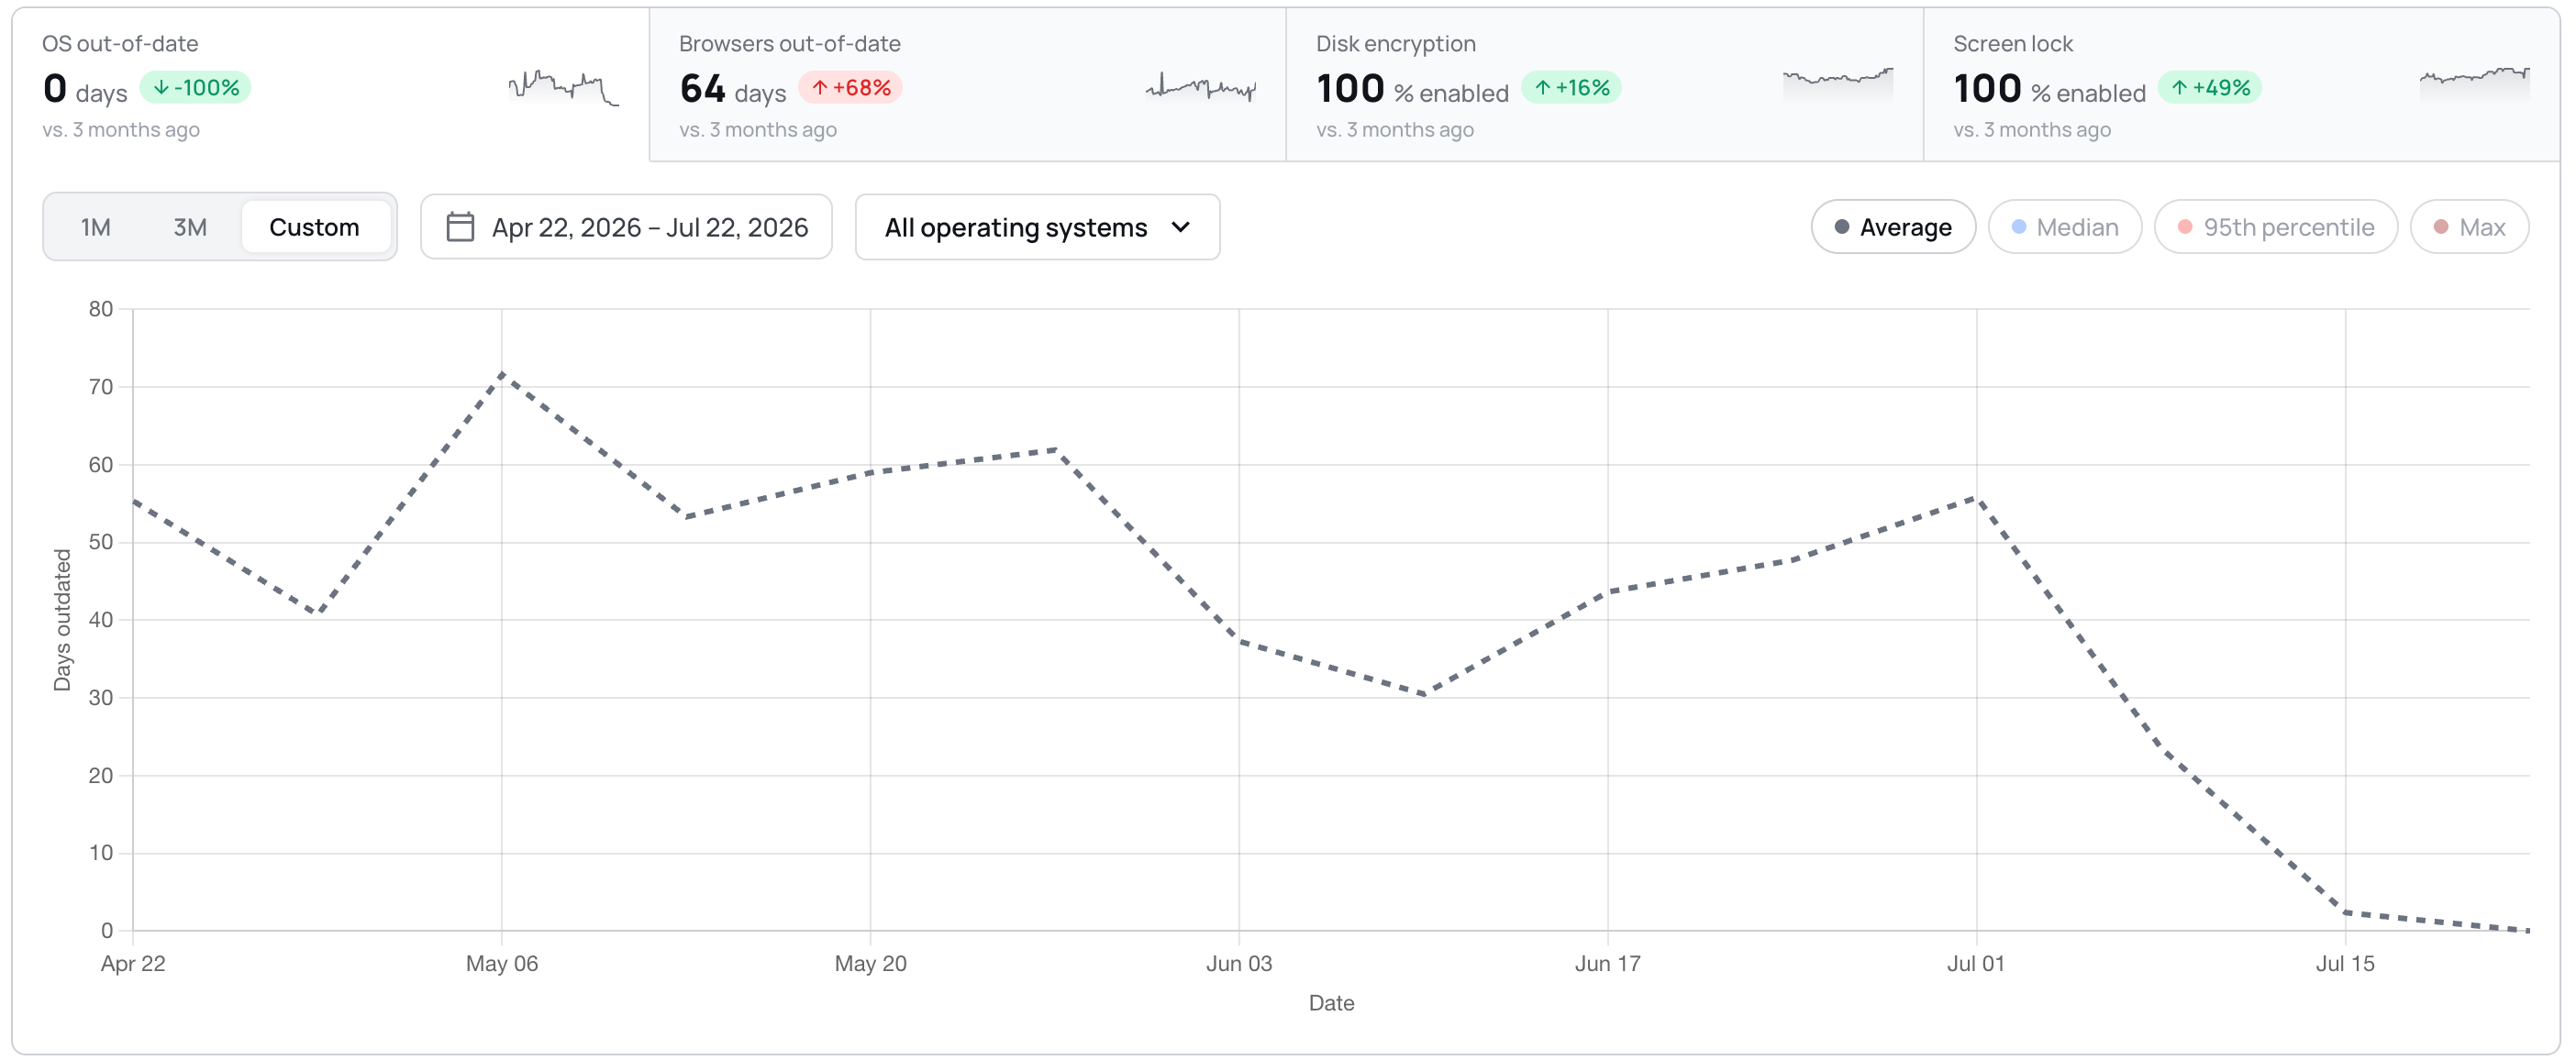
Trends stehen jetzt auf einer einzigen Karte: Vier Kacheln dienen als Tabs über einem Diagramm, mit dem Zeitraum, dem Filter auf das Betriebssystem und der Diagrammart auf der Karte selbst statt in einem bildschirmfüllenden Fenster. Sie können einen eigenen Zeitraum wählen, und die BETA-Labels sind weg.
Die Detailansicht eines Geräts zeigt jetzt, ob ein Gerät unbeaufsichtigten Fernzugriff zulässt, und erklärt, worauf der Check schaut. Sie können in Ihrer Richtlinie darauf reagieren; XFA ändert die Einstellung auf dem Gerät nicht. Ihre Geräterichtlinie ansehen
Dashboard: Eine Discovery-Integration, die nie verbunden wurde, zeigt jetzt eine rote Meldung und eine Schaltfläche Reconnect, und zählt für das Discovery-Badge mit.
Dashboard: Kleinere Verbesserungen in der ganzen Oberfläche, mit größeren Klickflächen für Tooltips und Schließen-Schaltflächen, ruhigeren Rechnungszeilen, und langen Organisationsnamen, die gekürzt werden, statt Schaltflächen aus dem Bild zu schieben.
Dashboard: Die Seite Discovery zeigt keinen nächsten Lauf mehr in der Vergangenheit. Er hängt jetzt an der kommenden Stunde.
Dashboard: Eine Löschung zu bestätigen lässt die Schaltfläche nicht mehr endlos drehen. Das Fenster schließt, sobald das Löschen gelingt, und zeigt einen Fehler, wenn es scheitert.
Desktop: Die Zeile zum Zeitlimit der Bildschirmsperre zeigt jetzt ein Warnsymbol, wenn der Check am Zeitlimit scheitert, statt grün zu bleiben, während der Check warnt.
Desktop: Der Check auf Betriebssystem-Updates folgt jetzt der Kulanzfrist aus Ihrer Richtlinie, in der App, im Systray und im Web-Flow gleichermaßen.
Desktop: Achtzehn Texte in den Details der Checks und in den Aktionen zum Beheben sind jetzt auf Deutsch, Spanisch, Französisch und Niederländisch übersetzt, statt auf Englisch zurückzufallen.
Mobil: MFA auf einem anderen Gerät zu bestätigen lässt die mobile App nicht länger warten.
Die Checks, die ein Gerät mit Jailbreak, Root oder Entwicklermodus kennzeichnen, oder ein Gerät, das gerade neu gestartet wurde, liefen bereits in der XFA-App und erschienen schon in Ihrem Dashboard. Sie fließen jetzt auch in die Zugriffsentscheidung bei der Anmeldung auf Mobilgeräten ein, sodass ein riskantes Mobilgerät gemäß Ihrer Richtlinie gewarnt oder blockiert wird, so wie es auf dem Desktop schon der Fall ist. Es wird nichts zusätzlich installiert: Die mobile App meldet diese Signale einfach, wenn sie das Gerät bei der Anmeldung prüft. Ihre Geräterichtlinie ansehen
Dashboard: leichter und flüssiger, mit weicheren Übergängen, klareren Hover- und Ladezuständen, Platzhaltern während Daten laden, und Bestätigungen, die erst erscheinen, wenn eine Aktion wirklich gespeichert ist. Die Bewegung folgt Ihrer Einstellung für reduzierte Bewegung.
Dashboard: Die Benachrichtigungen sind neu gebaut, ruhiger und besser lesbar, und erscheinen nicht mehr doppelt, flackern nicht und springen nicht mehr, wenn mehrere gleichzeitig eintreffen.
Dashboard: Discovery und Enforcement haben jetzt eine Schaltfläche Watch demo, die eine kurze Führung öffnet, ohne dass Sie das Dashboard verlassen.
Desktop: Der Check auf die Bildschirmsperre berücksichtigt jetzt das maximale Zeitlimit Ihrer Organisation, sodass er nicht länger OK in der App zeigt, während die Anmeldung tatsächlich blockiert wird.
Desktop: Der Check auf Betriebssystem-Updates unter Fedora Linux ist deutlich schneller und meldet ein Gerät nicht mehr als veraltet, kurz nach einem Neustart, wenn die Updatedaten noch nicht bereit sind.
Dashboard: Beim Einrichten von Google Workspace Discovery wird der Schritt für Domain-Wide Delegation nicht mehr übersprungen. Sie bestätigen jetzt, dass sie eingerichtet ist, bevor Sie weitergehen.
Web-App: Die Anmeldung mit MFA und TOTP ist zuverlässiger. Vertrauenswürdige Geräte werden nach der Freigabe registriert, fehlerhafte Geräte-Token werden erneuert statt zu scheitern, und Bestätigungslinks per E-Mail für TOTP öffnen den richtigen Schritt.
Dashboard: Ein seltener Fall behoben, in dem das Dashboard direkt nach dem Ausrollen einer neuen Version im Neuladen hängen blieb.
Dashboard: Eine Weiterleitungsschleife behoben, die Sie während der Anmeldung mit MFA hin und her schicken konnte.
Dashboard: Gesperrte Konten werden einheitlicher behandelt, und Sie prüfen Ihre Rechnungsdaten jetzt vor dem Bezahlen.
Dashboard: Die Registrierung eines eingeladenen Benutzers nutzt jetzt immer die eingeladene E-Mail-Adresse, auch wenn noch eine frühere, unvollendete Registrierung im Browser lag.
Die XFA-Desktop-App hat einen neuen Look. Das Symbol in der Menüleiste öffnet jetzt eine vollständige App, in der jeder die Sicherheit seines Geräts im Detail sieht. Ab heute verfügbar für macOS, Windows und Linux.
Ihre Benutzer haben dieses Symbol bereits auf jedem Gerät, das sie verifizieren. Bisher hat es seine Arbeit still im Hintergrund gemacht. Jetzt können sie es öffnen, den Sicherheitsstatus ihres Geräts ansehen und ins Detail gehen: jeden Check, den XFA ausführt, bestanden oder nicht, mit klaren Schritten, um zu beheben, was nicht in Ordnung ist. Kein Support-Ticket, kein Warten auf die IT.
XFA hält seit jeher auch die Person auf dem Laufenden, die das Gerät nutzt, nicht nur die IT. Die Überarbeitung macht das besser: eine klare Übersicht, ob das Gerät sicher ist, und darunter alle Details, jeder Check und wie man ihn behebt. Auf einen Blick verständlich, mit der Tiefe für alle, die sie wollen.
Wenn Sie XFA nutzen, öffnen Sie das Symbol in Ihrer Menüleiste und sehen Sie es sich an.
XFA kann jetzt auch das Zeitlimit der Bildschirmsperre durchsetzen, zusätzlich zum bestehenden Check, ob sie aktiviert ist.
Bisher prüfte XFA nur, ob die Bildschirmsperre aktiviert war. Jetzt können Sie als Administrator auch ein maximal erlaubtes Zeitlimit festlegen, und XFA prüft, ob das Zeitlimit des Geräts innerhalb dieser Grenze liegt.
Was neu ist:
Sie legen in der Richtlinie Ihrer Organisation ein maximales Zeitlimit für die Bildschirmsperre fest (in Minuten)
XFA prüft sowohl, ob die Bildschirmsperre aktiviert ist, als auch, ob das eingestellte Zeitlimit das Maximum nicht überschreitet
Funktioniert unter macOS, Windows und Linux, mit Erkennung je Plattform
Der Check auf das Zeitlimit kommt zum bestehenden Check hinzu: Beide müssen bestehen, damit das Gerät die Richtlinie erfüllt
So haben Organisationen die Sicherheit unbeaufsichtigter Geräte fester im Griff, und Mitarbeiter können keine übermäßig langen Zeitlimits einstellen, die ihr Gerät ungeschützt lassen.
Die XFA-App zeigt jetzt nur noch die Sicherheitschecks, die Ihre Organisation verlangt, statt aller verfügbaren Checks.
Jede Organisation legt ihre eigene Richtlinie mit eigenen Anforderungen fest. Die App folgt diesen Anforderungen jetzt und zeigt genau, welche Checks für Sie gelten:
Checks aus der Richtlinie: Nur die Checks aus der Richtlinie Ihrer Organisation werden bewertet und angezeigt.
Klarer Status je Check: Pro Check sehen Sie, ob Ihr Gerät besteht, Aufmerksamkeit braucht oder blockiert ist.
Nicht erforderliche Checks: Checks, die für Ihre Organisation nicht gelten, sind als "Not required" gekennzeichnet, damit Sie immer wissen, worauf es ankommt.
So verstehen Sie viel schneller, was Ihre Organisation von Ihrem Gerät erwartet und wie Sie der Richtlinie weiter entsprechen.