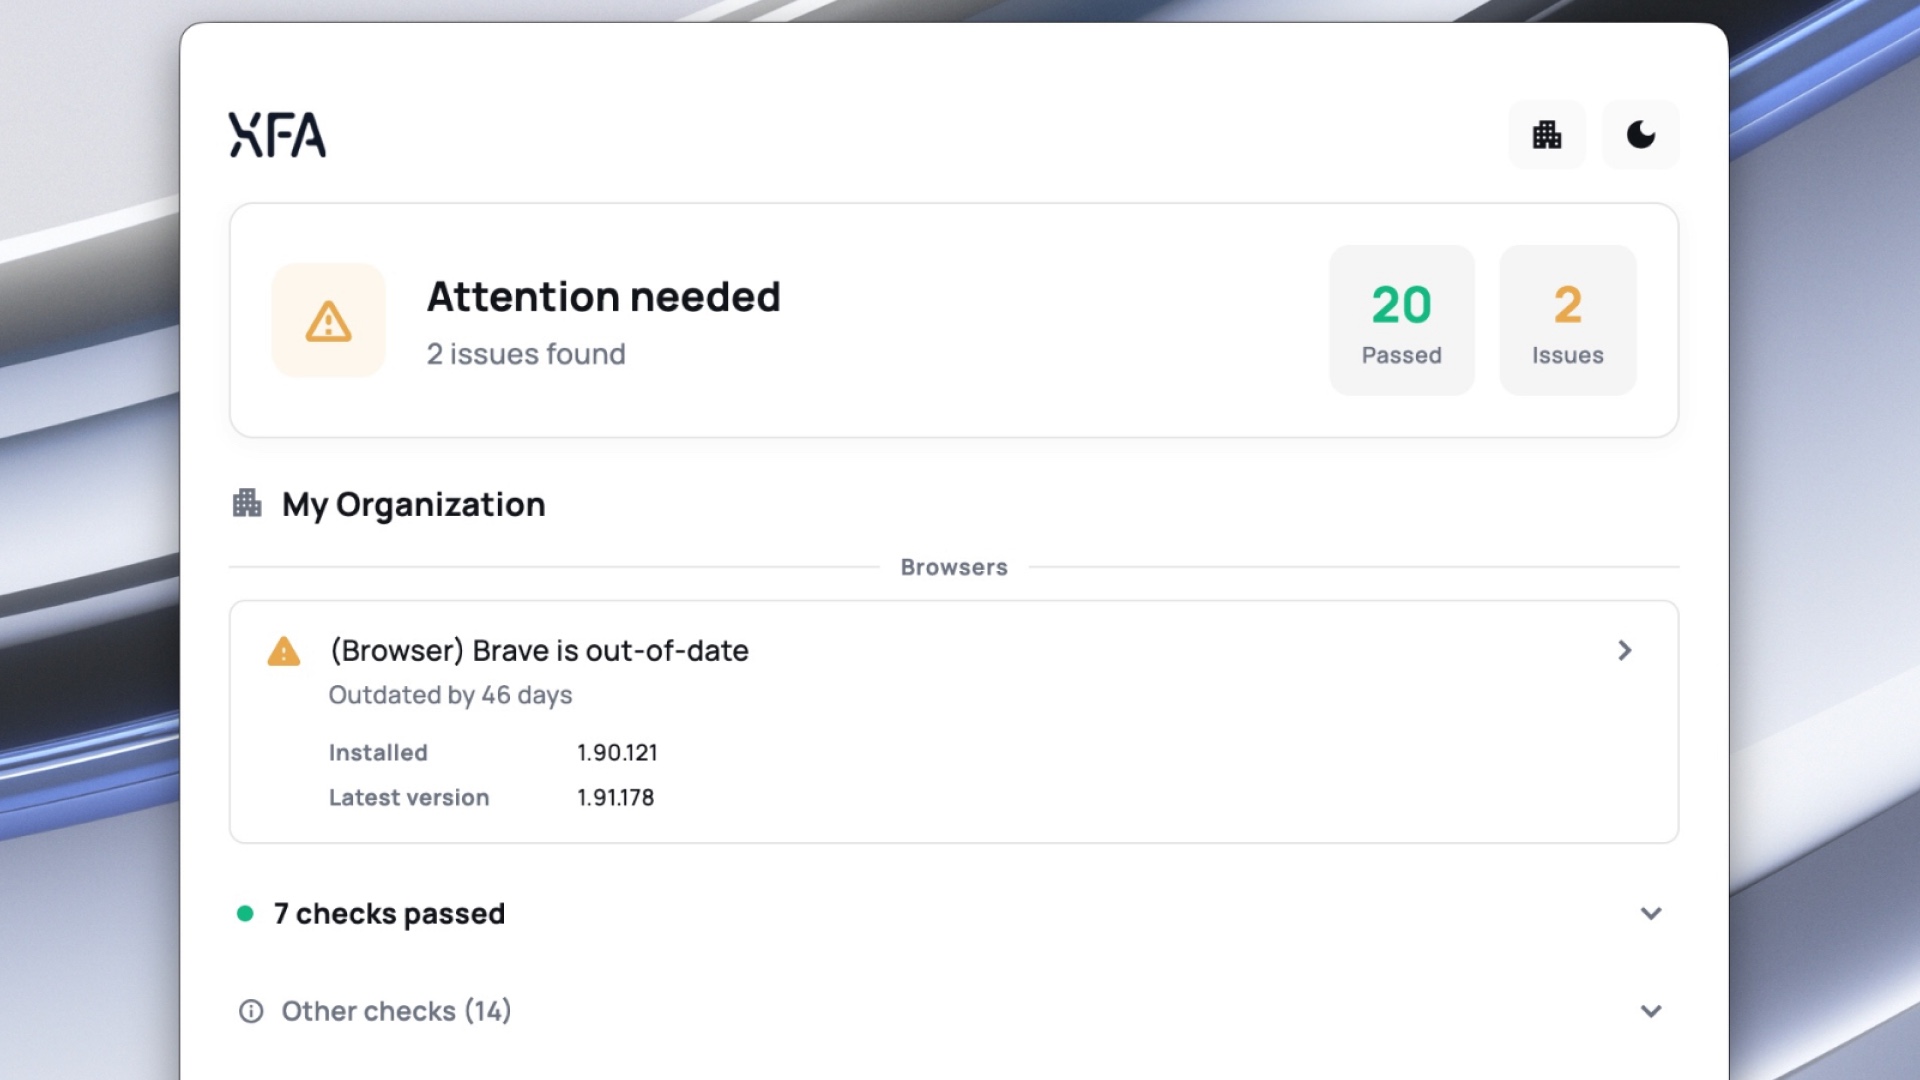
La aplicación de escritorio ahora incluye una vista personal para comprobar la seguridad de su ordenador, incluso si no está conectado a ninguna organización. Un nuevo asistente de configuración le ayuda a empezar, y las vistas independientes de cada organización muestran las comprobaciones que exige cada una.
También puede añadir comprobaciones personales a las de su organización y elegir qué resultados personales ignorar. Sus decisiones personales se mantienen separadas de los requisitos que establece su organización, para que quede claro qué necesita su atención y por qué.
Documentación: lea las guías en inglés, neerlandés, alemán, francés, español, finés o portugués, con búsqueda disponible en los siete idiomas.
Abra la aplicación XFA de escritorio o móvil, introduzca su correo electrónico de trabajo y confírmelo con un código de un solo uso. XFA le muestra entonces las organizaciones a las que puede conectarse, para que pueda empezar sin pedir a un administrador que le envíe una invitación aparte.
Los administradores deciden si su organización lo permite mediante Autoinvitación en los ajustes de Awareness, donde la función está marcada como Beta. Conéctese desde la aplicación XFA
Las organizaciones que ya utilizan Microsoft Intune, Configuration Manager o Jamf ahora pueden preinstalar XFA y conectar dispositivos con el token de inscripción de su organización. En lugar de esperar a que cada persona instale la aplicación, añada XFA a su despliegue existente para que las comprobaciones estén listas cuando los usuarios empiecen a utilizar sus dispositivos.
El panel de control proporciona los pasos de configuración, los paquetes y los comandos para el despliegue. La preinstalación mediante MDM está disponible con Enterprise. Despliegue XFA mediante su MDM
Las solicitudes MFA ahora le llegan mediante una notificación del sistema en Windows, macOS y Linux. Apruebe o rechace la solicitud desde la propia notificación, sin tener que abrir el menú de XFA en la bandeja del sistema para encontrarla.
Panel de control: los dispositivos Linux con rolling releases muestran la base de la evaluación de su OS, incluida la última actualización completa y la información local sobre vulnerabilidades de paquetes, en lugar de tratar «rolling» como un número de versión.
Los dispositivos Windows on Arm ahora cuentan con una versión nativa de XFA, en lugar de ejecutar la aplicación x64 mediante emulación. Las instalaciones existentes pasan a ella mediante el actualizador habitual: primero reciben la actualización que reconoce los dispositivos Arm y, después, una actualización posterior les proporciona la versión nativa.
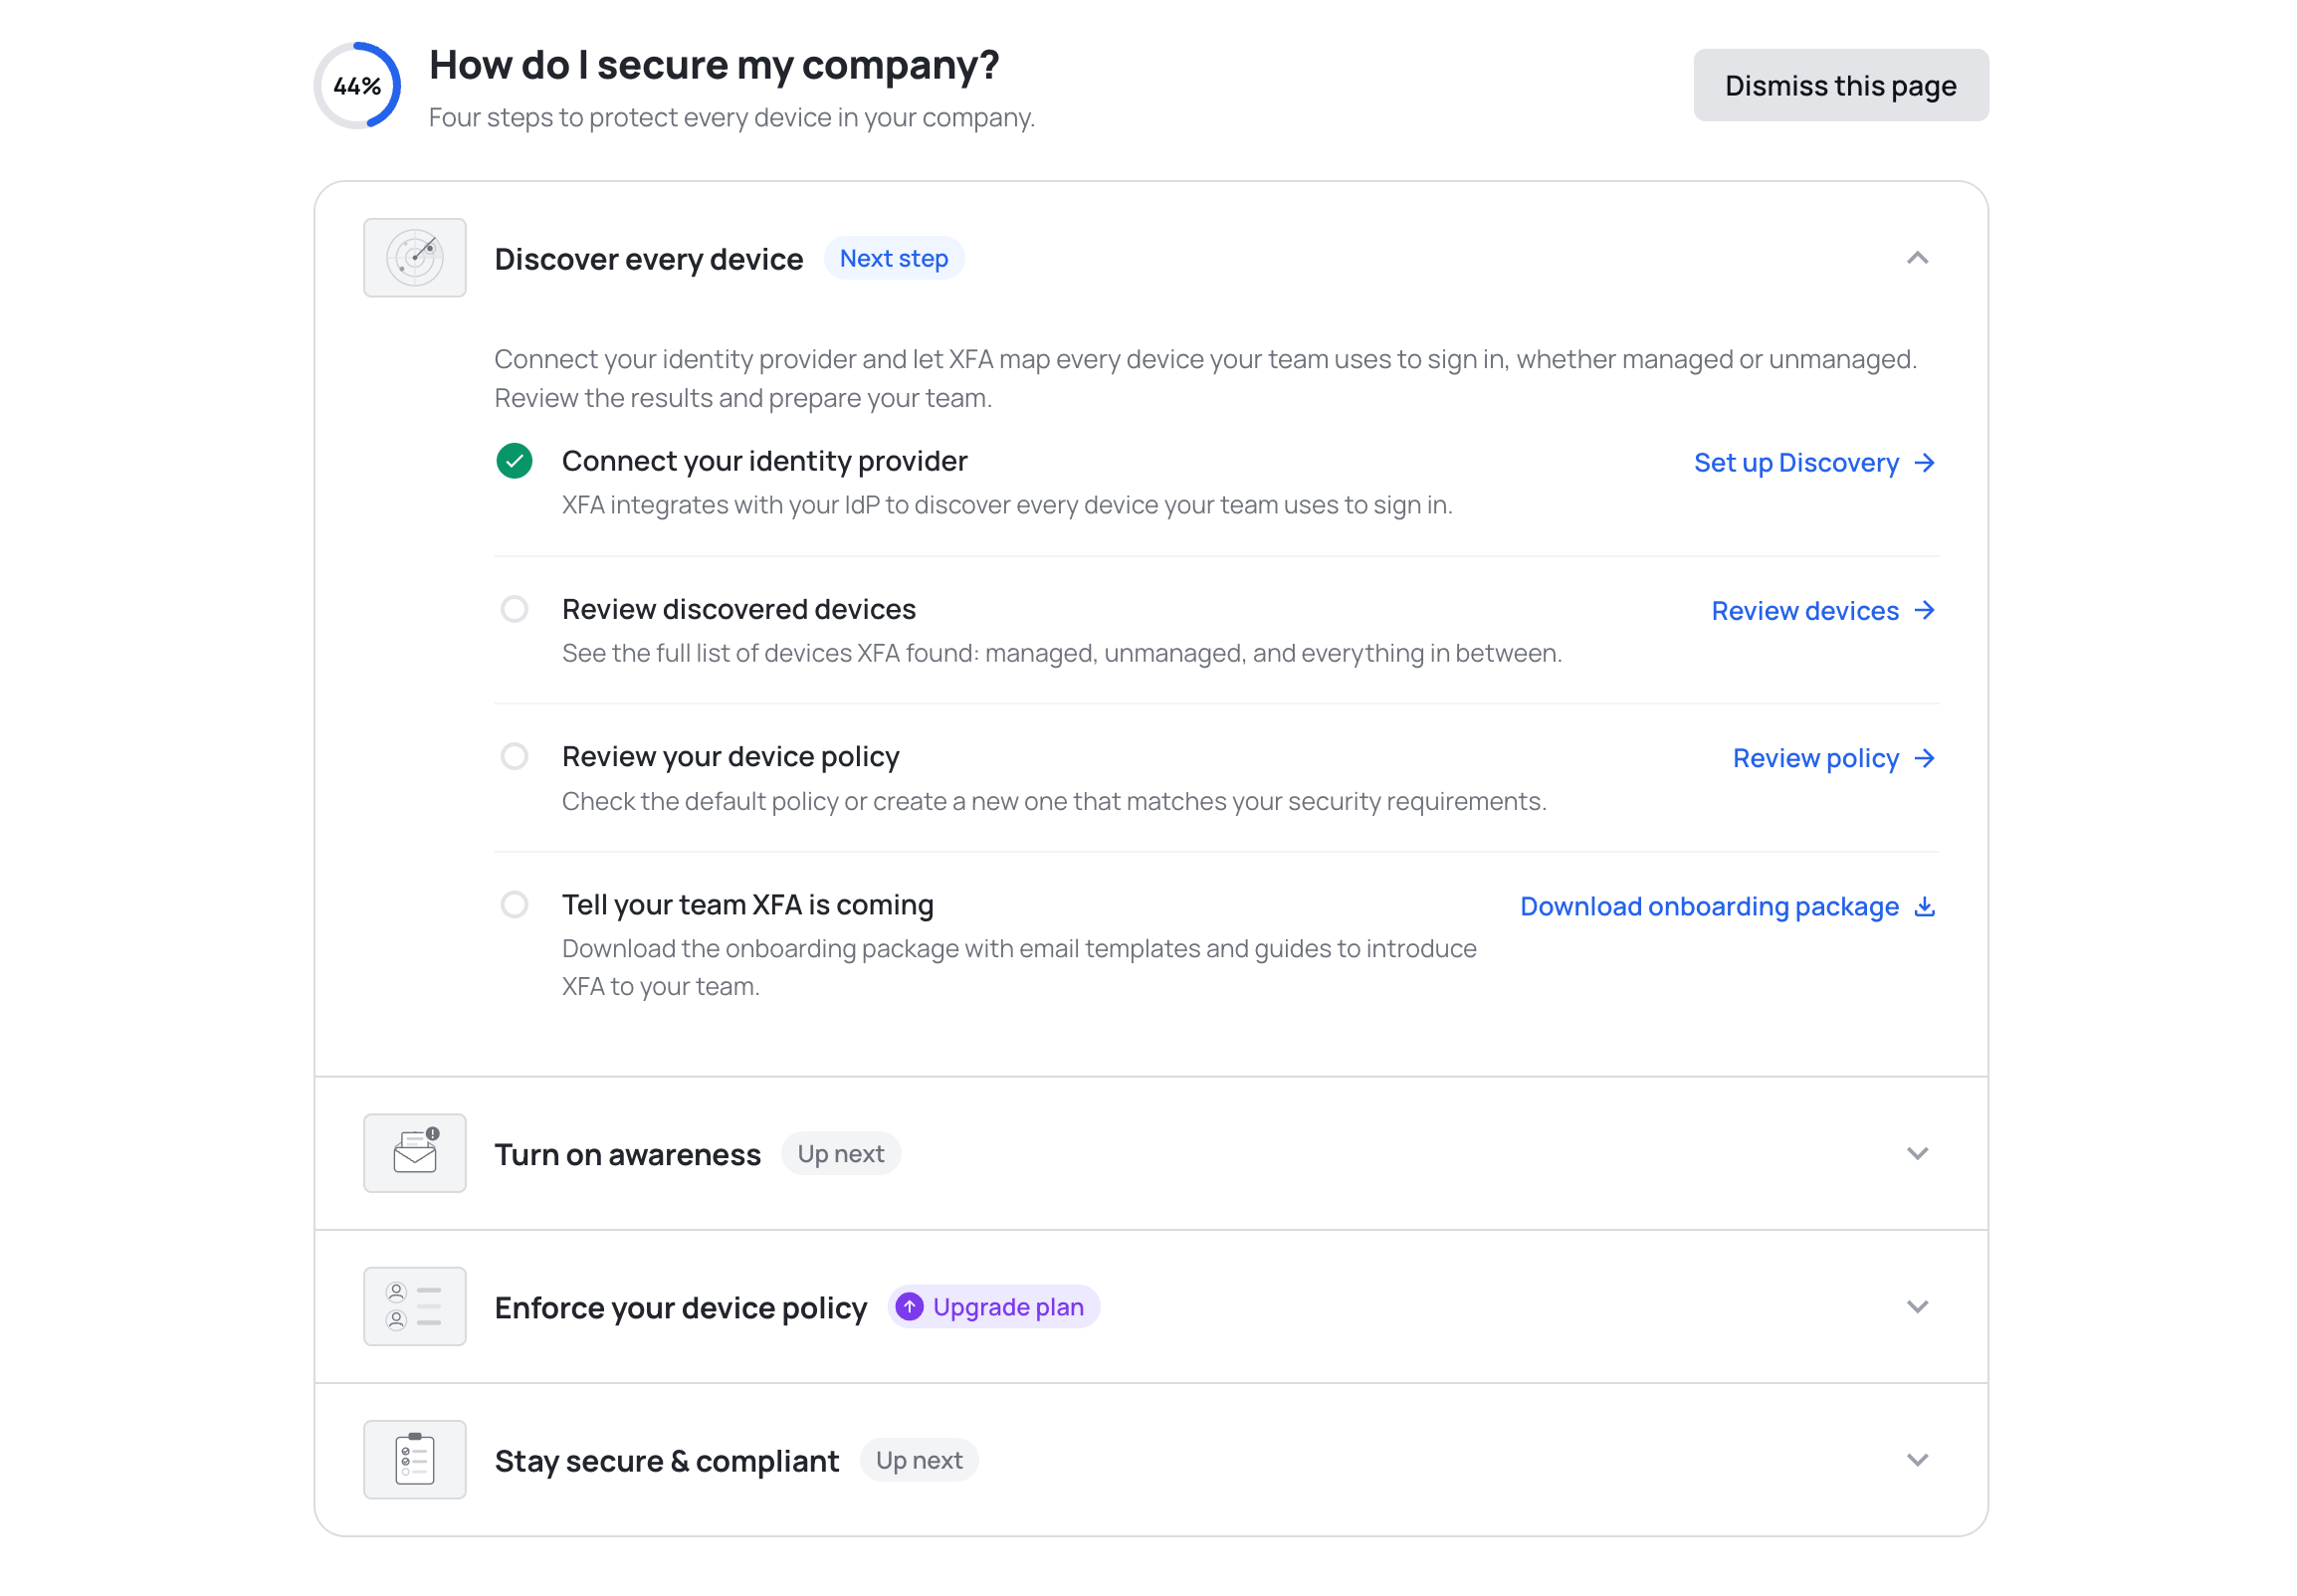
La nueva página Comenzar le ayuda a sacar más partido a XFA. Presenta cuatro pasos con seguimiento, desde descubrir todos los dispositivos hasta mantenerse seguro y en cumplimiento, para que siempre sepa qué configurar a continuación.
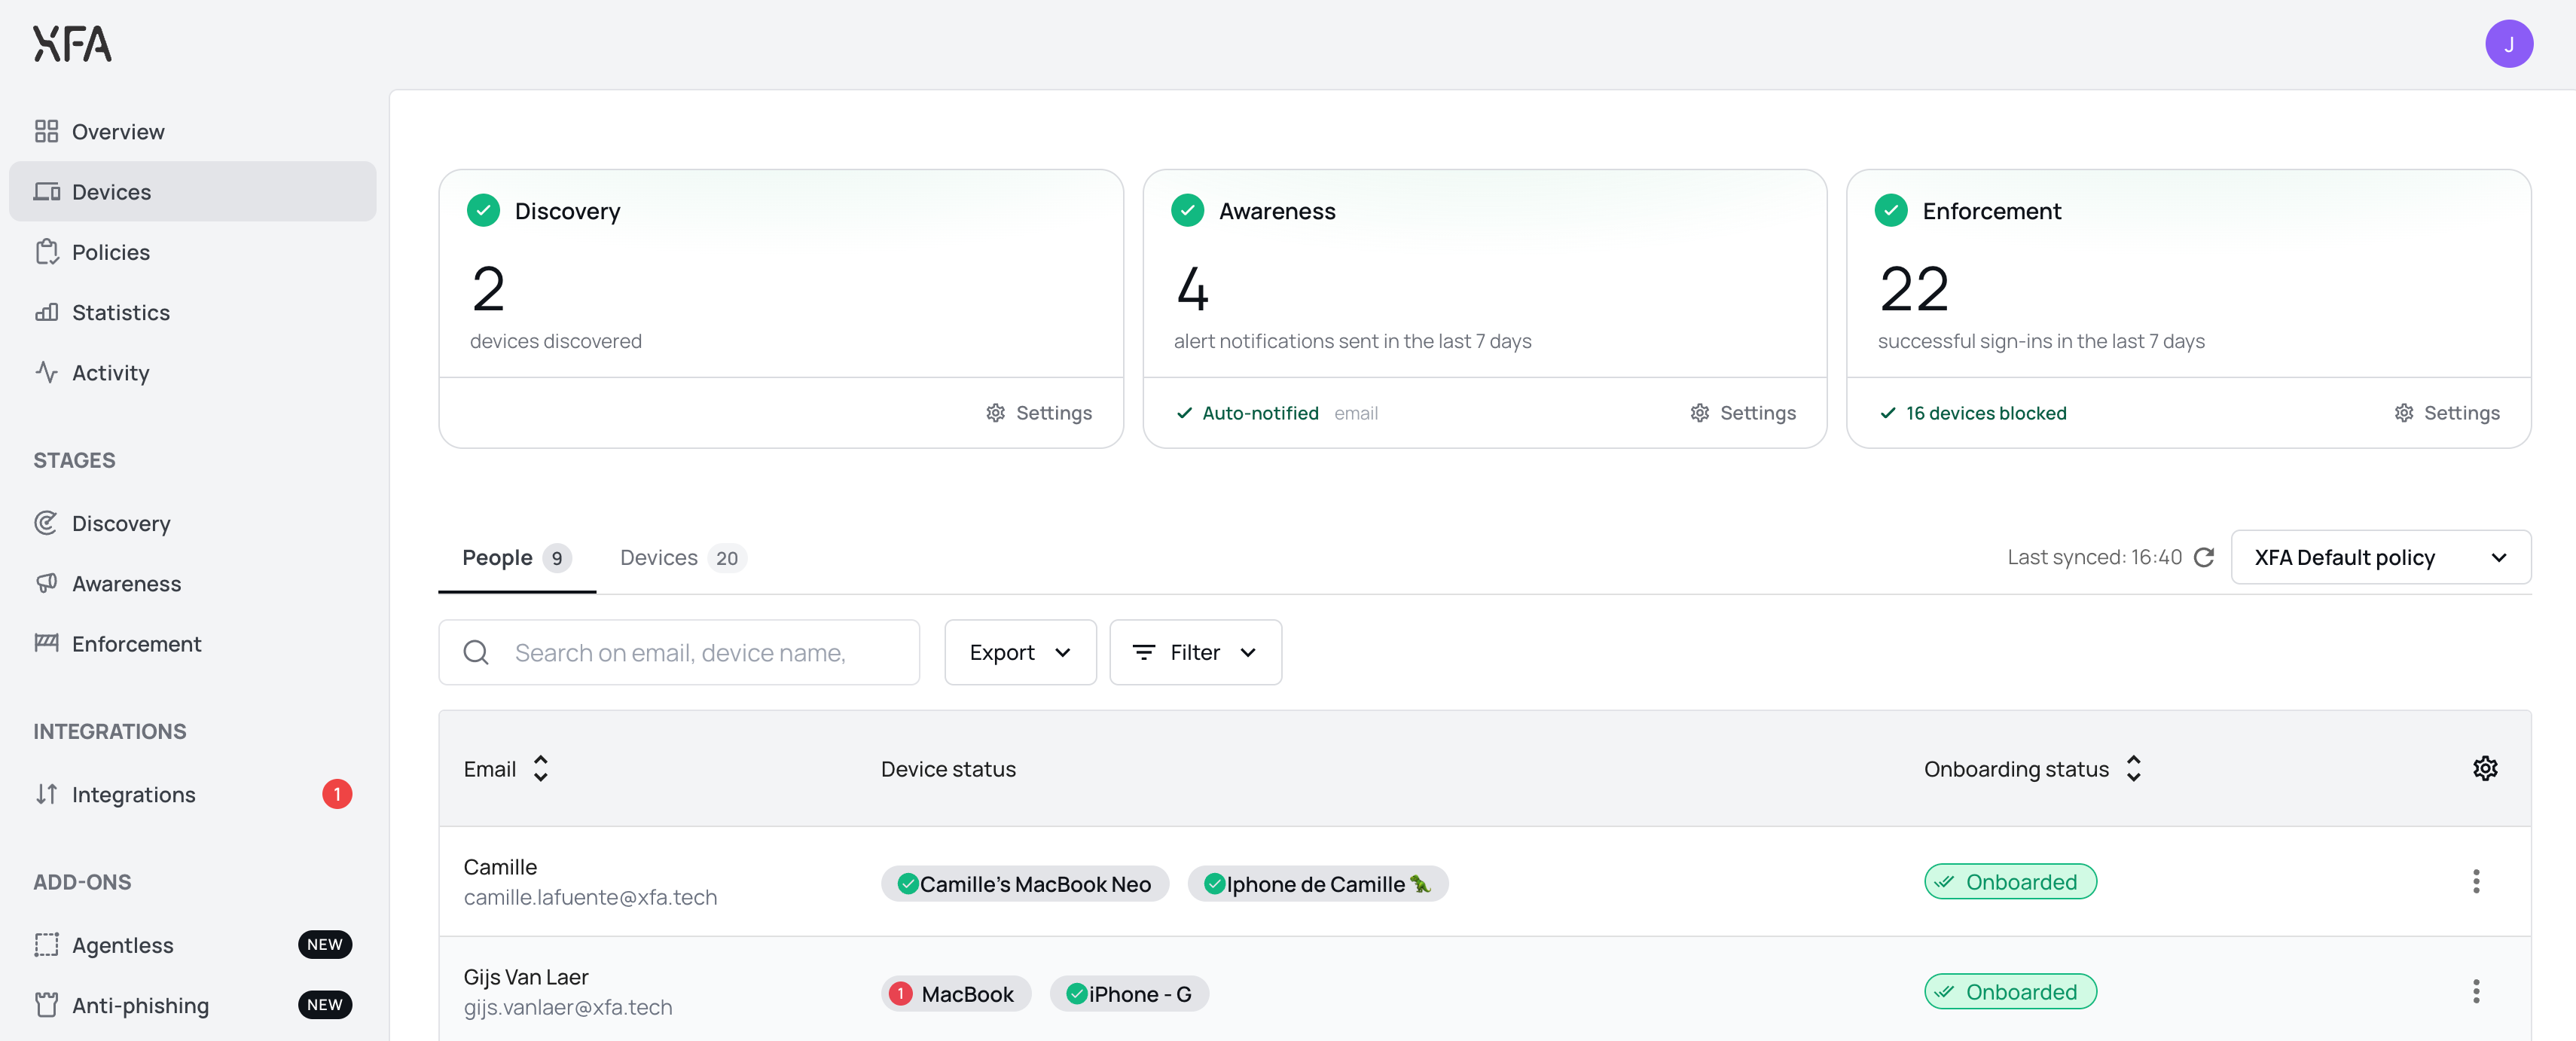
La página Dispositivos se abre ahora con una tarjeta para Discovery, Awareness y Enforcement, para que vea de un vistazo cómo está su organización. Cada tarjeta indica si ese pilar está en marcha o le está esperando, con la cifra detrás: dispositivos descubiertos, alertas enviadas, inicios de sesión correctos. Vea la vista general Dispositivos
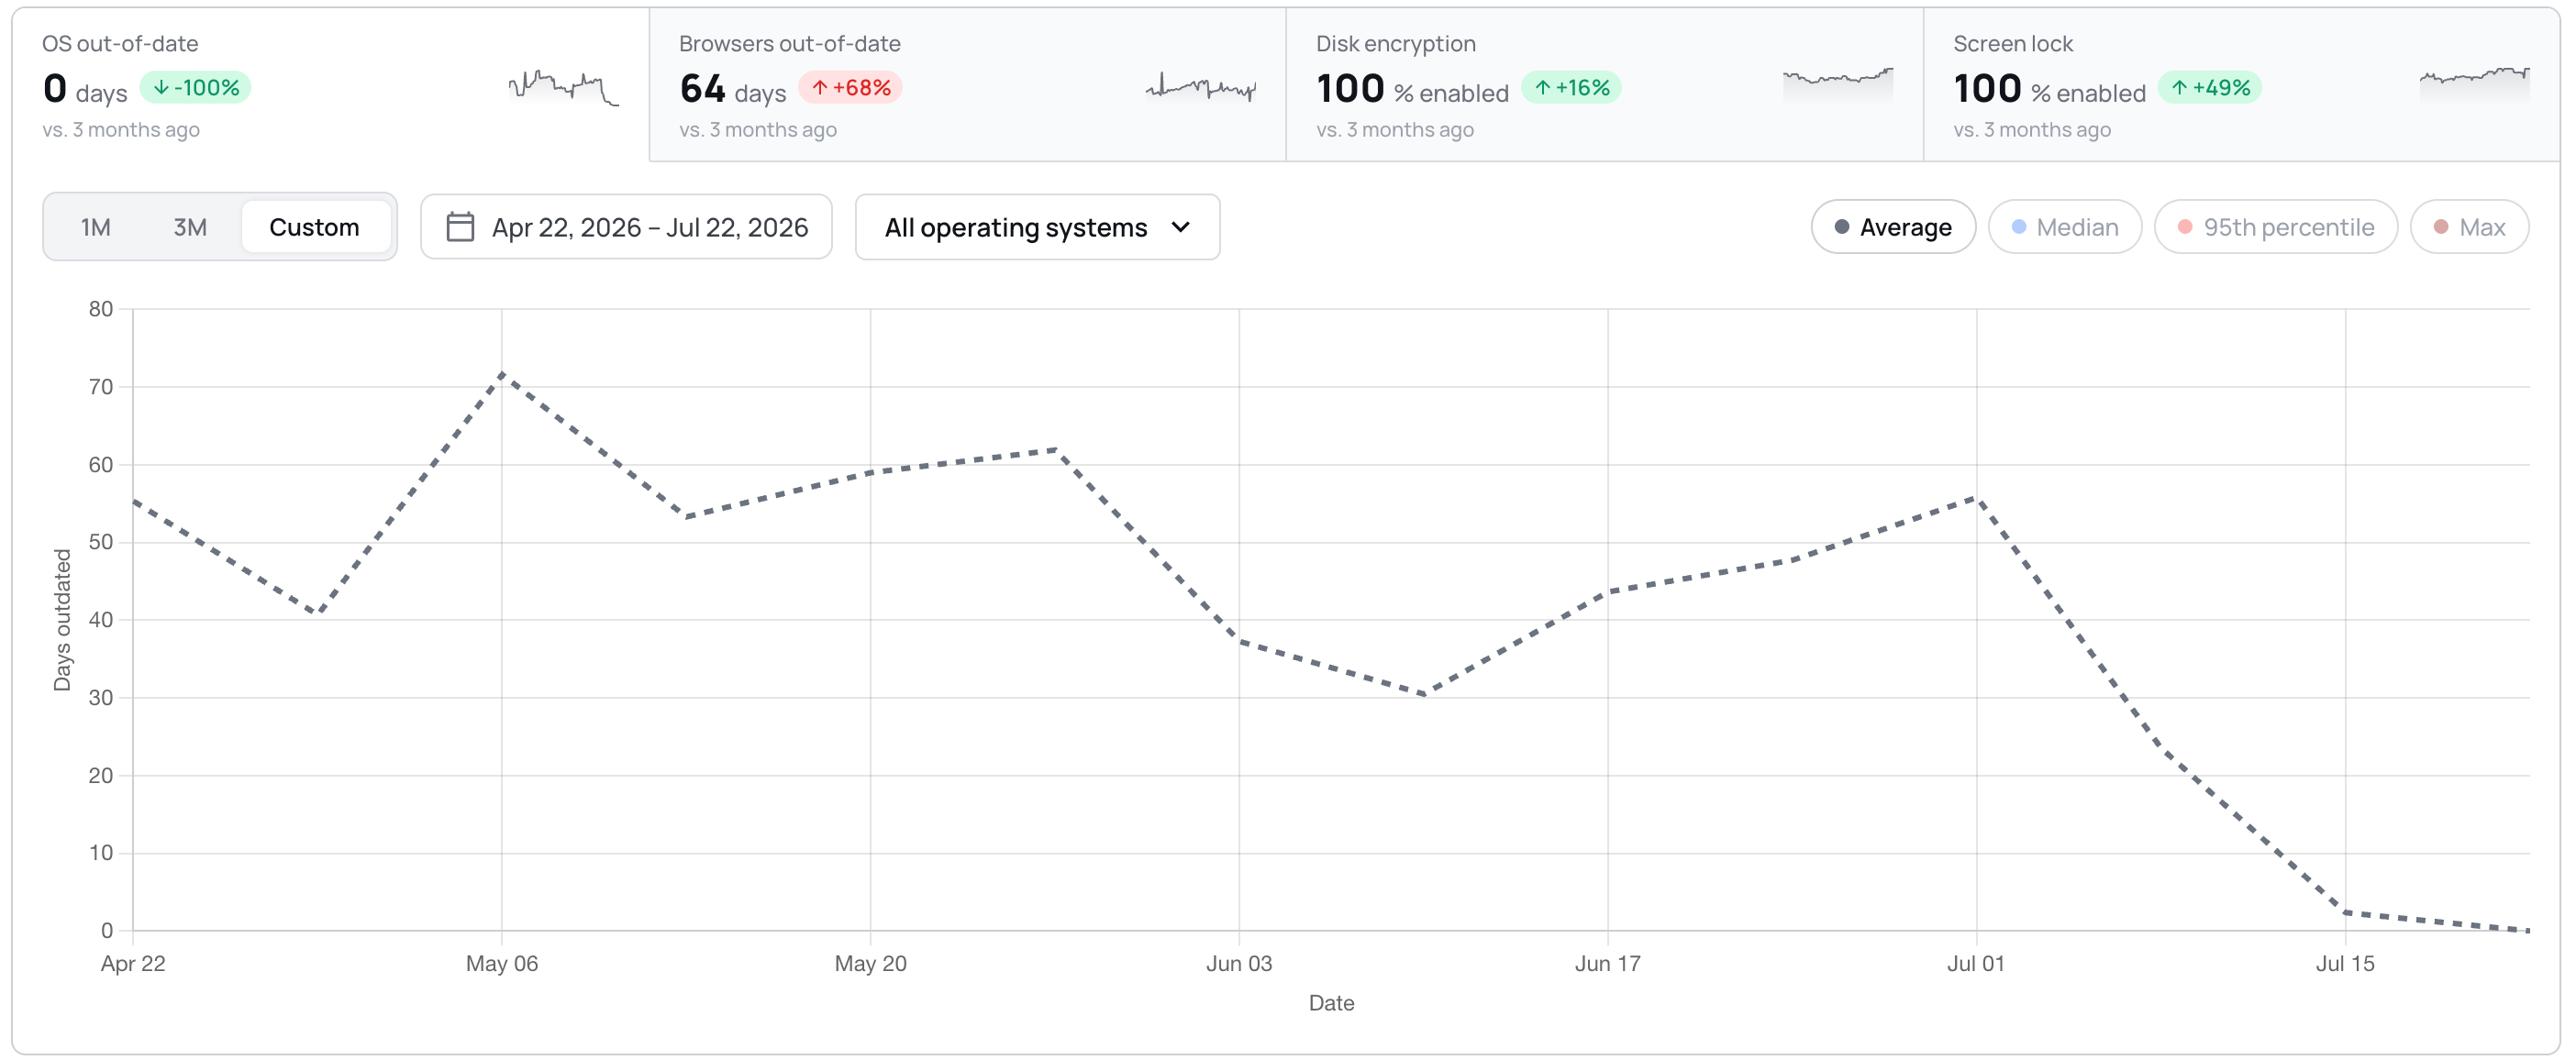
Las tendencias son ahora una sola tarjeta: cuatro mosaicos actúan como pestañas encima de un único gráfico, con el periodo, el filtro de sistema operativo y el tipo de gráfico en la propia tarjeta en lugar de en una ventana a pantalla completa. Se admiten periodos personalizados, y las etiquetas BETA han desaparecido.
La vista de detalle del dispositivo indica ahora si un dispositivo permite el acceso remoto desatendido, y explica qué mira la comprobación. Puede actuar sobre ello en su política; XFA no cambia el ajuste en el dispositivo. Vea su política de dispositivos
Panel de control: una integración de Discovery que nunca llegó a conectarse muestra ahora una alerta roja y un botón Reconnect, y cuenta para la insignia de Discovery.
Panel de control: pequeñas correcciones de interfaz por todas partes, con zonas de pulsación más grandes para los tooltips y los botones de cierre, filas de facturas más estables, y nombres de organización largos que se recortan en lugar de empujar los controles fuera de la pantalla.
Panel de control: la página Discovery ya no muestra una próxima ejecución en el pasado. Ahora se ancla a la hora siguiente.
Panel de control: confirmar una eliminación ya no deja el botón girando. El diálogo se cierra en cuanto la eliminación se completa, y muestra un error si falla.
Escritorio: la fila del tiempo de espera del bloqueo de pantalla muestra ahora un icono de aviso cuando la comprobación falla por el tiempo de espera, en lugar de seguir en verde mientras la comprobación avisa.
Escritorio: la comprobación de actualizaciones del sistema operativo sigue ahora el margen de su política tanto en la aplicación como en la bandeja del sistema y en el flujo web.
Escritorio: dieciocho textos de los detalles de las comprobaciones y de las acciones de resolución están ahora traducidos al alemán, al español, al francés y al neerlandés, en lugar de recurrir al inglés.
Móvil: aprobar MFA en otro dispositivo ya no deja la app móvil esperando.
Esta semana reforzamos lo que XFA comprueba en los dispositivos móviles al iniciar sesión, y hacemos que el panel de control resulte más ligero y ágil.
Las comprobaciones que señalan un dispositivo con jailbreak, con root o en modo de desarrollador, o uno que acaba de reiniciarse, ya se ejecutaban en la app de XFA y ya aparecían en su panel de control. Ahora también llegan a la decisión de acceso al iniciar sesión en los dispositivos móviles, de modo que un dispositivo móvil de riesgo se avisa o se bloquea al iniciar sesión según su política, igual que ya ocurría en escritorio. No se instala nada nuevo: la app móvil simplemente informa de estas señales cuando verifica el dispositivo al iniciar sesión. Vea su política de dispositivos
Panel de control: una sensación más ligera y ágil, con transiciones más suaves, estados de paso del cursor y de carga más claros, bloques provisionales mientras se cargan los datos, y confirmaciones de éxito que aparecen solo cuando una acción se ha guardado de verdad. El movimiento respeta su ajuste de movimiento reducido.
Panel de control: las notificaciones se han reconstruido para ser más calmadas y más legibles, y ya no se duplican, ni parpadean, ni saltan cuando llegan varias a la vez.
Panel de control: Discovery y Enforcement tienen ahora una acción Watch demo que abre una visita guiada breve sin salir del panel de control.
Escritorio: la comprobación del bloqueo del dispositivo aplica ahora el tiempo de espera máximo del bloqueo de pantalla de su organización, así que ya no muestra OK en la aplicación mientras el inicio de sesión se está bloqueando de verdad.
Escritorio: la comprobación de actualizaciones del sistema operativo en Fedora Linux es mucho más rápida, y ya no informa de un dispositivo como desactualizado justo después de un reinicio, antes de que sus datos de actualización estén listos.
Panel de control: configurar Discovery para Google Workspace ya no se salta el paso de la domain-wide delegation. Ahora confirma que la delegación está configurada antes de continuar.
Aplicación web: el inicio de sesión con MFA y TOTP es más fiable. Los dispositivos de confianza se registran tras la aprobación, los tokens de dispositivo mal formados se renuevan en lugar de fallar, y los enlaces de confirmación por correo electrónico de TOTP abren el paso correcto.
Panel de control: corregido un caso poco frecuente en el que el panel de control podía quedarse recargando justo después de desplegar una nueva versión.
Panel de control: corregido un bucle de redirección que podía hacerle ir y venir durante el inicio de sesión con MFA.
Panel de control: el tratamiento de las cuentas bloqueadas es más coherente, y ahora revisa sus datos de facturación antes de pagar.
Panel de control: el registro de un usuario invitado usa ahora siempre la dirección de correo electrónico invitada, aunque quedara en el navegador un registro anterior sin terminar.
La app de escritorio de XFA tiene un nuevo aspecto. El icono de la barra de menús abre ahora una aplicación completa en la que cualquiera puede ver en detalle la seguridad de su dispositivo. Disponible en macOS, Windows y Linux desde hoy.
Sus usuarios ya tienen ese icono en cada dispositivo que verifican. Hasta ahora hacía su trabajo en silencio, en segundo plano. Ahora pueden abrirlo, ver el estado de seguridad del dispositivo y entrar en el detalle: cada comprobación que hace XFA, marcada como superada o fallida, con pasos claros para resolver lo que no está en orden. Sin tique de soporte y sin esperar a TI.
XFA siempre ha mantenido informada a la persona que usa el dispositivo, no solo a TI. El rediseño mejora esa experiencia: un resumen claro de si el dispositivo es seguro, con todo el detalle debajo, cada comprobación y cómo resolverla. Comprensible de un vistazo, con la profundidad ahí para quien la quiera.
Si usa XFA, abra el icono de su barra de menús y échele un vistazo.
XFA ya permite imponer un tiempo de espera del bloqueo de pantalla, además de la comprobación existente de si está activado o desactivado.
Antes, XFA solo verificaba si el bloqueo de pantalla estaba activado en un dispositivo. Ahora los administradores también pueden configurar una duración máxima permitida del tiempo de espera, y XFA comprueba que el tiempo de espera del bloqueo de pantalla del dispositivo esté dentro de ese límite.
Novedades:
Los administradores pueden fijar un tiempo de espera máximo del bloqueo de pantalla (en minutos) en la política de su organización
XFA comprueba tanto que el bloqueo de pantalla esté activado como que el tiempo de espera configurado no supere el máximo
Funciona en macOS, Windows y Linux, con detección del tiempo de espera propia de cada plataforma
La comprobación del tiempo de espera funciona junto a la comprobación existente de activado o desactivado: ambas deben pasar para que el dispositivo cumpla
Así las organizaciones tienen un control más firme sobre la seguridad de los dispositivos inactivos, y los empleados no pueden fijar tiempos de espera excesivamente largos que dejen los dispositivos expuestos.
La app de escritorio dispone ahora de dos nuevas comprobaciones de MDM y de cumplimiento:
Microsoft Intune: comprueba si un dispositivo está inscrito en Microsoft Intune. Funciona en macOS y en Windows.
Vanta: detecta si el agente de supervisión de cumplimiento de Vanta está instalado y en ejecución. Funciona en macOS, Windows y Linux.
En ambas comprobaciones puede configurar en la política de su organización si se avisa o se bloquea, igual que en el resto de comprobaciones de seguridad.
Por ahora, estas comprobaciones solo están disponibles en escritorio.
La app de XFA muestra ahora solo las comprobaciones de seguridad que exige su organización, en lugar de mostrar todas las comprobaciones disponibles.
Cada organización configura su propia política con requisitos de seguridad concretos. La aplicación sigue ahora esos requisitos y le muestra exactamente qué comprobaciones se le aplican:
Comprobaciones dentro de la política: solo se evalúan y se muestran las comprobaciones definidas en la política de su organización.
Estado claro por comprobación: cada comprobación indica si su dispositivo cumple, necesita atención o está bloqueado.
Comprobaciones no exigidas: las comprobaciones que no se aplican a su organización aparecen como "Not required", para que siempre sepa qué es lo que importa.
Así entenderá mucho más rápido qué espera su organización de su dispositivo y cómo seguir cumpliendo.